SARLAFT en Colombia: etapas y conocimiento del cliente
Cómo una entidad vigilada convierte identificación, segmentación, monitoreo y reportes en un SARLAFT verificable sin confundirlo con SAGRILAFT.

Un cliente puede entregar un documento válido y luego operar fuera del perfil que declaró. Entre quién es la persona, de dónde se espera que vengan sus recursos y cómo transacciona después puede haber distancia, y por eso SARLAFT no termina en el formulario de vinculación. La entidad tiene que convertir los datos iniciales en un perfil que pueda comparar, actualizar y escalar.
La Superintendencia Financiera de Colombia sitúa el régimen en la Circular Básica Jurídica, y la Circular Externa 017 de 2021 modificó los procedimientos de conocimiento del cliente de SARLAFT 4.0. Este marco se aplica a las entidades vigiladas por la SFC. SAGRILAFT es otro régimen: lo administra la Superintendencia de Sociedades para determinadas empresas del sector real.
En breve
SARLAFT administra riesgo de lavado de activos, financiación del terrorismo y riesgos relacionados dentro de entidades vigiladas por la SFC.
Identificar al cliente es el punto de partida. Además se verifican la actividad, los ingresos, las operaciones esperadas y, cuando aplica, el beneficiario final.
La segmentación agrupa los datos en conjuntos comparables. Por sí sola no convierte a nadie en sospechoso.
Una alerta abre un caso para analizar. No equivale a un reporte automático ni prueba un delito.
Cada decisión tiene que conservar las fuentes, la regla aplicada, la revisión y el responsable.
Cuatro etapas y un ciclo operativo
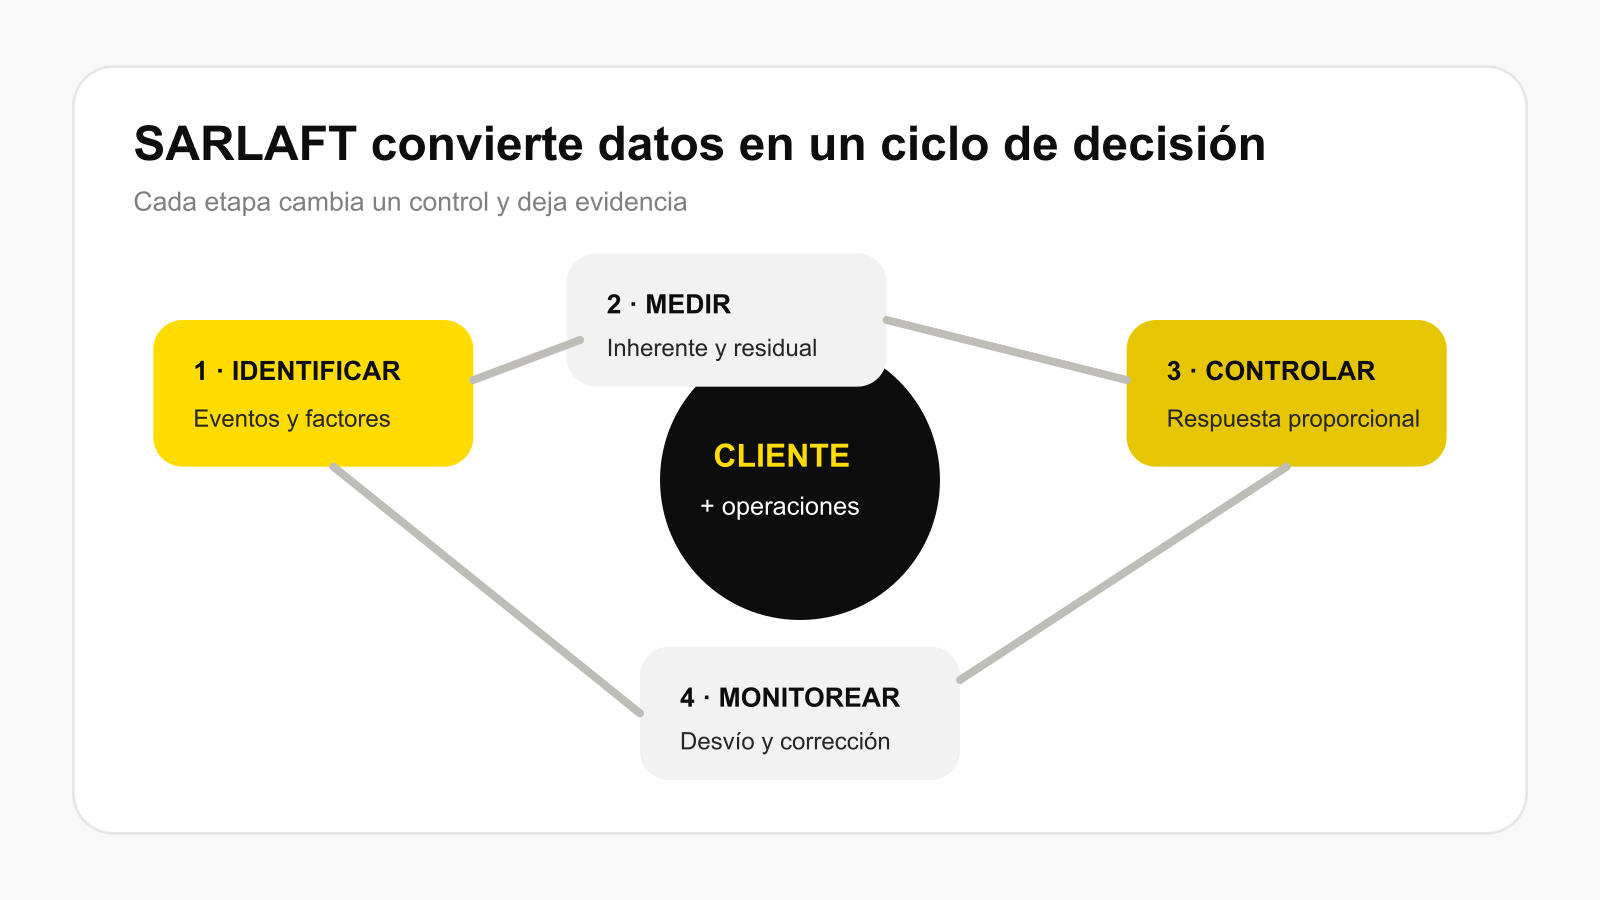
SARLAFT se organiza en cuatro etapas: identificación, medición o evaluación, control y monitoreo del riesgo. En producción funcionan como un ciclo que vuelve a empezar cada vez que cambian el cliente, el producto, el canal o el comportamiento.
1. Identificar el riesgo en el contexto del cliente
La entidad determina qué eventos de riesgo pueden darse según el cliente, el producto, el canal y la jurisdicción. En un alta digital, por ejemplo, hay que distinguir el documento alterado, la identidad suplantada, el beneficiario final oculto y el perfil económico incoherente. Si todo se agrupa como “riesgo KYC”, no hay forma de asignar a cada uno su control.
2. Medir probabilidad e impacto
Medir exige más que poner una etiqueta a ojo. Hacen falta criterios aprobados y datos reproducibles: tipo de cliente, actividad, origen de recursos, geografía, producto y señales reforzadas. Antes de los controles, el resultado es el riesgo inherente; después de aplicarlos se evalúa el riesgo residual.
3. Controlar con una respuesta proporcional
Según el riesgo, la respuesta puede ser verificación documental, confirmación del beneficiario final, aprobación de un nivel superior, límites, debida diligencia intensificada o rechazo si la vinculación no se puede completar de forma confiable. Cada control necesita un dueño, una condición de activación y un resultado que quede registrado.
4. Monitorear y corregir
La entidad compara las operaciones reales con lo que sabe del cliente, actualizado. Si hay una desviación, salta una alerta, y el análisis decide si se cierra, si se pide información, si se modifica el perfil o si el caso se escala. La calidad del sistema se mide por los eventos detectados, pero también por las alertas inútiles y el tiempo de resolución.
Conocer al cliente significa mantener cuatro capas
Según la SFC, el conocimiento permanente y actualizado del cliente abarca como mínimo su identificación, su actividad económica, las características y la procedencia de sus ingresos y egresos, y las características de sus transacciones y operaciones. Para llevarlo al sistema conviene separar:
Capa | Pregunta | Evidencia útil |
|---|---|---|
Identidad | ¿Quién solicita la relación? | Documento, fuente confiable, verificación del presentante |
Estructura | ¿Quién representa, posee o controla? | Poderes, registro, cadena de propiedad, beneficiario final |
Perfil | ¿Qué actividad y recursos se esperan? | Ocupación, actividad económica, ingresos, propósito del producto |
Conducta | ¿La operación real coincide con lo conocido? | Historial, canal, contraparte, montos y cambios relevantes |
Una imagen del documento no completa ninguna capa por sí sola. Aunque la identidad quede verificada, la entidad todavía tiene que establecer la finalidad de la relación y mantener los datos al día.
Segmentación no es una lista de personas sospechosas
La segmentación agrupa factores de riesgo para encontrar comportamientos comparables y ver quién se desvía. Un cliente puede estar en un segmento de mayor exposición sin haber hecho ninguna operación sospechosa. Y una transacción atípica en un segmento de riesgo bajo tampoco se puede pasar por alto.
Para que la segmentación se pueda auditar, el sistema guarda las variables, la calidad de los datos, la fecha, la versión del método y el efecto de cada cambio. Si una variable no cambia ningún control ni ninguna decisión, pregúntese para qué la recopila.
De la señal al reporte sin automatizar el juicio
Hay tres estados distintos:
señal técnica: una regla o modelo detecta una desviación;
alerta analizada: un responsable contrasta la señal con el expediente y otras fuentes;
decisión de reporte: la entidad aplica el procedimiento y las obligaciones correspondientes.
Si cada coincidencia se convierte en reporte, el ruido tapa los casos relevantes. Si una alerta se cierra sin explicación, pasa lo contrario. La ficha tiene que guardar qué ocurrió, qué información se revisó, por qué se decidió y quién lo aprobó.
AML Screening de Biometric.Vision revisa personas y empresas frente a fuentes declaradas de sanciones, PEP y otros riesgos, repite el monitoreo y registra los resultados. Cada coincidencia sigue necesitando que la entidad resuelva la identidad y tome su decisión; el producto no califica por sí solo una operación como sospechosa.
SARLAFT y SAGRILAFT no son nombres intercambiables
Aspecto | SARLAFT | SAGRILAFT |
|---|---|---|
Supervisor principal | Superintendencia Financiera de Colombia | Superintendencia de Sociedades |
Ámbito típico | Entidades vigiladas del sistema financiero y otros sujetos bajo SFC | Empresas obligadas conforme al Capítulo X de la Circular Básica Jurídica de Supersociedades |
Documento rector | Circular Básica Jurídica de la SFC | Capítulo X de la Circular Básica Jurídica de Supersociedades |
Error frecuente | Aplicar solo controles de onboarding | Copiar el manual de una entidad financiera sin verificar aplicabilidad |
Lo primero es saber qué supervisor y qué norma le corresponden a la empresa. Un programa llamado “SARLAFT” no acredita cumplimiento si la obligación real es de otro régimen.
Qué debe poder reconstruir una auditoría
versión del formulario y fuentes usadas para verificar datos;
identidad del cliente, representante y beneficiario final cuando corresponda;
segmento y factores que determinaron el riesgo;
controles activados y resultados separados;
alertas, documentos revisados y fundamento de cierre o escalamiento;
actualización del expediente y próximo evento de revisión;
versión del manual, regla o modelo vigente en la fecha.
Orchestrator Biometric.Vision conecta la verificación documental, el rostro, la prueba de vida y el screening en un flujo técnico. La entidad sigue siendo responsable de determinar si SARLAFT le aplica, de aprobar su metodología y de decidir qué resultado permite, restringe o escala la relación.
Un SARLAFT bien hecho se reconoce por lo que puede explicar: el riesgo antes del control, la evidencia que produjo el control y el riesgo que queda después. El número de campos del formulario dice poco. Con esa trazabilidad, el conocimiento del cliente se gestiona de forma continua durante toda la relación.
Fuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.