Аутентификация: что это простыми словами, виды и способы
Что такое аутентификация, чем она отличается от верификации и что на самом деле доказывает каждый способ — от пароля и SMS до Face ID и биометрии банка.

Дата проверки: 2026-10-18.
Аутентификация — это проверка того, что в учетную запись входит ее владелец: человек предъявляет пароль, код, ключ или лицо, а система сверяет предъявленное с тем, что закреплено за аккаунтом. В обычном смысле это не регистрация и не проверка документов. Аккаунт уже существует, и вопрос один: тот ли это, кому он принадлежит. Успешная проверка дает основание доверять входу, но не исключает кражу пароля или ошибку сравнения.
Учебный пример — вход в приложение банка в Казахстане. При первой регистрации изображение лица сверяют через ЦОИД с эталоном из государственных баз или НСБА; изображение получают видеоконференцией либо проверкой живости. Для следующих входов банк может поддерживать Face ID: телефон сличает лицо сам и сообщает приложению только «да» или «нет». И то и другое называют биометрией, но проверяют они разное, и проверка проходит в разных местах. Разницу разберем ниже.
Аутентификация пользователя и клиента
Аутентификация пользователя — это проверка при входе или важном действии; когда ее повторять, определяют правила сервиса и срок сессии. Аутентификация клиента в банке устроена так же, только требования к ней задает финансовое регулирование.
В обычном интернет-аккаунте проверенной физической личности может не быть: пользователь мог зарегистрироваться под псевдонимом. При входе он указывает, к какому аккаунту обращается, например логин, а аутентификация проверяет контроль над привязанными к этому аккаунту средствами входа. NIST SP 800-63B-4 прямо допускает псевдонимный идентификатор.
В банковском примере при открытии счета банк сначала устанавливает личность клиента и проверяет сведения о нем. При последующем входе аутентификация связывает обращение с уже созданным аккаунтом. Подробнее о проверке сведений — в материале «Что такое верификация простыми словами». Решение о том, какие действия разрешены после входа, — уже авторизация.
Чем подтверждают вход: три фактора
Аутентификация пользователя осуществляется с использованием одного или нескольких факторов. Американский стандарт NIST SP 800-63B-4 называет три: то, что человек знает (пароль, PIN), то, чем он владеет (телефон, аппаратный ключ, карта с кодами), и то, чем он является (биометрия).
Третий фактор устроен иначе первых двух. Пароль либо совпадает, либо нет. Лицо и отпечаток сравниваются с эталоном с некоторой вероятностью совпадения. Кроме того, их не спрячешь: лицо видно всем. Поэтому американский NIST записал для систем, которые следуют его стандарту, жесткое правило:
«Biometrics SHALL only be used as part of multi-factor authentication with a physical authenticator (i.e., “something you have”)» — биометрию используют только в составе многофакторной аутентификации вместе с физическим аутентификатором, то есть с тем, чем человек владеет. — NIST SP 800-63B-4, §3.2.3
Там же сказано, что тому, кто входит по биометрии, всегда должен быть доступен способ войти без нее. Казахстанские правила для банков устроены иначе: там аутентификацию проводят по изображению лица, полученному видеоконференцией или с проверкой живости.
Виды аутентификации
Виды аутентификации различают по тому, какой фактор используется и сколько их; тип аутентификации так и называют: однофакторная, двухфакторная или многофакторная. Удобнее смотреть на другое — что именно доказывает каждый способ.
Способ | Что он доказывает | Чего он не доказывает |
|---|---|---|
Пароль или PIN | Входящий знает секрет | Что секрет не подсмотрели и не украли |
Код из SMS или звонка | Доступ к номеру телефона в эту минуту | Что номер не перевыпустили на мошенника |
Ключ на устройстве (ключ доступа, аппаратный ключ) | Владение устройством, на котором хранится ключ | Кто держит устройство в руках |
Токен после входа (bearer-токен) | Только то, что токен у предъявителя | Что токен не украли |
Face ID или отпечаток на телефоне | Совпадение с эталоном, записанным на этом телефоне | Кто записал этот эталон |
Биометрия банка через ЦОИД | Сходство с государственным эталоном или эталоном НСБА; текущее лицо получено видеоконференцией либо проверкой живости | Добровольность действия, если человека принуждают |
Про SMS стоит сказать отдельно. NIST относит подтверждение через телефонную сеть к ограниченным (restricted) способам и рекомендует перед отправкой кода учитывать смену SIM-карты, перенос номера и смену устройства. По NIST поставщик входа, который принимает такой способ, должен предложить пользователю хотя бы один неограниченный способ и предупредить о рисках. Код подтверждает, что у человека сейчас есть доступ к номеру. Личность он не подтверждает.
Ключ и токен аутентификации
Ключ аутентификации — это криптографические данные, с помощью которых подтверждают право на вход. В ключах доступа и аппаратных FIDO-ключах закрытый ключ не передают сервису: устройство формирует криптографический ответ, а сервис проверяет его открытым ключом. Само слово «ключ» шире: например, API-ключ может передаваться серверу. Поэтому непередаваемость — свойство конкретного способа, а не любого ключа.
Токен аутентификации в разговоре о входе часто означает данные, которыми приложение подтверждает уже установленную сессию. Bearer-токен из OAuth 2.0 точнее называть токеном доступа: его предъявляют для доступа к определенному ресурсу, и он сам по себе не доказывает личность человека. По спецификации RFC 6750 им может воспользоваться любой, кто им владеет, поэтому токен защищают при хранении и передаче, а срок его жизни обязательно ограничивают; выдавать такие токены RFC советует на час или меньше. Украденный действующий токен может дать доступ в пределах его разрешений и срока действия.
Служба, сервер и система аутентификации
Служба, или сервис аутентификации, — это программа, которая проверяет пароль, код или криптографическое подтверждение и сообщает результат входа. Сервер аутентификации — серверная программа или узел, где выполняется такая проверка. Системой аутентификации называют все вместе: способы входа, хранилище эталонов, правила блокировки и журнал попыток.
Часто проверку выносят на отдельный общий сервер. Классический пример — протокол RADIUS (RFC 2865): устройство доступа к сети принимает логин и пароль и передает их общему серверу аутентификации, а сам выступает его клиентом.
Аутентификация в интернете и веб-аутентификация
Аутентификация в интернете, или веб-аутентификация, — это проверка пользователя при входе на сайт или в веб-сервис: пароль, код из письма или SMS, вход через аккаунт другого сервиса, ключ доступа на телефоне. Веб-аутентификацией называют и стандарт WebAuthn: на нем работают ключи FIDO2, и NIST приводит его как пример стандарта, устойчивого к фишингу. Сайт получает от устройства криптографическое подтверждение, а не пароль, который можно выманить на поддельной странице.
Что такое аутентификация в VPN (ВПН)
Аутентификация в VPN (ВПН) — это проверка пользователя перед VPN-подключением, например к защищенной сети компании: логин и пароль, сертификат на устройстве, иногда одноразовый код. VPN-шлюз может не проверять данные сам, а передавать их серверу аутентификации, например по протоколу RADIUS. Поэтому при ошибке входа в VPN причина бывает не в пароле, а в сертификате или настройках сервера.
Где сличается лицо: телефон или банк
Вернемся к примеру с банком. Слово «биометрия» здесь описывает два разных маршрута.
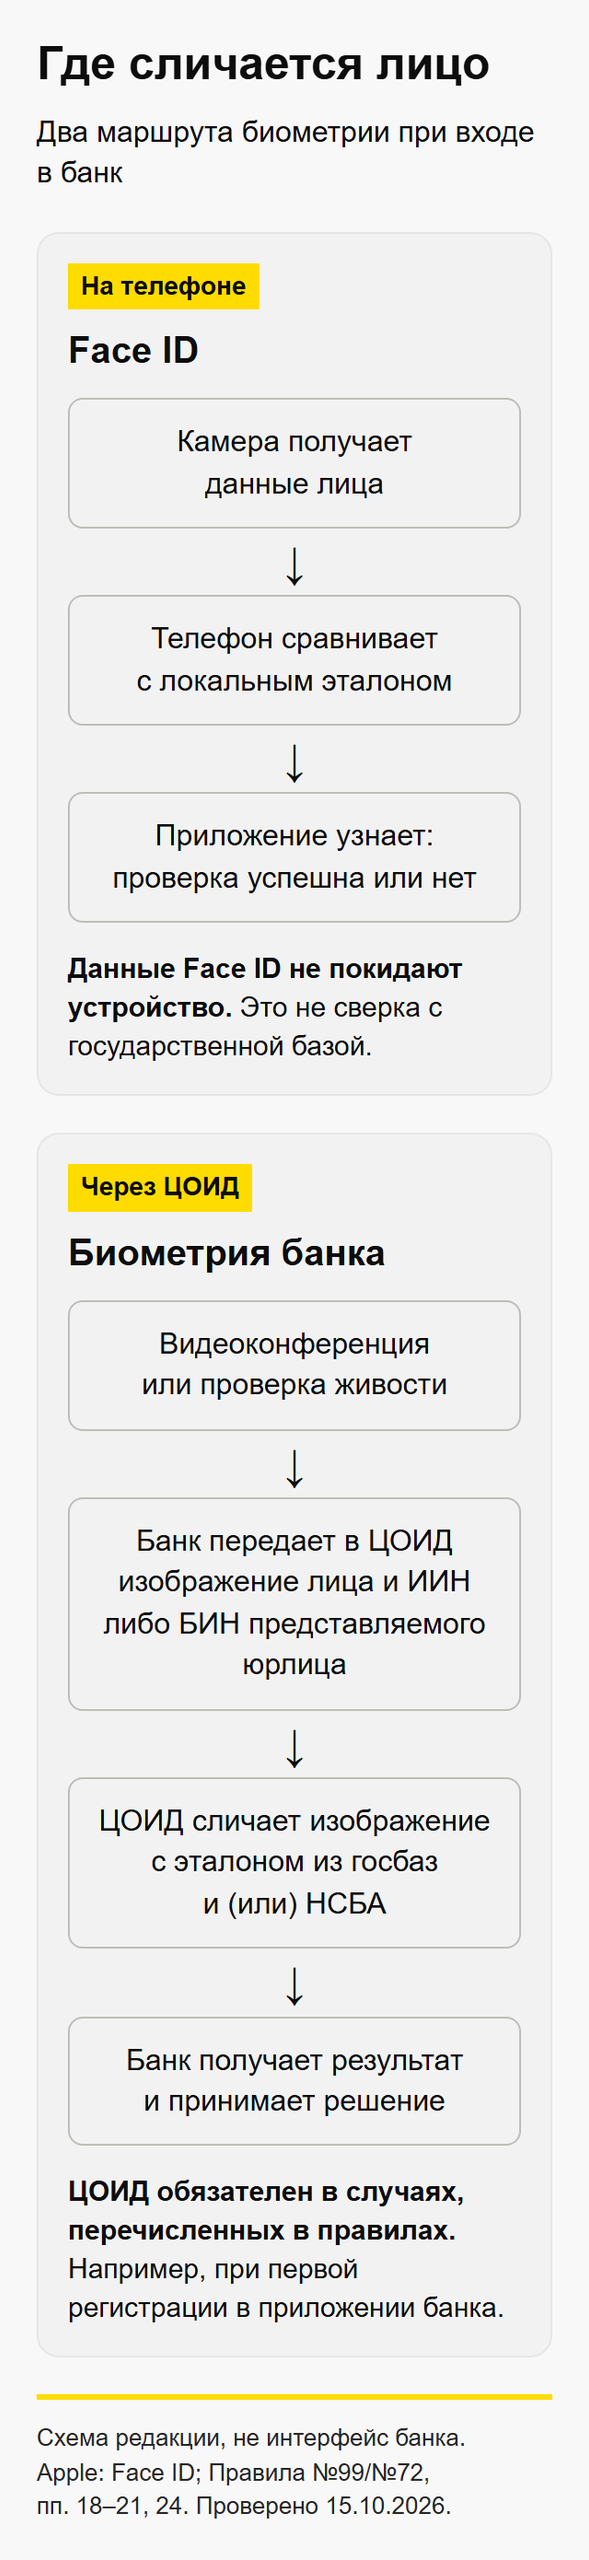
Face ID на телефоне. По описанию Apple, данные Face ID зашифрованы и хранятся в защищенном модуле телефона, не покидают устройство и недоступны приложениям и самой Apple. Приложение банка узнает только, успешна ли проверка. Лицо банку не уходит: банк доверяет результату проверки на телефоне. Face ID здесь — пример Apple; на Android вход по лицу устроен по-своему, и в этой статье он не разбирается. NIST тоже предпочитает локальное сличение, когда биометрия лишь открывает аутентификатор на устройстве, сличению на сервере.
Биометрия банка через ЦОИД. В Казахстане порядок задают Правила проведения биометрической аутентификации финансовыми и платежными организациями — совместное постановление АРРФР №99 и Нацбанка №72. Постановление действует с 12 июля 2026 года; норма о выпуске ЭЦП (подпункт 2 и часть вторая п. 24), подпункт 3 п. 25 и пункты 26–27 — с 19 июля. Здесь проверка идет по изображению лица. Текущее изображение сличают с эталоном из государственных баз или национальной системы биометрической аутентификации либо с изображением из базы провайдера. В эту базу попадают только снимки, которые уже сверили с эталоном через ЦОИД или сняли аппаратными устройствами провайдера при личном присутствии человека. Изображение получают сеансом видеоконференции или технологией проверки живости. Во втором случае, чтобы исключить подмену, человеку дают не менее трех сигналов или команд, которые меняют картинку в кадре.
Правила называют биометрической аутентификацией и сверку лица при открытии счета и первой регистрации: там она одновременно подтверждает личность по государственному эталону.
Банки, филиалы банков-нерезидентов и организации, которые проводят отдельные виды банковских операций, при электронных банковских услугах обязаны использовать биометрическую аутентификацию через ЦОИД:
при дистанционном открытии счета;
при первичной регистрации в мобильном приложении или на сайте банка;
когда заем превышает размер, установленный Требованиями к условиям банковской деятельности (постановление АРРФР №91);
когда банк — удостоверяющий центр — выпускает клиенту ЭЦП, если клиент раньше не проходил аутентификацию лично в банке или через ЦОИД;
в других случаях, предусмотренных правилами ПОД/ФТ.
Отдельно ЦОИД обязателен для микрофинансовых организаций, когда микрокредит превышает размер из Требований к микрофинансовой деятельности (постановление АРРФР №92), и для операторов систем электронных денег — при аутентификации владельцев электронных денег в случаях, которые задает Закон о платежах (ст. 42).
Поэтому при первой регистрации в приложении банка требуется проверка через ЦОИД, а для повседневного входа банк может поддерживать Face ID. Вне обязательных случаев банк может проводить биометрию через другого провайдера: ЦОИД — один из них. Подробнее о ЦОИД — в отдельном разборе.
Если проверка аутентификации не проходит
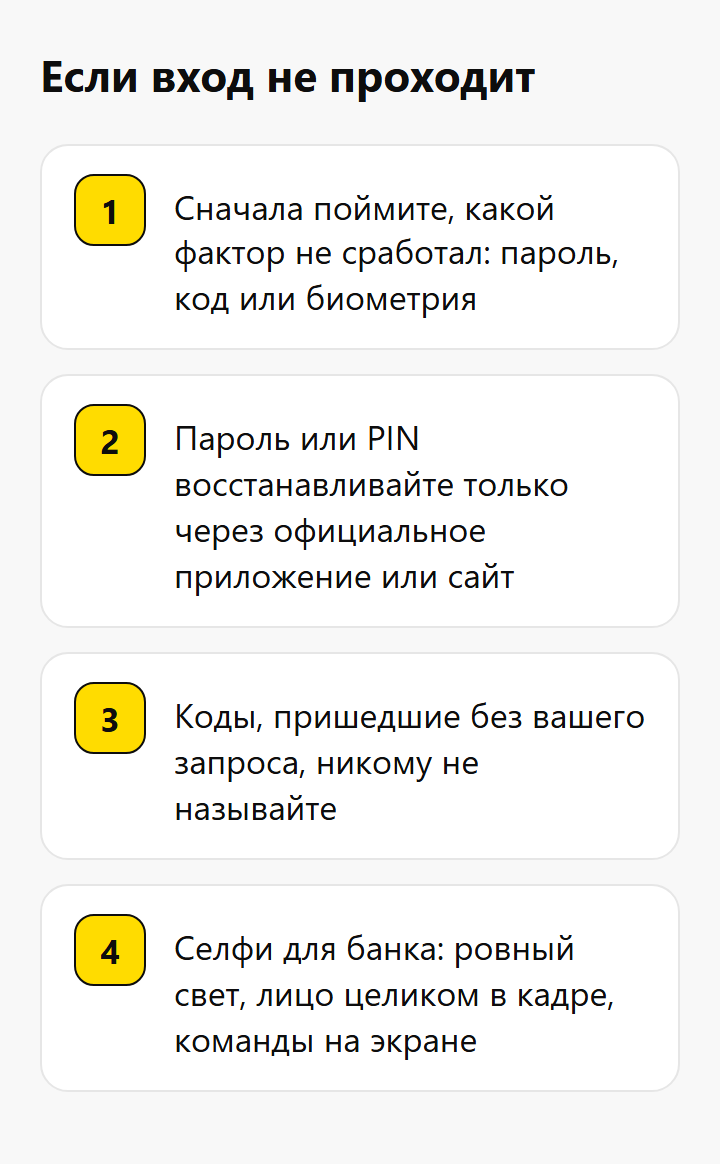
Проверка аутентификации — это момент, когда система сверяет предъявленное с эталоном. Если проверка аутентификации не проходит, сначала поймите, какой фактор не сработал. Сообщение о неверном пароле, просроченном коде и неудачной биометрии означает разные вещи.
Пароль или PIN. Восстановите доступ только через официальное приложение или сайт, не по ссылке из сообщения.
SMS-код. Если связь на телефоне внезапно пропала, проверьте причину у оператора; при подозрении на перевыпуск SIM свяжитесь с банком с другого телефона. Одна потеря связи не доказывает захват номера. Если коды приходят без вашего запроса, это может быть чужая попытка входа или ошибка ввода номера: никому их не называйте.
Face ID или отпечаток. После нескольких неудач телефон попросит код-пароль; у Face ID, по Apple, — после пяти. Это штатная защита, а не поломка.
Селфи для банка. Нужен ровный свет и лицо целиком в кадре. Выполняйте команды на экране. По правилам три неудачных повтора проверки достоверности изображения означают отрицательный результат; что делать дальше, решает банк.
VPN. Обратитесь к администратору сети: причина может быть в сертификате или учетной записи на сервере.
Биометрическая аутентификация для бизнеса
Если компания хочет проверять клиентов по лицу при входе и важных операциях, процесс можно построить в два шага. Сначала однократная верификация создает эталон: проверка живости и сравнение с документом или селфи. Потом при операциях новое селфи сравнивают с этим эталоном. Так описывает биометрическую аутентификацию Biometric.Vision: по данным вендора, хранится зашифрованный биометрический шаблон (хеш), а не снимок с камеры, подключение — через Web SDK, мобильный SDK, REST API или MCP-сервер для AI-агентов. Технический результат проверки не равен юридическому решению. Это описание продукта самим вендором. Обязательные требования задают правила выше; как их выполнить, решает сам банк. В обязательных случаях сравнение с эталоном вендора не заменяет ЦОИД. Называя шаблон «хешем», вендор не доказывает его необратимость или безопасность — для этого нужна техническая документация. Это также не снимает обязанность самого банка: по п. 28 Правил он хранит информацию о согласиях, изображения клиента, полученные с проверкой живости, записи видеоконференций и результаты биометрической аутентификации не менее пяти лет со дня прекращения деловых отношений.
Источники
NIST SP 800-63B-4 — Authentication and Authenticator Management: определение аутентификации, три фактора, ограничения биометрии и предпочтение локального сличения (§3.2.3), телефонной сети (§3.1.3.3) и ограниченных способов (§3.2.9), WebAuthn и устойчивость к фишингу (§3.2.5).
Apple — About Face ID advanced technology: где хранятся данные Face ID, что получают приложения, лимит неудачных попыток.
RFC 6750 — OAuth 2.0 Bearer Token Usage: свойства, защита и срок жизни bearer-токенов.
RFC 2865 — RADIUS: сервер аутентификации и его клиенты.
Правила проведения биометрической аутентификации финансовыми и платежными организациями, совместное постановление АРРФР от 26.06.2026 №99 и Нацбанка от 29.06.2026 №72: термины (п. 2), порядок по изображению лица (п. 5–8), случаи обязательного использования ЦОИД (п. 24, 29, 30), хранение изображений (п. 28), ввод в действие (п. 4 постановления).
Biometric.Vision — биометрическая аутентификация: описание продукта вендором.
Источники проверены 15 октября 2026 года.
Материал информационный и не заменяет консультацию юриста.
Готовы усилить проверку клиентов?
500 проверок в месяц бесплатно целый год · без карты · без контракта · без звонка от менеджера.