Identidad digital en Marruecos: dónde termina la CNIE y empieza el KYC
Mapa de límites entre la CNIE marroquí, Mon Identité Numérique, autenticación y la decisión de cliente de un proveedor.

Escanear una CNIE marroquí, aprobar un acceso con la identidad digital nacional y decidir abrir un producto son eventos distintos. El escaneo aporta la imagen de una credencial. La aprobación confirma una operación dentro del entorno estatal. La apertura aplica las reglas KYC y de riesgo del proveedor. Si el sistema lo resume todo en un único estado identity_verified, esas fronteras desaparecen del registro.
La Ley marroquí n.º 04-20 establece que la tarjeta nacional electrónica certifica la identidad del titular, incluida la identidad digital, mediante un número nacional único. Que el cliente tenga CNIE no mete cada onboarding privado en el sistema estatal, y la empresa sigue necesitando sus propios controles.
Cuatro capas que deben seguir separadas
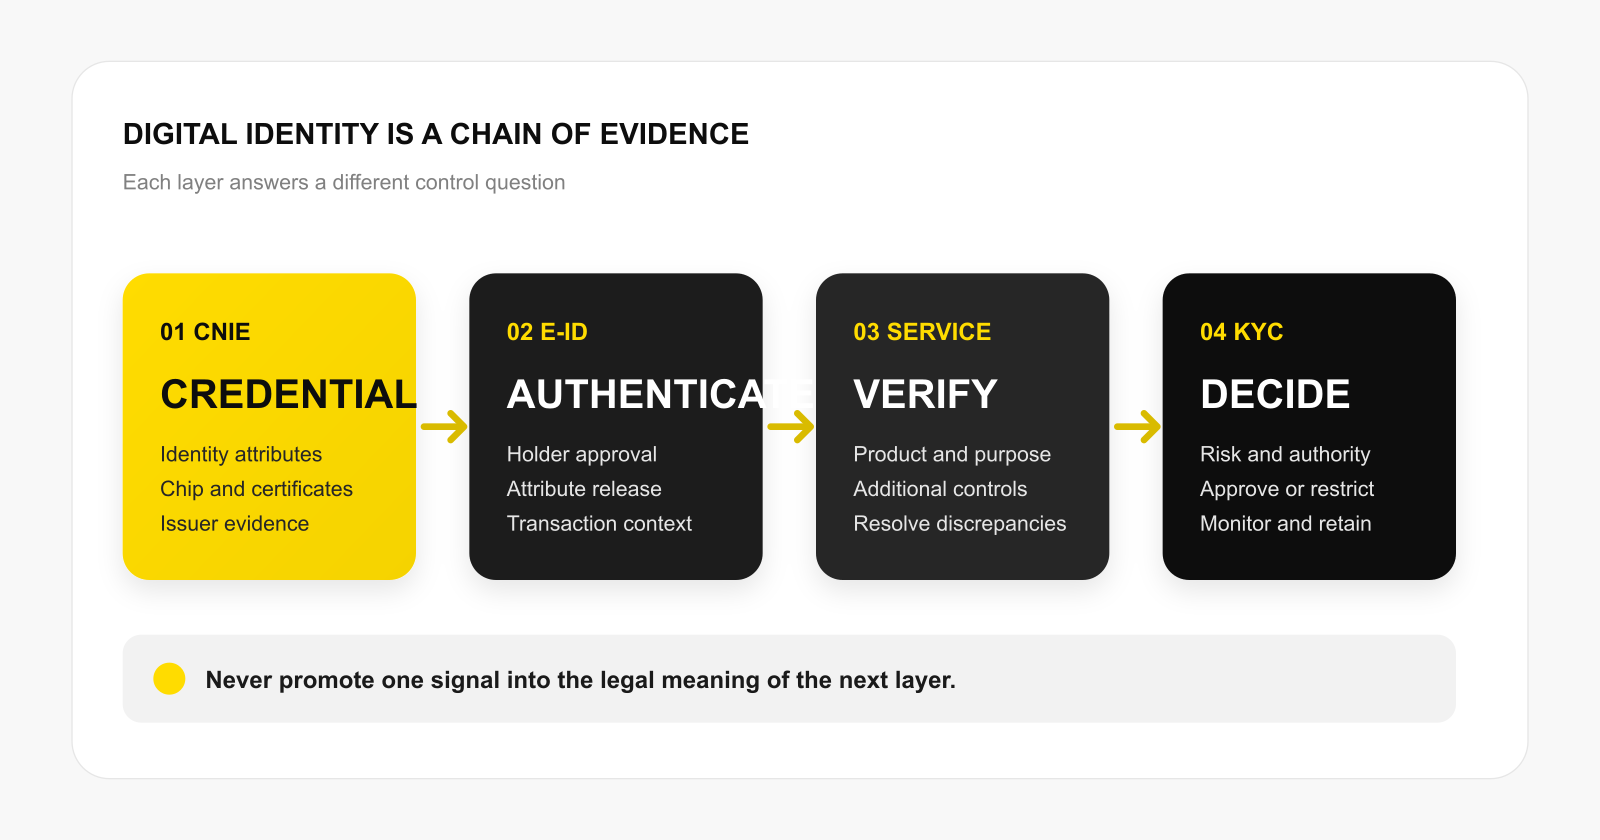
Capa | Qué aporta | Qué no decide |
|---|---|---|
CNIE | Credencial estatal y medios de seguridad legibles por máquina | Cómo se verifica credencial y presentante en esta sesión |
e-ID nacional | Autenticación y cesión de atributos bajo control del titular | Para qué necesita el servicio esos atributos |
Flujo del proveedor | Une respuesta e-ID, producto y controles propios | Si el riesgo residual es aceptable |
Decisión KYC | Aprueba, limita o rechaza la relación | Monitoreo futuro y conservación de evidencia |
La regla práctica: cada indicio vale lo que vale. Una foto de la CNIE todavía no es una comprobación criptográfica del chip. Una autenticación correcta no dice nada del titular real. Y ceder un atributo tampoco equivale a consentir cualquier finalidad futura.
Qué acredita la CNIE
Los artículos 1 y 3 de la Ley n.º 04-20 relacionan la CNIE con la identidad física y digital. Describen un chip electrónico cifrado, una zona de lectura mecánica y certificados digitales de seguridad que genera la DGSN y que quedan vinculados de manera unívoca a la tarjeta y a su titular.
Conviene, por tanto, distinguir en el registro el tipo de evidencia: la inspección visual u OCR de una imagen, la lectura de datos legibles por máquina o la interacción protegida con el chip con verificación criptográfica. Si el sistema solo extrajo texto, no debería anotar «CNIE verificada criptográficamente».
Mon Identité Numérique es un canal de transacción, no todo el expediente
El portal oficial describe Mon Identité Numérique como la aplicación nacional, respaldada por la CNIE, para probar la identidad en línea o en persona. Su uso es opcional, y la página de configuración vincula la validación inicial a un teléfono con NFC.
Según la descripción del servicio, el titular aprueba las solicitudes en el teléfono asociado, puede desbloquear la tarjeta con la biometría del dispositivo y cede información al proveedor después de dar su consentimiento. El portal afirma que, en el flujo descrito, los atributos se transmiten directamente y no se almacenan de forma central. Esto lo dice el servicio oficial sobre sí mismo; nada garantiza lo que haga después cada participante con los datos en sus propios sistemas.
En mayo de 2026, el portal gubernamental anunció una futura tarjeta digital en Mon e-ID. Un anuncio de «próximamente» todavía no es disponibilidad general. La documentación de producción debe registrar la versión real y la ruta disponible en la fecha de implantación.
Autenticar no completa la diligencia del cliente
Una respuesta e-ID puede ser evidencia fuerte de que el titular aprobó una operación concreta. Al proveedor le queda comprobar varias cosas: si esa respuesta pertenece a la misma sesión y al mismo producto, si los atributos bastan y están al día, si la persona actúa por sí misma o en nombre de otra, si hacen falta controles UBO o AML y qué riesgos quedan por canal y por conducta.
La misma autenticación estatal puede bastar para entrar en una cuenta existente y quedarse corta para iniciar una relación regulada. Dentro del KYC, la e-ID es una fuente autorizada más.
Biometría del dispositivo y Face Match del proveedor son controles distintos
La biometría del teléfono puede desbloquear una acción local sin entregar la plantilla al proveedor. Una comparación facial aparte procesa imágenes dentro del flujo del proveedor, y eso crea otra operación de tratamiento de datos y otro objeto de evidencia.
Face Match de Biometric.Vision puede estimar la similitud entre la imagen actual y el retrato elegido. Liveness puede evaluar si la presentación corresponde a una persona viva, dentro del alcance probado. A ninguno de los dos hay que describirlo como lectura del chip CNIE, respuesta oficial de la DGSN o acceso a Mon Identité Numérique, salvo que exista una integración específica confirmada.
Antes de añadir un selfie, el proveedor debe saber qué duda resuelve con él. Si el canal oficial ya da evidencia suficiente, la biometría adicional puede limitarse a ampliar el tratamiento de datos sensibles. Si hace falta vincular al presentante con una referencia, hay que definir la fuente, el umbral, las excepciones, la conservación y qué pasa cuando el sistema se equivoca.
Los controles de datos siguen la finalidad
La Ley n.º 09-08 abarca la recogida, el registro, la conservación, el uso, la comunicación, el cotejo, el bloqueo, el borrado y la destrucción de datos. La página de formalidades de la CNDP explica que, en general, el tratamiento requiere la formalidad previa que corresponda, salvo exclusión, dispensa o régimen distinto. Las transferencias internacionales se analizan aparte.
Finalidad | Evidencia que se conserva |
|---|---|
Solicitud de atributos e-ID | Campos, destinatario, base, consentimiento y respuesta |
Verificación facial | Imágenes, referencia, modelo, umbral, excepción y plazo |
Antifraude | Señales de dispositivo y conducta, acceso e influencia |
KYC/AML | Norma, perfil, decisión y evento de revisión |
Autenticación | Factor, dispositivo, evento, revocación y recuperación |
La CNDP publica menciones tipo para escenarios concretos de reconocimiento facial, entre ellos el alta remota en bancos y entidades de pago. Antes de reutilizar una de esas plantillas en otro producto, hay que alinear la finalidad, el responsable, la formalidad y el flujo real.
Un proceso reproducible del proveedor
Definir primero la acción: acceso, registro, apertura, firma o actualización.
Elegir fuente oficial o privada y documentar su función exacta.
Asignar a cada solicitud un identificador, finalidad, hora y aprobación.
Guardar la respuesta separada de OCR, Face Match, liveness y antifraude.
Resolver discrepancias sin sobrescribir silenciosamente el valor original.
Conservar regla final, versión, responsable, excepción y próxima revisión.
Orchestrator de Biometric.Vision puede conectar en un flujo versionado los pasos disponibles de documento, rostro, liveness, AML y revisión manual. La conectividad con CNIE, DGSN o Mon Identité Numérique no se da por supuesta: tiene que acreditarse por separado en el alcance técnico, contractual y jurídico.
Un buen flujo registra qué fuente confirmó cada atributo, qué acción aprobó el titular, qué duda resolvió cada control y quién aceptó el riesgo final. Con eso, la pregunta «¿se verificó la identidad?» tiene una respuesta que se puede revisar.
Fuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.