KYC en Argentina: identificación y debida diligencia
Guía operativa sobre KYC para entidades financieras argentinas: identidad, beneficiario final, riesgo, debida diligencia reforzada y evidencia.

Un DNI auténtico puede pertenecer a una persona real y, aun así, la relación no debería abrirse. Y al revés: un cliente legítimo queda bloqueado porque una API no respondió. El KYC arranca con la identidad y termina en una decisión que alguien tiene que poder explicar: quién es el cliente, para qué quiere el producto, quién controla sus fondos y si su comportamiento encaja con el riesgo aceptado.
Para entidades financieras y cambiarias argentinas, la referencia sectorial es la Resolución UIF 14/2023 y sus modificatorias, reformada a fondo por la Resolución 199/2024. La norma pide un enfoque basado en riesgo. No prescribe una pantalla concreta y una coincidencia biométrica no equivale a aprobación regulatoria. Lo que exige son políticas, procedimientos y controles proporcionales, información al día y una reacción cuando la debida diligencia no puede completarse.
En breve
Identificar, verificar y aceptar son decisiones diferentes.
En una persona jurídica hay que revisar existencia, representación, actividad y beneficiario final. Validar el DNI del representante no responde nada de eso.
El nivel de riesgo determina la profundidad de la debida diligencia y el seguimiento posterior.
La debida diligencia simplificada no sirve para resolver alertas ni para tapar información insuficiente.
Si no se puede realizar la debida diligencia, la regla vigente puede impedir iniciar o continuar la relación y obliga a evaluar un reporte de operación sospechosa.
Si usa datos o controles de un tercero, la responsabilidad de KYC sigue siendo suya.
Qué regula el KYC financiero en Argentina
La UIF enumera como vigentes para entidades financieras y cambiarias las Resoluciones 14/2023, 199/2024 y 78/2025, entre otras normas transversales. La Resolución 14/2023 fijó requisitos mínimos para identificar, evaluar, monitorear, administrar y mitigar riesgos de lavado de activos y financiación del terrorismo. La Resolución 199/2024, vigente desde el 18 de enero de 2025, actualizó el régimen tras los cambios de la Ley 27.739 y metió de forma expresa la financiación de la proliferación en varios controles.
Ojo con el alcance. Las empresas argentinas no son todas el mismo tipo de sujeto obligado ni responden a la misma resolución sectorial. Un PSP o un proveedor no financiero de crédito, por ejemplo, tiene que revisar su propio régimen en lugar de copiar el manual de un banco. Esta guía se centra en entidades financieras y cambiarias y usa sus obligaciones para explicar cómo diseñar el proceso.
La propia norma define la debida diligencia como procedimientos de conocimiento aplicables a todos los clientes según su riesgo. Por eso el KYC no se agota en el alta: cubre el conocimiento inicial, la actualización, el monitoreo y la revisión cuando cambian los hechos.
Siete decisiones que no deben colapsar en un “KYC aprobado”
Decisión | Evidencia mínima | Lo que no demuestra |
|---|---|---|
Identidad declarada | datos, documento y titular | autenticidad o vigencia |
Verificación | fuente confiable e independiente | propósito de la relación |
Representación | poder, cargo y alcance | beneficiario final |
Beneficiario final | cadena de propiedad y control | origen lícito de fondos |
Perfil | actividad, producto, canal y geografía | ausencia de sanciones o PEP |
Riesgo | factores, modelo, versión y resultado | autorización automática |
Aceptación | reglas, alertas, autoridad y motivo | comportamiento futuro |
Un campo booleano kyc_ok borra estas diferencias. Mejor guardar resultados atómicos: identidad_verificada, titularidad_inconclusa, beneficiario_pendiente, pep_match_en_revision o riesgo_alto_aprobado_por. Con ellos la decisión se reconstruye sin tener que reinterpretar logs dispersos.
Personas humanas: del dato al contexto
Las reglas generales piden conocer al cliente de forma suficiente, oportuna y actualizada, verificar la información, entender el propósito y la naturaleza de la relación y hacer seguimiento continuo. Para una persona humana eso se traduce, como mínimo, en:
datos identificatorios y documento aplicable;
verificación mediante documentos, datos o fuentes confiables;
comprobación de que quien presenta la identidad es su titular cuando el canal lo requiera;
actividad, situación económica y propósito del producto;
clasificación de riesgo y controles de listas;
decisión documentada y condiciones de seguimiento.
La verificación remota puede combinar análisis documental, consulta autorizada a fuente oficial, comparación facial y prueba de vida. Cada uno de estos controles cubre algo distinto y ninguno reemplaza a otro. SID y RENAPER explica qué aporta cada modalidad estatal y por qué una respuesta sobre datos, rostro o huella no cubre por sí sola las demás.
Si una captura falla por un reflejo, por la cámara o por una caída del servicio, el estado correcto es inconcluso. No es fraude. El flujo decide si admite reintento, revisión manual o canal alternativo, y deja constancia de qué evidencia faltó.
Personas jurídicas: verificar a la empresa y a las personas detrás
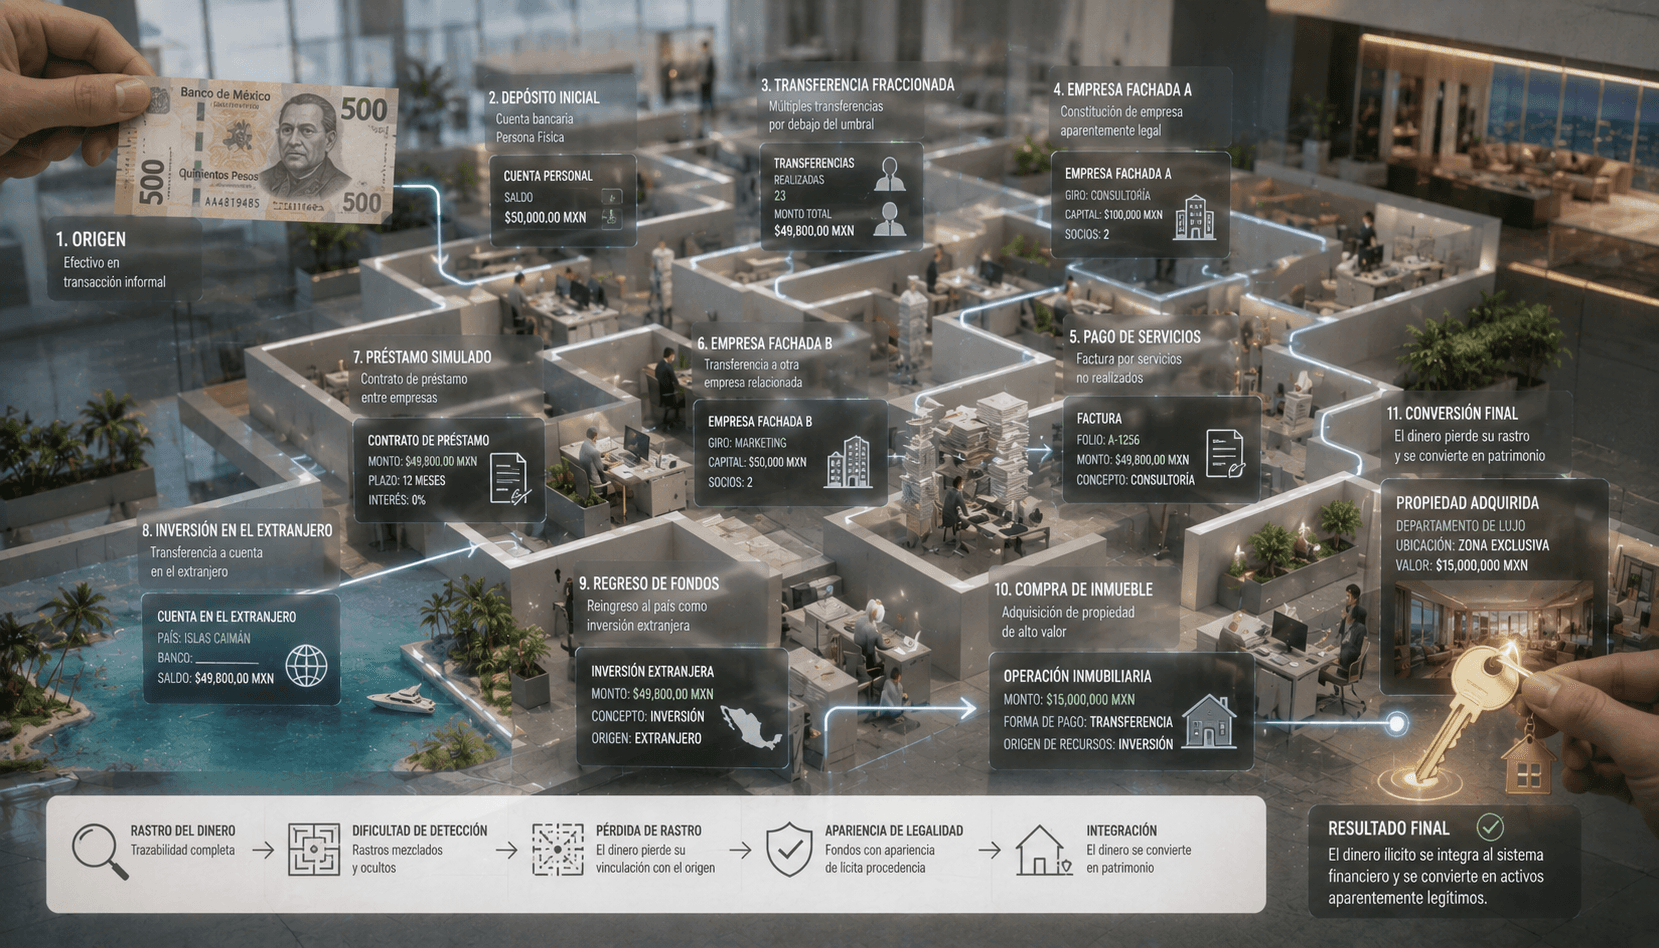
Una persona jurídica tiene varios objetos de control. La entidad identifica a la organización, entiende su actividad, verifica constitución y domicilio, valida a quienes actúan en su nombre y establece el beneficiario final según la definición vigente. Que la sociedad esté registrada no prueba que el firmante pueda abrir la cuenta, y tampoco dice quién la controla.
El expediente debería permitir recorrer:
entidad legal y registro consultado;
representantes, poderes y vigencia;
estructura de propiedad directa e indirecta;
persona o personas que ejercen control por otros medios;
beneficiario final declarado y método de comprobación;
actividad, propósito, volumen esperado y origen de fondos;
alertas de la sociedad, representantes y beneficiarios.
Si la cadena desemboca en otra sociedad, escribir el nombre de esa sociedad en el campo de beneficiario final no resuelve nada. Hay que seguir hasta la persona humana o, cuando no pueda determinarse, documentar el procedimiento alternativo que permita la norma aplicable.
El nivel de riesgo cambia el trabajo, no solo la etiqueta
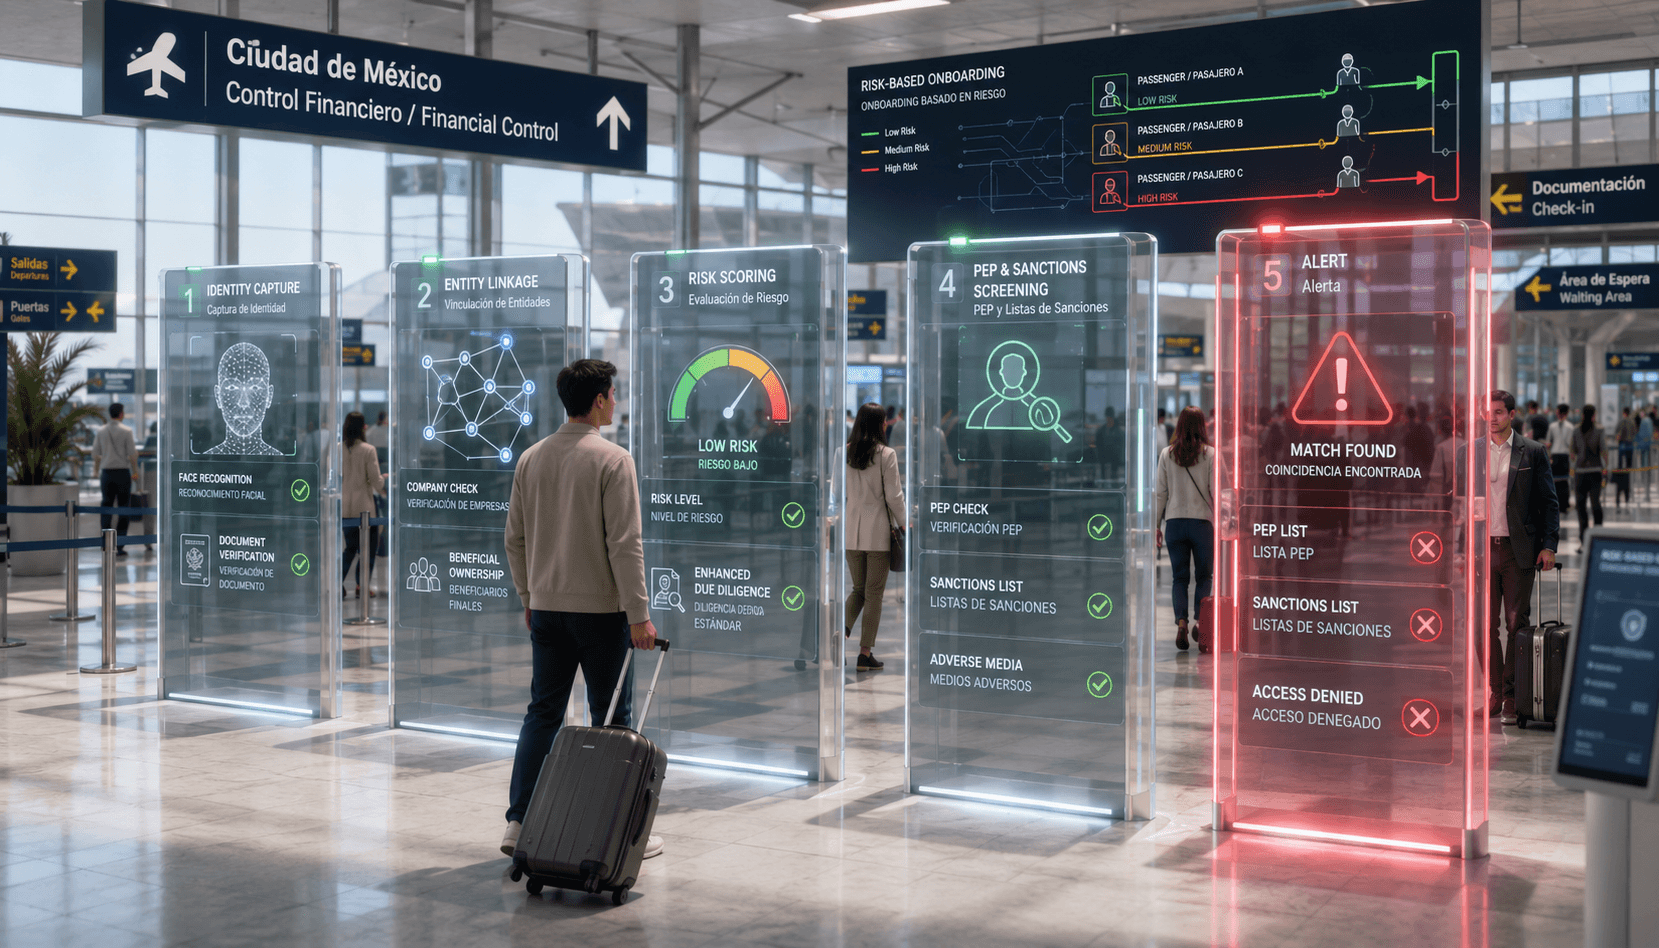
La Resolución 14/2023 adopta un enfoque basado en riesgo. El modelo tiene que considerar, como mínimo, factores del cliente, del producto o servicio, del canal y de la zona geográfica, además de las señales que la institución considere relevantes. La ponderación necesita versión, datos de entrada, fecha, resultado y regla de override. Sin eso, nadie puede reproducir un “alto riesgo”.
Nivel operativo | Tratamiento posible | Condición de control |
|---|---|---|
Bajo | medidas simplificadas proporcionales | riesgo bajo demostrado y ausencia de sospecha |
Medio | evidencia ordinaria y soporte económico suficiente | coherencia entre identidad, actividad, propósito y operación esperada |
Alto | debida diligencia reforzada, más documentación, aprobación y monitoreo intensificado | riesgo comprendido y dentro de la tolerancia aprobada |
Para clientes de alto riesgo, el texto actualizado exige documentación que respalde el origen de ingresos, fondos y patrimonio; información adicional sobre propósito y motivos; comprobaciones de antecedentes y sanciones; y monitoreo intensificado. Pedir “un comprobante más” sin vincularlo a un riesgo concreto solo añade fricción, y no controla nada.
Las medidas simplificadas tampoco curan una sospecha. Rebajar requisitos para cerrar el onboarding cuando faltan datos críticos o hay una alerta abierta va justo en contra del enfoque basado en riesgo.
Flujo de KYC basado en riesgo y evidencia
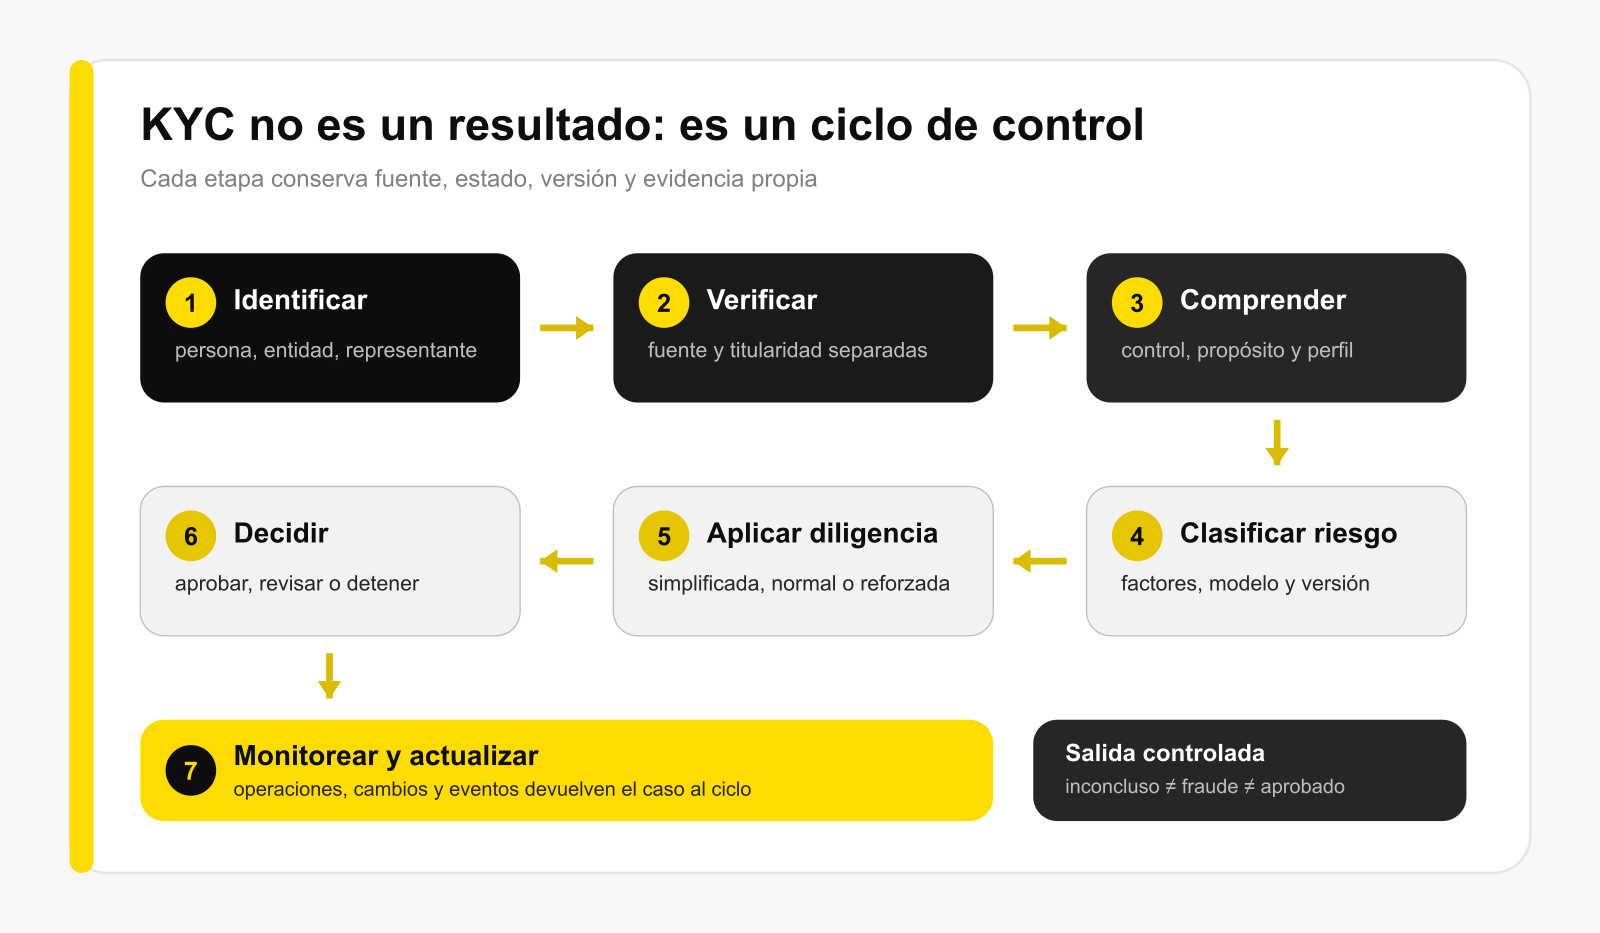
Aprobar no cierra el ciclo. La relación sigue bajo monitoreo, y un cambio de beneficiario, actividad, patrón transaccional, jurisdicción, documento o condición PEP puede obligar a actualizar y evaluar de nuevo. El sistema tiene que distinguir la revisión periódica de la que dispara un evento.
Qué hacer cuando no puede completarse la debida diligencia
La reforma de la Resolución 199/2024 endureció la consecuencia operativa: si la debida diligencia no puede realizarse, la entidad no debe iniciar ni continuar la relación comercial y tiene que evaluar si corresponde un reporte de operación sospechosa. Nadie pide reportar cada selfie borrosa. Lo que se pide es saber por qué no se completó el conocimiento requerido y aplicar la regla que toca.
Conviene separar en una matriz:
fallo técnico: fuente no disponible, timeout o captura insuficiente; admite contingencia controlada;
falta subsanable: documento vencido o soporte económico incompleto; queda pendiente con plazo;
inconsistencia material: identidad, representación o fondos incompatibles; requiere revisión;
falta de cooperación: negativa a aportar información requerida; puede impedir la relación;
indicio de sospecha: patrón que exige análisis reservado por el equipo competente.
El mensaje al usuario y el expediente interno pueden diferir. La organización no revela análisis sensibles, pero guarda motivo, decisor, hora, evidencia y la norma interna aplicada.
Terceros, proveedores y responsabilidad
Bajo ciertas condiciones, la regulación permite apoyarse en procedimientos que ya hicieron otros sujetos obligados para partes de la identificación, la verificación y el propósito de la relación. A cambio exige acceso inmediato a la información, documentos disponibles, supervisión del tercero, protección de datos y un acuerdo por escrito. La responsabilidad se queda en la entidad que abre la relación.
Un proveedor tecnológico corriente no pasa a ser por eso un tercero regulado al que se pueda delegar el KYC. Ejecuta un control, devuelve evidencia y mantiene la trazabilidad. Suficiencia, riesgo, excepciones y decisión las define la entidad.
AML Screening Biometric.Vision puede consultar personas y empresas contra listas declaradas y hacer el seguimiento posterior. Orchestrator Biometric.Vision puede coordinar los pasos de documento, rostro, vida y screening. Ninguna de las dos sustituye la fuente oficial, el análisis de coincidencias, la clasificación de riesgo ni la autoridad de aceptación de la entidad.
Expediente mínimo para reproducir una decisión
Una auditoría no debería depender de capturas de pantalla sin contexto. Para cada caso, guarde en la medida proporcional:
versión de política, flujo y modelo de riesgo;
datos y documentos usados, con origen y tiempo;
proveedor o fuente consultada y alcance del resultado;
respuestas técnicas originales o referencias inmutables;
coincidencias de listas y resolución del analista;
beneficiario final y cadena de control;
propósito, perfil esperado y soportes económicos;
reintentos, excepciones, aprobaciones y autoridad;
resultado final, motivos y próximos eventos de revisión.
La retención tiene que cumplir la normativa aplicable y la política de minimización. Para que un caso sea auditable no hace falta guardar cada imagen en cada sistema para siempre. Basta con poder demostrar qué pasó, proteger el material necesario y borrar las copias redundantes según el calendario aprobado.
Métricas que muestran la calidad real del KYC
Mirar solo la tasa de aprobación empuja a tomar atajos. Mida también el abandono por etapa, los falsos rechazos confirmados, los casos inconclusos, los reintentos, el tiempo de revisión manual, las alertas confirmadas, los overrides, los expedientes incompletos y los eventos que no activaron actualización. Segmente por documento, canal, dispositivo, producto y nivel de riesgo.
Si las aprobaciones caen, puede ser un control más sensible o una cámara defectuosa. Si suben, puede ser una experiencia mejor o una regla desactivada. Para saber cuál de las dos cosas pasó hacen falta métricas por etapa y muestras revisadas.
Conclusión
En Argentina, validar un DNI o consultar una lista no basta para hacer KYC. En una entidad financiera el proceso es continuo: identifica y verifica, entiende propósito y control, clasifica el riesgo, aplica una diligencia proporcional, decide con una autoridad definida y vuelve a evaluar cuando cambian los hechos.
Evite el “aprobado” opaco. Cada control guarda su fuente, alcance, estado y evidencia; cada excepción tiene un responsable; y cada decisión se puede reproducir con la norma y el modelo vigentes en ese momento. Con esa base, la automatización acelera el trabajo y la responsabilidad regulatoria queda a la vista.
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.