Qué es la autenticación y en qué se diferencia de la autorización
Qué comprueba la autenticación, cómo funcionan sus factores y por qué se distingue de la autorización y del alta de un cliente. Ejemplos para cuentas digitales.

Fecha de revisión: 30.10.2026.
Un cliente abre la aplicación de su banco. Teclea un usuario, una contraseña y recibe un código por SMS. El sistema ejecuta tres chequeos distintos. Este artículo explica cómo separarlos, empezando por una definición directa: la autenticación es la comprobación de que alguien es quien dice ser. Saber en qué momento actúa la autorización —y qué no cubre la biometría— ayuda a usuarios y equipos de producto a diseñar accesos seguros sin fricción innecesaria.
Identificación, autenticación y autorización
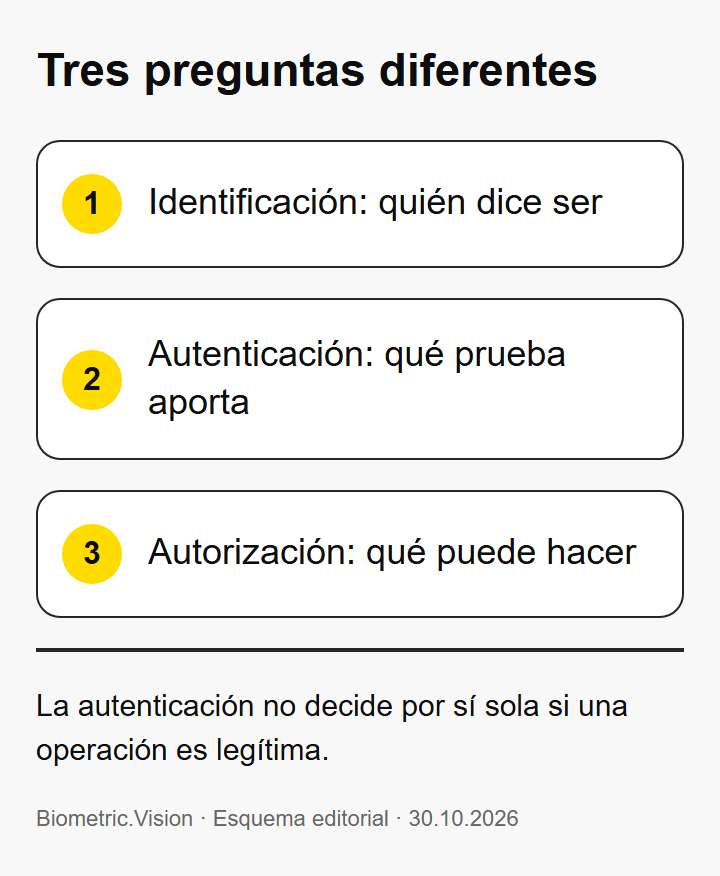
Cada vez que alguien accede a un servicio digital, el sistema responde tres preguntas en orden. La primera no es seguridad, es un nombre.
Identificación: ¿quién dice ser? El usuario escribe un identificador —un nombre de usuario, un correo electrónico o un número de cliente—. Este paso no demuestra nada; solo declara una pretensión de identidad.
Autenticación: ¿es realmente quien dice ser? Aquí se comprueba la pretensión mediante una credencial. Puede ser una contraseña, un código temporal, una huella dactilar o la combinación de varios elementos. Si la verificación es exitosa, el sistema acepta la identidad reclamada —sin determinar aún qué puede hacer esa persona—.
Autorización: ¿qué le está permitido hacer? Con la identidad confirmada, el sistema consulta los permisos asociados y decide si concede o deniega la acción solicitada. Dos usuarios autenticados pueden ver menús distintos porque sus roles son diferentes.
Para un producto digital, la separación es práctica: un error de autenticación se muestra como «contraseña incorrecta»; un error de autorización se traduce en «no tienes permiso para ver este contenido».
Paso | Pregunta que responde | Ejemplo en banca digital |
|---|---|---|
Identificación | ¿Quién dice ser? | Usuario «maria.lopez» |
Autenticación | ¿Es realmente María? | Contraseña o huella dactilar |
Autorización | ¿Qué puede hacer María? | Consultar saldo o realizar transferencias según sus permisos |
Qué significa un factor de autenticación
Un factor es una categoría de prueba, no un método concreto. Los sistemas de autenticación reconocen tres tipos:
Conocimiento: algo que el usuario sabe, como una contraseña o un PIN.
Posesión: algo que el usuario tiene, como un teléfono que recibe un código SMS o un token físico.
Inherencia: algo que el usuario es, como una huella dactilar, el rostro o la voz.
Pedir dos contraseñas distintas no equivale a usar dos factores. Ambas pertenecen a la categoría «conocimiento», por lo que un atacante que obtenga las dos mediante phishing sigue pasando la verificación. En cambio, exigir contraseña más un código de un solo uso enviado al teléfono combina conocimiento y posesión, lo que obliga al atacante a robar dos piezas de naturaleza diferente.
La autenticación que utiliza al menos dos categorías se llama multifactor (MFA). Cuando se emplean exactamente dos se habla de autenticación de dos factores (2FA). Cuantas más categorías intervengan, más difícil resulta suplantar al titular, aunque la experiencia de uso debe equilibrarse con la fricción que cada factor añade al proceso de ingreso.
Contraseñas, códigos y biometría
Cada método de autenticación tiene un propósito y una debilidad característica. Para entender cómo trabajan juntos, considere el caso de Ana, una usuaria que regresa a su cuenta bancaria un mes después del registro.
Ana ingresa su nombre de usuario y la contraseña que creó en el alta. Como la entidad exige autenticación de dos factores, el sistema le envía un código de un solo uso (OTP) al teléfono registrado. Ana lo introduce. Completados esos dos pasos —contraseña y OTP—, el sistema le concede acceso a su panel. A continuación decide realizar una transferencia de alto importe. El banco, conforme a su política de retiros y transferencias, activa una confirmación biométrica: una selfie que compara contra la plantilla facial almacenada desde el onboarding. La coincidencia es positiva y la transferencia sigue su curso. Las características de cada paso explican por qué el flujo resulta más robusto que la contraseña sola:
Contraseñas. Fáciles de implementar, pero el usuario tiende a reutilizarlas y los atacantes se benefician de filtraciones masivas. Microsoft recomienda reducir el uso de contraseñas y adoptar la autenticación sin contraseña.
Códigos de un solo uso (OTP). Se envían por SMS, correo o aplicación. Vencen en minutos y blindan contra la reutilización. Sin embargo, un SMS puede ser interceptado mediante duplicado de SIM; una notificación push es más resistente.
Biometría. En implementaciones locales, los datos de huellas dactilares y escáneres faciales se codifican, cifran y guardan en el dispositivo, según describe Microsoft. Esto impide que un atacante use los datos biométricos sin acceso al dispositivo.
Los tres métodos funcionan mejor cuando se escalonan: contraseña para el ingreso inicial, segundo factor para operaciones sensibles y biometría para confirmaciones rápidas que no dependen de lo que el usuario memorice ni de lo que porte.
Confirmar una operación de un cliente ya verificado
Mientras que el registro inicial (KYC) establece quién es el cliente con documentos y, a menudo, una primera biometría —consulte nuestra guía sobre verificación del cliente—, las operaciones posteriores de un usuario que regresa se resuelven con autenticación. Cuando la acción es crítica —un retiro de alto importe, un cambio de contraseña, un ingreso desde un dispositivo nuevo o la firma de documentos— muchos servicios activan una autenticación adicional, a menudo biométrica.
El módulo de autenticación biométrica de Biometric.Vision opera bajo ese principio: una vez creada la plantilla durante el onboarding, una selfie puede confirmar accesos u operaciones sensibles. El sistema toma la imagen, la compara con la plantilla biométrica y devuelve un resultado de coincidencia. Una coincidencia por encima del umbral configurado indica que el rostro captado corresponde con la referencia registrada; no prueba por sí sola la identidad ni determina si la transferencia es lícita. La decisión de aprobar la operación sigue correspondiendo al motor de riesgo y permisos del servicio financiero.
Recuperación de acceso y fallos de comprobación
Una verificación biométrica puede fallar por iluminación deficiente, un cambio físico significativo o un error del sensor. Cuando eso ocurre, el sistema debe ofrecer una vía alternativa sin debilitar la seguridad.
Autoservicio de restablecimiento. Microsoft recomienda implementar el restablecimiento de contraseñas por autoservicio para que las personas no dependan del servicio de asistencia si olvidan una contraseña. Esto reduce la fricción y anima a elegir credenciales más seguras, ya que el usuario sabe que podrá restablecerlas fácilmente.
Métodos de recuperación independientes del factor fallido. Guías como NIST SP 800-63B describen enfoques que no dependen exclusivamente del factor bloqueado: códigos de recuperación guardados, códigos enviados a direcciones de confianza o la repetición parcial del proceso de verificación de identidad. Estos recursos ayudan a recuperar el acceso sin eliminar capas de protección.
Separar la comprobación de identidad de las reglas de negocio permite ajustar cada control sin afectar al otro.
Preguntas frecuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones al mes gratis durante un año, sin tarjeta, sin contrato, sin llamada comercial.