Suplantación de identidad en Colombia: modalidades y prevención
Cómo documentos alterados, datos robados y rostros manipulados forman una suplantación, y qué control debe aplicar una empresa en cada etapa.

Una cédula auténtica puede servir para una suplantación. Basta con que la hayan robado y que quien está frente a la cámara no sea su titular. El caso inverso también existe: el rostro es del cliente verdadero, pero un atacante lo guía por teléfono para que pida un crédito o haga una transferencia. «El documento pasó» y «el rostro coincidió» no quieren decir que la operación sea legítima.
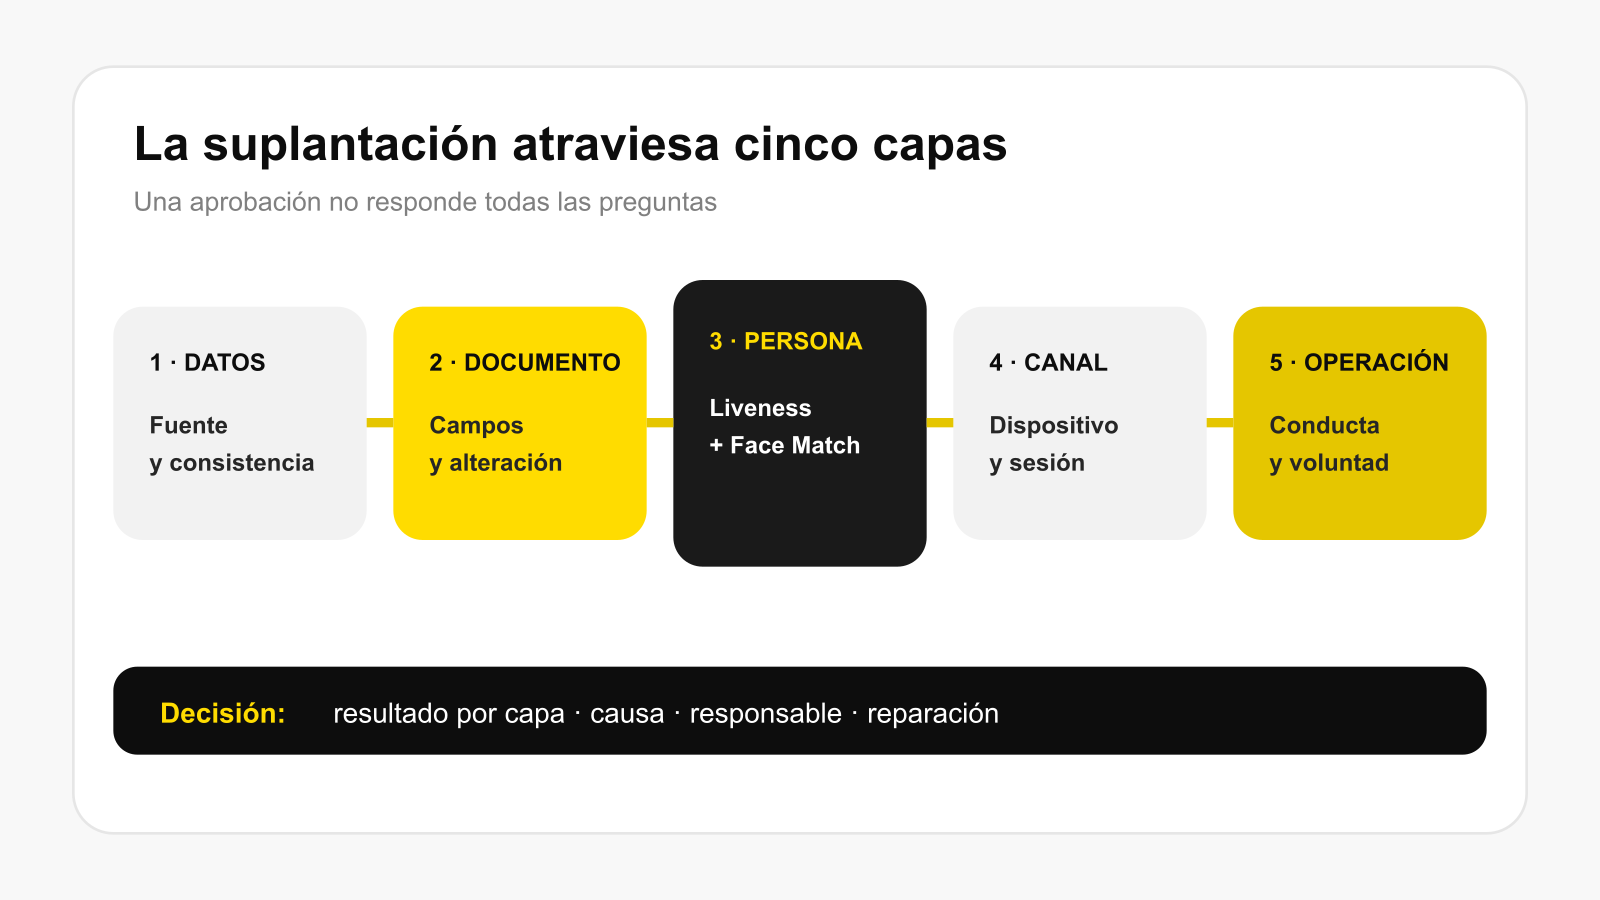
La Superintendencia de Industria y Comercio define la suplantación como hacerse pasar por otra persona para engañar, obtener bienes o servicios a su cargo o cometer otras conductas ilícitas. En una empresa conviene partir el problema según dónde puede fallar: datos, documento, presentante, cuenta y operación.
En breve
La suplantación mezcla datos filtrados, documentos, canales y manipulación de personas. No hay una sola técnica.
El OCR lee campos. Que los lea no prueba que el documento sea auténtico ni que pertenezca a quien lo presenta.
Liveness busca ataques de presentación y Face Match compara identidades. Ninguno de los dos detecta, por sí solo, coerción o ingeniería social.
Un rechazo tiene que decir qué control falló y dejar la evidencia intacta para investigar.
Según el caso, la víctima puede reclamar ante la empresa, acudir a la SIC por el tratamiento de sus datos y denunciar los hechos penales ante la Fiscalía.
Cinco modalidades y el control que cambia el resultado
Datos personales usados sin autorización
El atacante sabe el nombre, el número de identificación, la fecha de expedición, el teléfono o las respuestas de recuperación, y con eso intenta registrarse o pasar preguntas estáticas.
Control útil: contrastar los datos con una fuente confiable, limitar intentos, detectar velocidad y reutilización, y no apoyar la autenticación en información que puede estar filtrada. Saber un número no demuestra que alguien controle legítimamente esa identidad.
Documento alterado o compuesto
Alguien cambia la fotografía, el nombre, la fecha o el número, o presenta una copia reimpresa, una pantalla o un documento sintético.
Control útil: calidad de captura, lectura estructurada, coherencia de campos, MRZ cuando exista, vigencia y señales de manipulación o recaptura. Que los campos se lean bien no significa que el documento deba aceptarse, y la empresa tiene que tratar esas dos cosas por separado.
Document Verification de Biometric.Vision extrae campos y analiza las señales declaradas del documento. Por sí solo no consulta cada registro gubernamental ni garantiza que quien lo presenta sea el titular.
Impostor frente a un documento ajeno
El documento puede ser válido y la persona no ser su dueña. En este escenario, validar solo el documento falla por diseño.
Control útil: Face Match uno a uno entre la captura actual y un retrato de una fuente aceptada. El umbral se fija según el riesgo del producto. Una puntuación no es una identidad legal y tampoco da certeza absoluta.
Foto, replay o rostro sintético
A la cámara le llega una impresión, una imagen en pantalla, un video pregrabado o un flujo manipulado. Si la aplicación acepta cualquier archivo como captura en vivo, el atacante se salta el momento de presencia.
Control útil: prueba de vida o de presentación (liveness/PAD), integridad de sesión, controles de dispositivo y protección contra reutilización. Liveness de Biometric.Vision da un resultado técnico que hay que probar contra los ataques que importan en ese canal.
Titular real bajo manipulación
El cliente verdadero abre una cuenta, pide un crédito o transfiere dinero siguiendo las instrucciones del delincuente. Documento, liveness y Face Match pueden aprobar, y con razón.
Control útil: análisis de dispositivo y de comportamiento, alertas por cambio de contacto o de beneficiario, pausa por riesgo, advertencias según el contexto y revisión humana. La biometría confirma quién está presente. Si esa persona actúa engañada, la biometría no lo ve.
Matriz de decisión: no convertir todo en “identidad fallida”
Resultado | Interpretación prudente | Acción posible |
|---|---|---|
Documento ilegible | No hay evidencia suficiente | Recaptura guiada |
Campos inconsistentes o manipulación | Posible alteración | Detener, revisar y preservar evidencia |
Liveness no concluyente | Mala calidad o ataque no resuelto | Reintento limitado o canal alterno |
Liveness con señal de ataque | Posible spoof | Bloqueo de sesión y análisis antifraude |
Face Match bajo | Presentante distinto o captura deficiente | Separar calidad de no coincidencia |
Todas las pruebas aprobadas, conducta anómala | Puede existir ingeniería social | Step-up contextual, pausa o revisión |
Esta matriz es una recomendación operativa. No es una clasificación jurídica de la SIC ni de la Fiscalía. Sirve para que un error técnico no reciba el mismo trato que una señal deliberada de fraude.
La evidencia debe sobrevivir al reclamo
La SIC ha señalado que, en un caso de suplantación con reporte negativo, la fuente tiene que poder demostrar que la persona adquirió la obligación, y que un dato que no se puede comprobar puede tener que eliminarse. Para el estándar interno esto significa que guardar el resultado final no alcanza: hay que poder reconstruir la vinculación.
En el expediente de un incidente debería haber:
identificadores y tiempos de sesión;
origen de datos y documento;
versiones de SDK, reglas y umbrales;
resultados separados de calidad, documento, liveness y Face Match;
dispositivo, canal y cambios relevantes de contacto;
acción automática y revisión humana;
documentos aportados en el reclamo y correcciones realizadas.
La conservación tiene que respetar la finalidad, la seguridad y los plazos aplicables. «Guardar todo para siempre» no sirve como estrategia de evidencia y agranda el daño si hay una filtración.
Qué puede hacer una víctima y qué debe hacer la empresa
La persona afectada puede reclamar ante la empresa donde ocurrió la suplantación y, en lo que toca a sus datos, presentar una queja ante la SIC. La propia SIC aclara que su competencia se limita al régimen de protección de datos: no declara la existencia de delitos ni ordena indemnizaciones penales. Los hechos que puedan ser delito se ponen en conocimiento de la Fiscalía General de la Nación por sus canales.
La empresa necesita un proceso en el que la víctima no tenga que contar la historia completa en cada canal. Eso implica congelar decisiones adversas cuando corresponda, preservar la sesión, investigar, corregir los datos inexactos y comunicar el resultado. Antifraude, protección de datos, jurídico y atención al cliente trabajan con un mismo identificador de caso.
Tres métricas que muestran si el control funciona
detección por capa: cuántos casos se detienen en datos, documento, liveness, match o comportamiento;
falsos rechazos: clientes legítimos bloqueados por cada control y grupo de dispositivo;
tiempo de reparación: desde el reclamo hasta corregir el dato, cerrar la obligación falsa o escalar el caso.
Si solo se mide el «fraude evitado», el daño a víctimas y a clientes legítimos queda fuera de la vista. Un buen sistema muestra en qué punto cortó la cadena y cómo corrige una decisión equivocada.
Pedir más selfies no refuerza la defensa. Lo que funciona es darle a cada control su propia pregunta: documento, persona, presencia y voluntad son hechos diferentes. Si el sistema los registra por separado, el suplantador ya no puede esconderse detrás de una aprobación genérica.
Fuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.