Casos de suplantación de identidad: patrones y controles
Tres casos investigados en España muestran cómo se encadenan documentos, cuentas, SIM y mulas. Convertimos cada fallo en un control verificable.

En una trama, la identidad robada sirve para abrir la cuenta; en otra, para recibir el dinero, y en una tercera, para duplicar la SIM que autoriza la transferencia. Puede que el rostro de la víctima nunca pase por la cámara del delincuente. Sus datos, en cambio, se usan en cada etapa del fraude.
En los casos investigados en España, la suplantación casi nunca se explica por un solo control que falló. Los grupos combinan obtención de datos, documento manipulado o prestado, ingeniería social, control del teléfono, apertura de cuentas y movimiento rápido de fondos. Añadir una selfie o un control biométrico al alta no cierra esas rutas. Hay que saber qué pregunta responde cada señal y conectar onboarding, recuperación y monitorización.
En breve
Un documento plausible no demuestra que quien lo presenta sea su titular.
Una biometría correcta en el alta no protege una recuperación de cuenta basada solo en SMS.
Las cuentas mula pueden superar la identidad inicial y delatarse después por dispositivo, beneficiarios y comportamiento.
La verificación documental, el cotejo facial, la prueba de vida y la consulta de fuente responden preguntas diferentes.
Un caso real debe analizarse como cadena de ataque: adquisición, presentación, vinculación, control de canal y monetización.
Nadie puede prometer “fraude cero”; lo alcanzable es cerrar rutas de ataque, detectar contradicciones y guardar evidencia para investigar.
Caso 1: el documento robado nace en una falsa oferta de empleo
En mayo de 2024, la Guardia Civil informó sobre la operación Osgiliath. Según la investigación, el grupo captaba personas mediante falsas ofertas de empleo, les solicitaba una copia del documento de identidad y utilizaba esos datos para contratar productos financieros. Las cuentas recibían fondos desviados tras interceptar comunicaciones entre empresas y sustituir el IBAN del proveedor.
Llamarlo un caso de “documento falso” se queda corto. En la cadena hay al menos cuatro etapas:
Etapa | Activo del atacante | Control que habría aportado señal |
|---|---|---|
Captación | copia real del documento de una víctima | información al cliente y detección de reutilización |
Alta | datos verdaderos presentados por otra persona | vinculación rostro-documento y prueba de vida |
Acceso | dispositivo, teléfono y correo controlados por la red | reputación de dispositivo y coherencia de canal |
Uso | recepción y dispersión de transferencias | monitorización de cuenta nueva y red de beneficiarios |
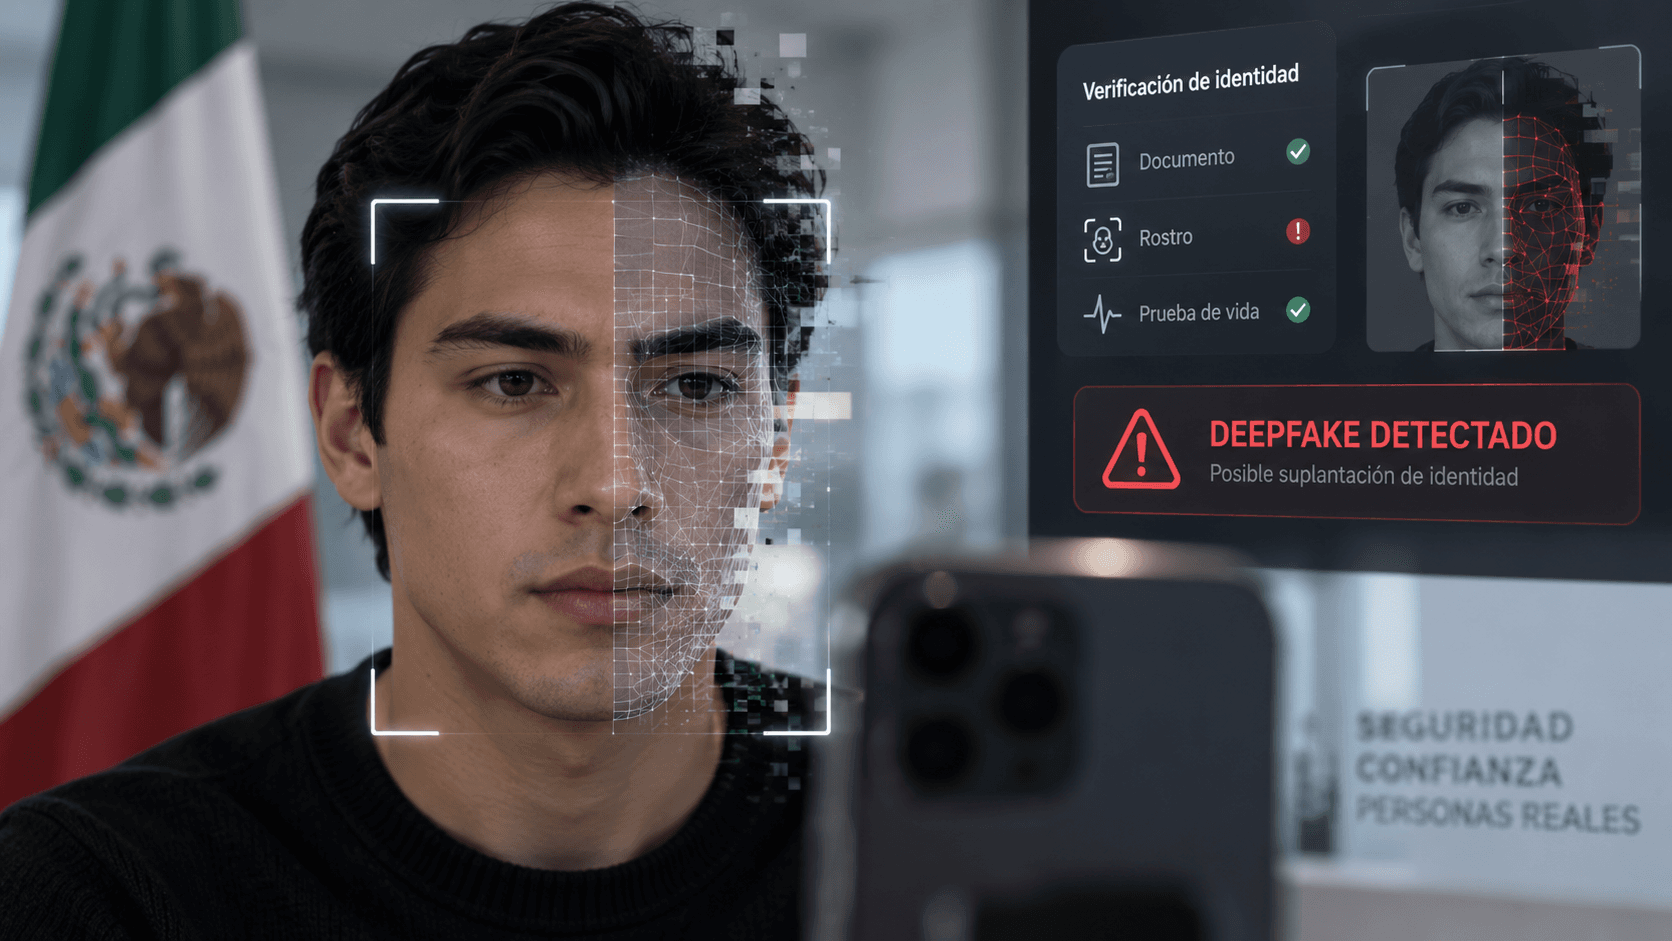
Una comprobación visual del DNI podía dar por buena una copia genuina. Lo que faltaba era vincular a quien la presentaba con un retrato de referencia confiable y comprobar que la captura venía de una sesión en vivo. Aun así, habrían hecho falta señales de dispositivo y de comportamiento, porque la biometría no dice nada sobre una cuenta recién creada que recibe pagos empresariales y los reparte enseguida.
Caso 2: la SIM convierte un canal de recuperación en una llave
En abril de 2024, la Guardia Civil comunicó una investigación sobre SIM swapping. El organismo atribuyó al grupo la duplicación fraudulenta de tarjetas SIM mediante suplantación, lo que permitía recibir códigos bancarios. La operación relacionó la técnica con más de tres millones de euros y más de un centenar de ciberdelitos investigados.
En este caso el alta original de la cuenta podía ser legítima. El fallo llega después, cuando el sistema toma el número de teléfono como prueba estable de identidad. Si el atacante controla ese canal, recibe el segundo factor y el banco lo ve como el cliente.
Varios de los controles útiles quedan fuera del onboarding:
detectar cambio reciente de SIM, portabilidad, dispositivo o geolocalización;
impedir que un único canal comprometido restablezca todos los demás factores;
aplicar espera o verificación reforzada antes de cambiar teléfono, límites o beneficiarios;
relacionar recuperación, nuevo dispositivo y transferencia como una secuencia, no como eventos aislados;
avisar por un canal histórico independiente cuando cambia un dato crítico.
El cotejo facial puede servir como step-up si usa una referencia confiable, un umbral aprobado y controles de captura. Usado sin reglas, como botón de emergencia, abre otra puerta: basta una imagen reenviada, una cámara virtual o una excepción manual mal resuelta.
Caso 3: identidades y documentos sostienen la fase de blanqueo
En julio de 2026, la Guardia Civil describió una organización investigada por blanquear más de cuatro millones de euros. La nota señala el uso de documentos de identidad y pasaportes falsificados, identidades usurpadas y numerosos envíos fraccionados. Los investigadores identificaron más de doscientas víctimas y más de nueve mil envíos.
Un control transaccional que solo mira importes falla ante este patrón. Si los fondos se fraccionan, cada operación queda por debajo del umbral de una regla simple. Para detectarlo hay que agregar la actividad por identidad, dispositivo, destinatario, ubicación, documento, teléfono y vínculos entre cuentas.
Conviene además separar dos riesgos:
identidad sintética o falsificada: los datos, el documento o ambos han sido construidos o alterados;
identidad real usurpada: los datos pertenecen a una persona, pero el presentador y el controlador de la cuenta son otros.
La autenticidad documental sirve sobre todo en el primer escenario. En el segundo pesan más la vinculación con el titular, la prueba de vida y las señales de red. Si una capa da verde y otra muestra una contradicción, la contradicción sigue ahí.
Del caso policial al modelo de control
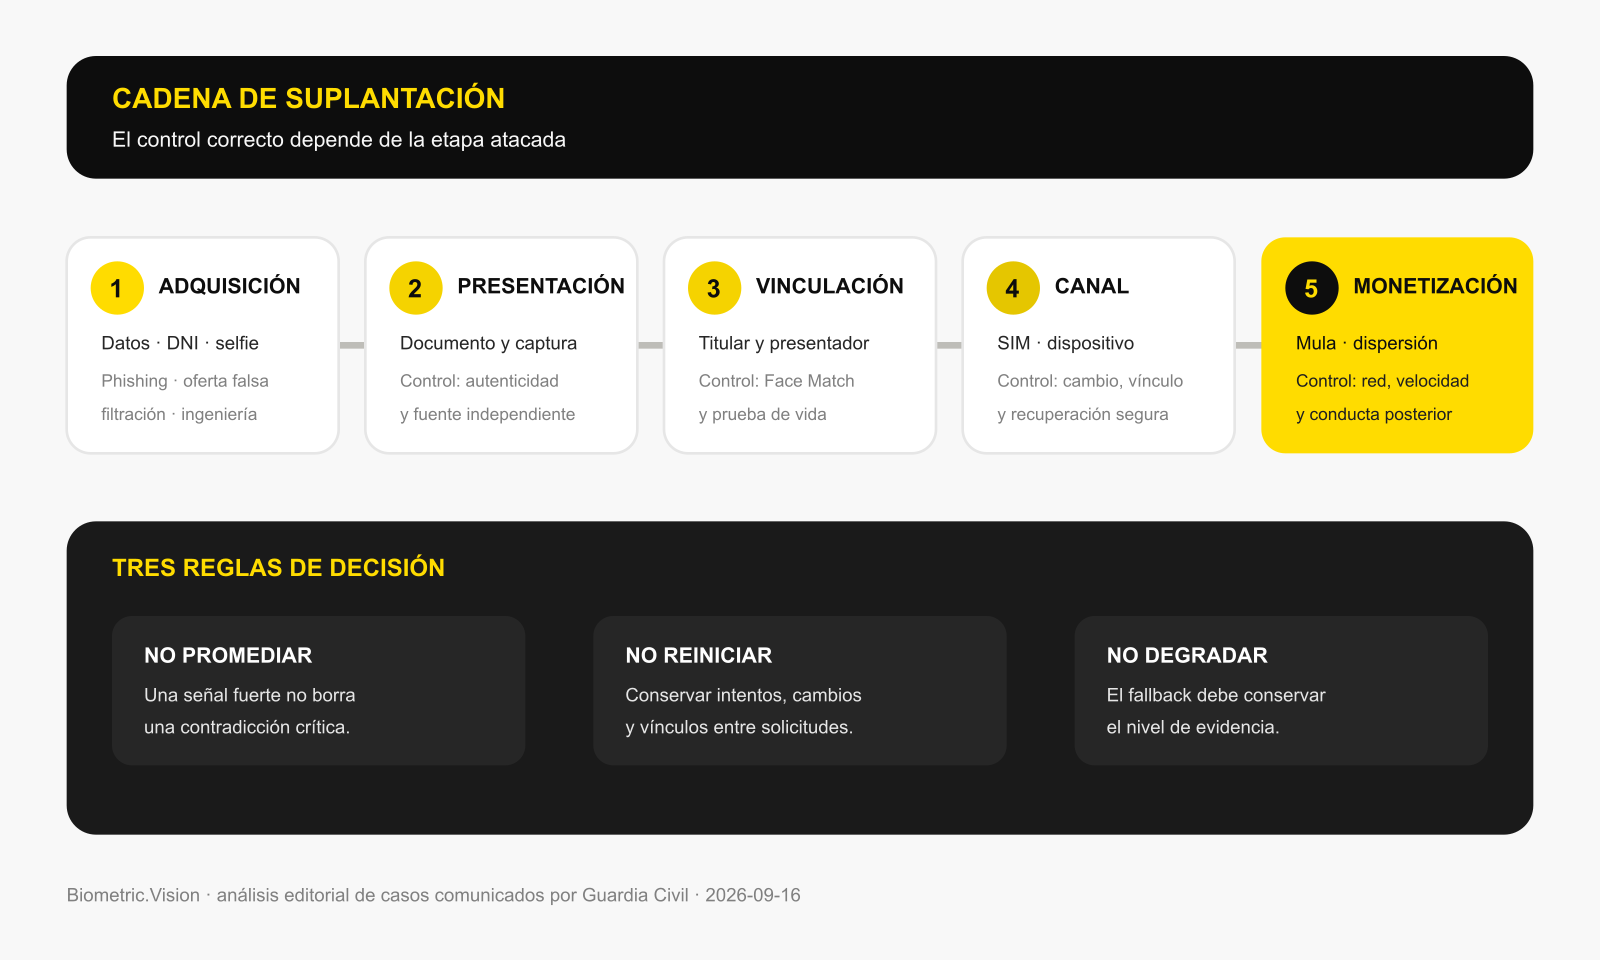
Para cada producto, el equipo antifraude debería mantener una matriz de rutas:
objetivo del atacante: abrir, tomar, recuperar o monetizar una cuenta;
material disponible: datos filtrados, documento real, plantilla falsa, selfie robada, SIM o mula;
control atacado: fuente, documento, rostro, prueba de vida, dispositivo, canal o transacción;
resultado no concluyente: mala calidad, timeout, falta de cobertura o discrepancia;
fallback permitido: nueva captura, fuente alternativa, espera o revisión;
señal posterior: cambios de contacto, beneficiario nuevo, velocidad, concentración o dispersión;
evidencia conservada: entrada, versión, puntuación, regla, decisión, revisor y tiempo.
Con esta matriz, la respuesta a un incidente apunta a la causa. Si el atacante tomó la SIM, endurecer el OCR no arregla el canal de recuperación. Si reutilizó una copia real, afinar la clasificación de falsificaciones tampoco lo vincula con el titular.
Qué aporta cada control biométrico y documental
Verificación de documentos Biometric.Vision puede extraer datos y analizar señales del documento compatible. Por sí sola no demuestra que el documento pertenezca a quien lo presenta ni que siga vigente en una fuente estatal.
Face Match Biometric.Vision compara el rostro actual con una referencia. Lo que vale el resultado depende del origen de esa referencia, de la calidad de captura y del umbral. Es una medida de similitud en condiciones definidas y no basta para concluir sobre la identidad.
Liveness Biometric.Vision evalúa si la presentación es compatible con una persona viva frente a las clases de ataque cubiertas. Según el canal, hay que integrarla con controles contra inyección y cámara virtual. Un documento falso o una referencia equivocada siguen siendo un problema aparte.
La regla operativa tiene que combinar los resultados sin promediarlos. Cuando el documento contradice la fuente, una buena selfie no compensa la discrepancia. Y con una prueba de vida inconclusa, un cotejo facial alto no hace auténtica la sesión.
Diseñar fallbacks que no premien al atacante
Los atacantes van por el camino menos protegido: demasiados reintentos, soporte telefónico con prisa, carga manual de una foto, revisión sin contexto o activación antes de cerrar el expediente.
Para cada fallback, defina la causa de entrada, evidencia alternativa, número de intentos, autoridad para resolver y acciones permitidas mientras el caso está pendiente. Compare los datos entre intentos. Si en la misma sesión cambian nombre, documento, rostro y dispositivo, trátelo como señal de riesgo y no como un intento nuevo desde cero.
Para revisar a mano, el analista necesita la secuencia completa: debe ver capturas, resultados por control, dispositivo, cambios y vínculos con otras solicitudes. Muestree decisiones aprobadas y rechazadas, mida anulaciones y use los incidentes confirmados para probar de nuevo las reglas.
Métricas que revelan la ruta, no solo el volumen
El número de rechazos dice poco sobre el riesgo. Segmente por:
documentos repetidos con distintos rostros;
rostros repetidos con distintas identidades;
dispositivos o teléfonos ligados a varias altas;
recuperaciones seguidas de cambio de beneficiario;
cuentas nuevas que reciben y dispersan fondos;
excepciones manuales por agente, motivo y resultado posterior;
tiempo desde alta o recuperación hasta la primera operación de riesgo.
En los tres casos, una identidad podía superar un control sin errores y aun así servir al fraude. Por eso el equipo tiene que poder seguir el hilo completo: quién se presentó, con qué evidencia, desde qué canal y qué hizo la cuenta después.
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.