Что такое комплаенс: система, функции и уровни контроля
Что входит в комплаенс, чем он отличается от юридической функции и внутреннего аудита и какие доказательства показывают работу системы контроля.

Компания может иметь юридический отдел, кодекс этики, AML-сервис и десятки политик — и всё равно не уметь ответить, почему конкретному клиенту разрешили открыть счёт. Проблема возникает, когда норма хранится у юриста, правило — в настройках системы, исключение — в переписке, а итоговое решение зависит от памяти сотрудника.
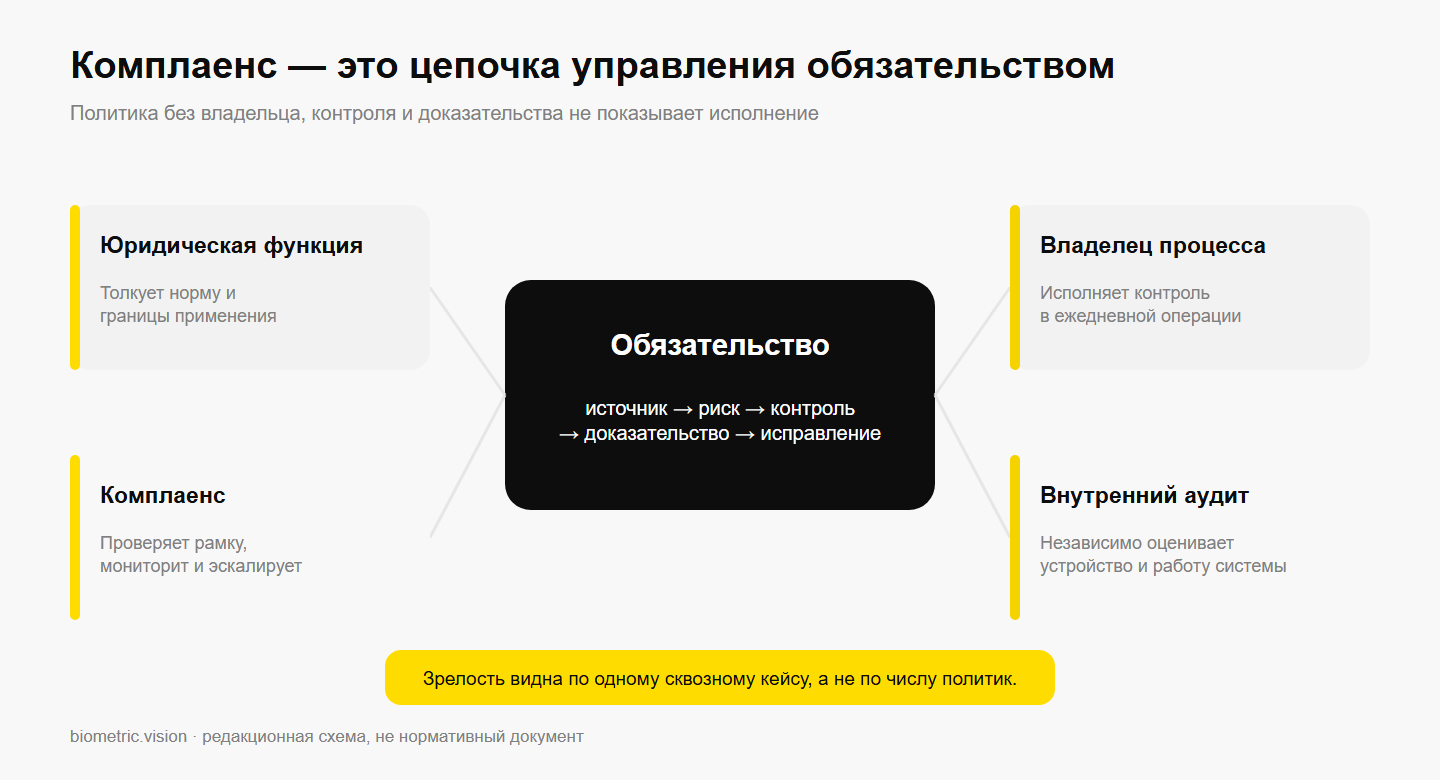
Комплаенс связывает эти части в управляемую цепочку: обязательство → риск → контроль → ответственный → доказательство → исправление. Его результатом служит не обещание «нарушений нет», а способность воспроизвести решение и показать, как организация обнаруживает и исправляет отклонение.
Поэтому наличие юридического отдела, политики или автоматической проверки ещё не образует работающую систему. Юрист определяет границы нормы, владелец процесса исполняет контроль, комплаенс проверяет и эскалирует, внутренний аудит даёт независимую оценку. В eKYC это разделение определяет, кто утверждает проверку документа, лица и AML-сигнала, кто разбирает исключение и кто может воспроизвести решение. Когда роли смешаны, организация теряет либо владельца риска, либо независимость проверки.
Коротко
Комплаенс начинается с реестра применимых обязательств, а не с набора шаблонных политик.
Для каждого обязательства нужны риск, контроль, владелец и доказательство исполнения.
Бизнес отвечает за ежедневный процесс; комплаенс задаёт рамку и проверяет её работу.
Технология исполняет утверждённое правило, но не определяет норму вместо организации.
Работа контроля подтверждается журналом, выборкой или отчётом, а не самим наличием политики.
Комплаенс управляет риском несоблюдения, но модель зависит от сектора
Действующие Правила формирования системы управления рисками и внутреннего контроля применяются к банкам и филиалам банков-нерезидентов Казахстана. В них комплаенс-риск связан с нарушением законодательства, внутренних документов и процедур, регулирующих услуги и операции банка. Совет директоров утверждает политику и контролирует систему, а подразделение комплаенс-контроля организует процедуры и предоставляет информацию о риске.
Для компаний вне банковского сектора состав требований будет другим. Но логика сохраняется: организация определяет применимые нормы, оценивает риск нарушения, ставит контроль и проверяет его исполнение.
Дальнейшая модель статьи — редакционный инструмент для проектирования системы, а не универсальная норма права для любой компании.
Юрист, владелец процесса и аудит отвечают на разные вопросы
Юридическая функция толкует норму и договорные последствия. Бизнес-владелец строит процесс и отвечает за ежедневное исполнение. Комплаенс задаёт контрольную рамку, консультирует, проверяет и эскалирует. Внутренний аудит независимо оценивает, как устроены и работают управление рисками и контроль.
Если комплаенс сам исполняет каждую проверку, первая линия перестаёт владеть риском. Если он только рассылает нормы, контроль остаётся без владельца. Разделение фиксируют в матрице полномочий.
Роль | Главный вопрос | Типичный результат |
|---|---|---|
Юрист | Что требует и допускает норма? | Заключение, договорная оговорка, правовая позиция |
Владелец процесса | Как требование выполняется каждый день? | Процедура, системное правило, очередь исключений |
Комплаенс | Достаточен ли контроль и видны ли отклонения? | Мониторинг, консультация, эскалация, корректирующая мера |
Внутренний аудит | Независимо ли подтверждена эффективность системы? | План проверки, выборка, вывод и рекомендации |
В небольшой компании один человек может совмещать несколько функций, если это допустимо применимыми требованиями. Тогда конфликт не исчезает: его компенсируют независимым согласованием, ограничением полномочий или периодической внешней проверкой.
Система начинается с реестра обязательств
Для каждого обязательства записывают:
источник и действующую редакцию;
затронутый продукт или операцию;
риск и контроль;
исполнителя и проверяющего;
частоту либо событие запуска;
доказательство выполнения;
маршрут исключения и срок исправления.
Такой реестр связывает закон с интерфейсом, настройкой API, журналом или отчётом. Он же показывает, какие изменения требуют обновить процесс.
Сильный реестр хранит не только ссылку на закон, но и границу применимости. Формулировка «соблюдать требования KYC» бесполезна: она не показывает юрисдикцию, категорию организации, продукт, событие запуска или редакцию нормы. Рабочая строка отвечает, к какому юридическому лицу и процессу относится обязательство и что изменится, если норма обновится.
Карточка контроля связывает политику и операцию
Общая формулировка «проверять клиентов» не показывает, как работает контроль. Для одного обязательства стоит заполнить карточку:
Элемент | Рабочий вопрос |
|---|---|
Источник | Какая редакция нормы или внутреннего правила действует? |
Риск | Какое нарушение или последствие предотвращается? |
Событие | Когда контроль запускается? |
Исполнитель | Кто выполняет действие в первой линии? |
Проверяющий | Кто и с какой периодичностью оценивает исполнение? |
Доказательство | Какой журнал, документ или отчёт остаётся? |
Исключение | Кто принимает риск и контролирует исправление? |
Эта карточка выявляет фиктивные контроли. Если нельзя назвать событие запуска или доказательство, политика ещё не переведена в процесс. Если владелец и независимый проверяющий совпадают, нужно отдельно оценить конфликт интересов.
Доказательство должно подтверждать действие, а не существование системы
Частая ошибка — считать доказательством скриншот настройки или договор с поставщиком. Они показывают, что инструмент существует, но не подтверждают, что контроль отработал в конкретном случае.
Контроль | Слабое доказательство | Сильнее подтверждает исполнение |
|---|---|---|
Проверка клиента по списку | Страница продукта AML | Источник и дата списка, параметры запроса, результат, разбор совпадения |
Проверка документа | Включённый модуль OCR | Исходная сессия, извлечённые поля, контроль качества и итоговое решение |
Ручная эскалация | Инструкция сотруднику | Назначенная очередь, время рассмотрения, автор и причина решения |
Пересмотр правила | Новая версия политики | Связанная версия конфигурации, тесты и дата включения |
Доказательство не должно превращаться в бесконтрольное хранение всех данных. Организация заранее определяет достаточный состав, доступ и срок с учётом цели, применимого закона и риска.
Четыре уровня зрелости видны на одном контроле
Большая методология не нужна для первой диагностики. Возьмите один чувствительный процесс — например, дистанционное открытие аккаунта — и определите его уровень.
Уровень | Как выглядит контроль | Главный риск |
|---|---|---|
Декларативный | Требование записано в политике | Никто не может показать ежедневное исполнение |
Операционный | Есть процедура и ответственный | Исключения и изменения обрабатываются вручную и неравномерно |
Измеряемый | Сохраняются решения, сроки и причины отклонений | Метрики могут считать активность, а не снижение риска |
Адаптивный | Результаты, инциденты и изменения нормы обновляют контроль | Автоматизация без независимой проверки закрепляет ошибку быстрее |
Это авторская шкала, а не регуляторный рейтинг. Она нужна, чтобы определить следующий шаг: сначала назначить владельца, затем создать доказательство, потом измерять и только после этого усложнять автоматизацию.
Технология исполняет правило, но не принимает его за организацию
В eKYC организация определяет, когда нужны документ, проверка живости, сравнение лица, AML-скрининг и ручной разбор. Комплаенс проверяет соответствие маршрута утверждённой рамке, ИТ-команда реализует его, безопасность ограничивает доступ, а бизнес обрабатывает исключения. Итог должен содержать существенные входные данные, версию правила и решение.
Оркестратор Biometric.Vision собирает проверки в условный клиентский поток и возвращает результаты его шагов. Это технический слой eKYC, а не система корпоративного комплаенс-управления. Он не утверждает применимую норму, организационные роли, уровень принятого риска и срок хранения: эти параметры определяет заказчик.
Как проверить зрелость без большой методологии
Выберите одно чувствительное действие — например, удалённое открытие аккаунта. Попросите команду показать основание каждой проверки, владельца отклонённой сессии, версию правила, доказательство исполнения и последнее исправленное отклонение. Если ответы находятся в несвязанных таблицах или зависят от памяти сотрудника, система комплаенса уязвима даже при подробных политиках.
Следующий шаг — собрать один сквозной контроль, устранить разрыв и только потом масштабировать подход на остальные обязательства.
Материал носит информационный характер. Обязательная структура управления и независимости функций определяется применимыми актами для конкретного сектора и организации.
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.