Персональные данные в Беларуси: требования к оператору
Практический разбор Закона № 99-З: основания, согласие, поручение обработки, сроки, права граждан, защита, инциденты и трансграничная передача.

Главная ошибка оператора возникает ещё до утечки: сервис начинает собирать паспорт, селфи, телефон и технические признаки, а цель, основание, срок и получатели определяются задним числом. В такой архитектуре даже сильное шифрование защищает обработку, законность и объём которой никто не смог объяснить.
Белорусский Закон № 99-З требует управлять всем жизненным циклом персональных данных. Для цифрового сервиса это означает связать каждый набор данных с конкретной целью и основанием, ограничить доступ, оформить работу подрядчиков, обеспечить права человека, удалить данные после достижения цели и заранее подготовиться к инциденту. Политика на сайте — только видимая часть этой системы.
Коротко
Оператор определяет цели и способы обработки; уполномоченное лицо действует по его поручению.
Согласие — не универсальная страховка: сначала проверяют, не предусмотрено ли другое основание и действительно ли данные нужны.
Цель должна быть конкретной и заранее заявленной, а состав данных — неизбыточным.
Для каждой обработки нужны срок, правила доступа, получатели и действие после окончания основания.
Передача иностранному облаку или API может быть трансграничной и требует отдельной проверки государства и основания.
О значимом нарушении системы защиты оператор уведомляет НЦЗПД незамедлительно, но не позднее трёх рабочих дней после того, как узнал о нём.
На кого распространяются обязанности
Закон называет оператором государственный орган, белорусское юридическое лицо, иную организацию или физическое лицо, которое самостоятельно либо совместно организует и осуществляет обработку. Обработка понимается широко: сбор, систематизация, хранение, изменение, использование, обезличивание, блокирование, распространение, предоставление и удаление.
Практический критерий — кто решает, зачем и как обрабатывать данные. НЦЗПД в разъяснении «Оператор и уполномоченное лицо» указывает: оператор определяет данные, цели, сроки и способы, а уполномоченное лицо действует от его имени и в его интересах по поручению. Один поставщик может быть оператором для собственной аналитики и уполномоченным лицом для проверки клиентов заказчика — статус устанавливается по каждой обработке.
Передача функции подрядчику не передаёт ответственность перед субъектом. Оператор отвечает за действия уполномоченного лица перед человеком, а исполнитель — перед оператором. Поэтому договора «оказания IT-услуг» недостаточно: поручение должно описывать цель, перечень действий, требования к защите, конфиденциальность, срок, возврат или удаление и контроль.
Реестр обработок как основа, а не формальность
Алгоритм НЦЗПД для операторов начинает с ответственного за внутренний контроль и инвентаризации бизнес-процессов. Без карты обработок организация не сможет воспроизводимо проверить основания, обработать запрос субъекта и подтвердить выполнение решения об удалении.
Удобная единица учёта — не база целиком, а сочетание «цель × категория субъектов × набор данных × операция». Для каждой записи зафиксируйте:
Поле | Что должно быть понятно |
|---|---|
Цель | конкретный результат, а не «улучшение сервиса вообще» |
Субъекты | клиент, представитель, сотрудник, посетитель сайта |
Данные | точные поля, изображения, журналы и производные признаки |
Основание | согласие или конкретная норма/случай без согласия |
Источник | субъект, документ, государственная система, партнёр |
Получатели | подразделения, уполномоченные лица, третьи лица, страны |
Срок | событие начала, окончание и исключение из удаления |
Система | место хранения, копии, резервирование, логи |
Защита | класс системы, доступ, технические и криптографические меры |
Отдельно оператор поддерживает перечень принадлежащих ему информационных ресурсов и систем с персональными данными. На странице о Реестре операторов НЦЗПД объясняет обязанность вносить и актуализировать сведения об информационных ресурсах в государственном реестре с учётом критериев и правил Указа № 422 и приказа № 94. Это не заменяет внутренний реестр конкретных обработок.
Основание выбирают до формы согласия
В Законе согласие существует наряду с обработкой без согласия в предусмотренных законодательными актами случаях. НЦЗПД в обзоре правовых оснований отдельно разбирает исполнение договора: оно применимо к данным стороны договора и действиям, установленным договором. Данные другого человека или новая цель требуют собственного основания.
Для продуктовой команды полезна последовательность:
назвать операцию и цель;
проверить специальную норму и договорную необходимость;
определить, требуется ли согласие;
отделить обязательные поля от добровольных;
подготовить информацию для субъекта до получения согласия;
сохранить способ, текст, версию и время волеизъявления;
обеспечить отзыв тем каналом, который допускает закон.
Нельзя включать маркетинг, антифрод, исполнение договора и обучение модели в одно неразделимое согласие, если цели и необходимость различаются. Отказ от необязательной аналитики не должен блокировать услугу, которой эта аналитика не нужна.
Само согласие не отменяет остальные обязанности. Требования к обработке сохраняют принципы законности, справедливости, ограничения цели, прозрачности и неизбыточности независимо от полученной галочки.
Жизненный цикл обработки в цифровом сервисе
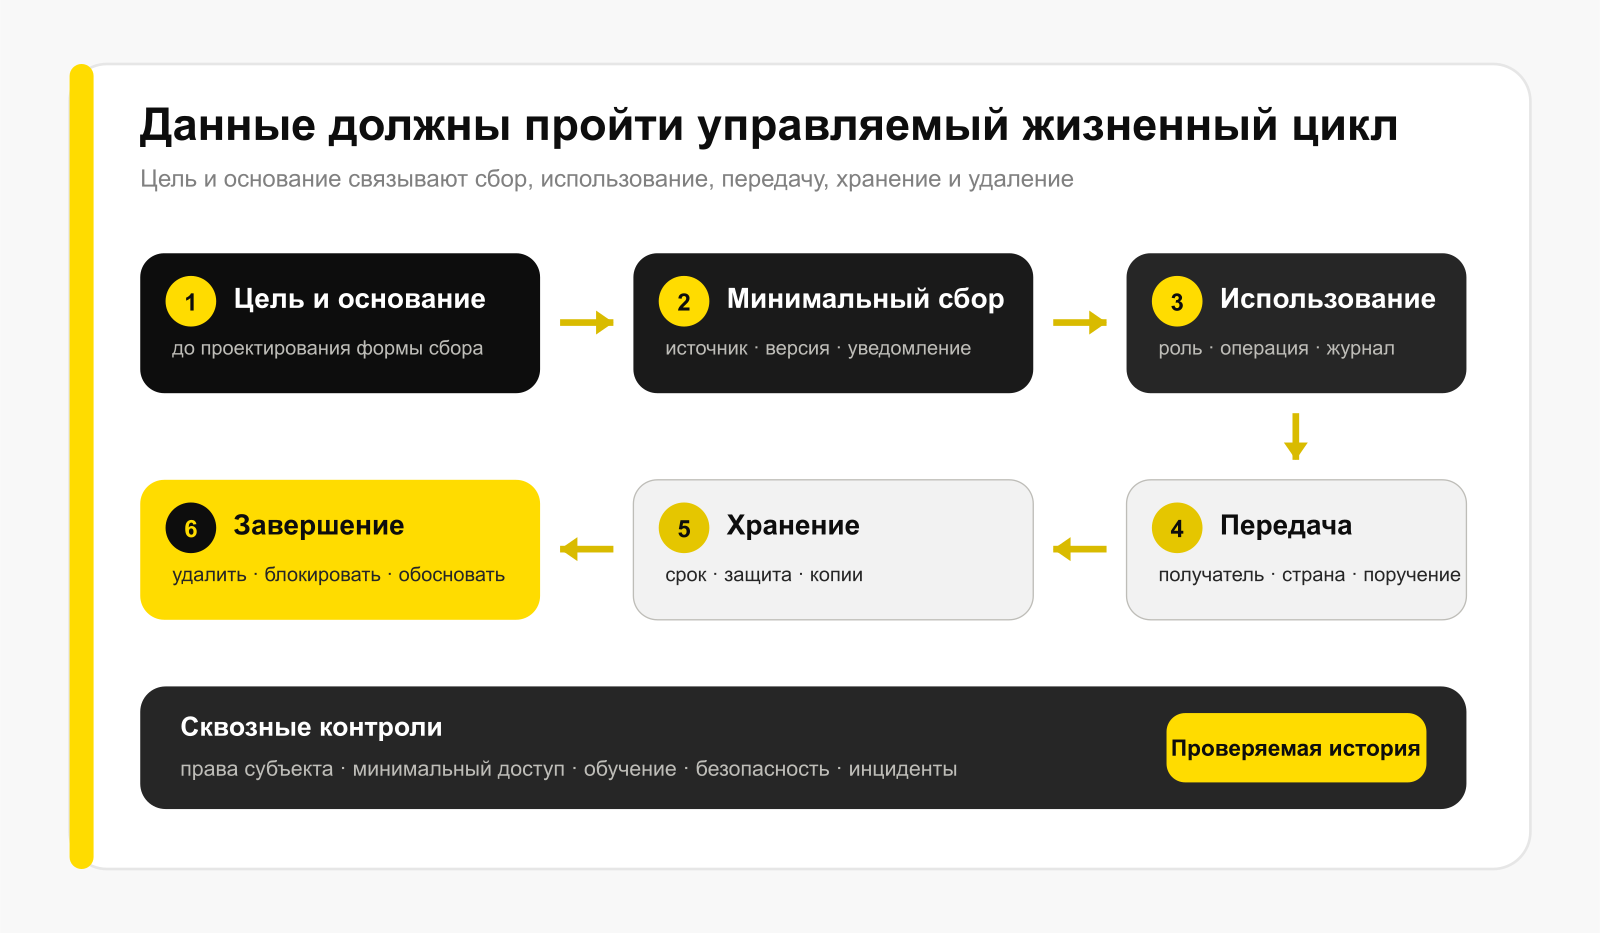
На этапе сбора фиксируются источник и версия уведомления. При использовании — цель и авторизованная роль. При передаче — получатель, поручение, страна и журнал операции. При хранении — срок и система-копия. Удаление должно охватывать рабочую базу, файловое хранилище, очередь, поисковый индекс и управляемые копии у подрядчика; для резервных копий нужен реализуемый порядок истечения и восстановления без возврата удалённых данных в продуктив.
Права субъекта превращаются в операционный процесс
Закон предусматривает отзыв согласия, получение информации об обработке и предоставлении третьим лицам, изменение неточных данных, прекращение обработки и удаление в установленных случаях, а также обжалование. Ответить на запрос без поиска по переписке можно только при наличии инвентаризации и владельцев систем.
Процесс должен включать:
идентификацию заявителя без сбора избыточных новых данных;
регистрацию даты и типа требования;
поиск по основным системам, копиям и уполномоченным лицам;
проверку основания для продолжения обработки;
выполнение изменения, блокирования, прекращения или удаления;
понятный ответ и доказательство исполнения;
маршрут жалобы и взаимодействия с НЦЗПД.
Отзыв согласия не всегда означает немедленное удаление всего профиля: часть данных может продолжать обрабатываться на другом законном основании. Но оператор обязан разделить наборы и объяснить, что прекращено, что сохранено и почему.
Доступ, обучение и техническая защита
Алгоритм НЦЗПД рекомендует назначить подразделение или лицо для внутреннего контроля, утвердить локальные документы, разграничить доступ, знакомить работников с требованиями и организовать обучение. Указ № 422 предусматривает периодическое обучение соответствующих лиц; официальный алгоритм указывает периодичность не реже одного раза в пять лет и отдельные категории, которые учатся в НЦЗПД.
Технические меры выбирают не произвольно. Информационные ресурсы с персональными данными классифицируются, а техническая и криптографическая защита применяется по установленным требованиям. Практический минимум цифрового сервиса включает уникальные учётные записи, минимальные роли, многофакторную защиту привилегированного доступа, шифрование каналов и хранилищ по принятой модели, журналирование, управление уязвимостями, резервирование и проверяемое удаление.
Логи тоже содержат персональные данные, если позволяют связать событие с человеком. Не помещайте туда полный номер документа, изображение лица или тело ответа провайдера, когда достаточно идентификатора транзакции и маскированного значения.
Безопасность Biometric.Vision описывает защитные меры платформы, а Orchestrator может связывать этапы проверки и их результаты. Эти возможности помогают исполнить техническую часть, но не выбирают за оператора цель, основание, срок и допустимость передачи.
Трансграничная передача: проверить фактический маршрут
Запрос к зарубежному API, хранение в иностранном облаке, доступ службы поддержки из другой страны или резервная копия за рубежом могут образовать трансграничную передачу. Юридическую карту нужно строить по реальному движению данных и доступу, а не по стране регистрации продавца.
НЦЗПД разъясняет: при передаче в государство с надлежащим уровнем защиты применяются общие требования Закона без дополнительного разрешения. Перечень включает стороны соответствующей Конвенции Совета Европы и государства ЕАЭС. Для государства без надлежащего уровня проверяют предусмотренное Законом исключение, требуемое письменное согласие или разрешение НЦЗПД — в зависимости от основания и ситуации. Актуальный статус страны и порядок нужно сверять перед запуском по странице о трансграничной передаче.
Нарушение системы защиты: три дня — не время на расследование с нуля
Оператор обязан уведомлять НЦЗПД о нарушениях системы защиты. Официальная инструкция Центра устанавливает срок: незамедлительно, но не позднее трёх рабочих дней после того, как оператор узнал о нарушении. Уведомление не направляется в перечисленных Центром случаях, когда нарушение не повлекло указанных последствий, однако решение должно опираться на установленные факты.
План реагирования заранее определяет, кто квалифицирует событие, как быстро уполномоченное лицо сообщает оператору, где находятся журналы, кто связывается с НЦЗПД и как сохраняются доказательства. Договор с подрядчиком должен оставлять оператору время на собственный срок, а не обещать уведомление «после завершения расследования».
Что проверить перед запуском цифрового сервиса
Есть ли запись обработки с целью, основанием, составом и сроком?
Доказана ли необходимость каждого поля, изображения и производного признака?
Разделены ли роли оператора, уполномоченного и самостоятельных операторов?
Описаны ли поручение, субподрядчики, возврат и удаление?
Может ли субъект реализовать права без ручного поиска по всей компании?
Классифицирована ли система и выполнены ли обязательные меры защиты?
Проверены ли реестр операторов и актуальность сведений?
Видны ли все трансграничные маршруты и удалённые доступы?
Укладывается ли сценарий инцидента в трёхдневный срок?
Тестировалось ли удаление из рабочих систем и управляемых копий?
Вывод
Соответствие Закону № 99-З нельзя доказать одной политикой или формой согласия. Оператору нужна управляемая карта: какая цель оправдывает конкретные данные, где они проходят, кому доступны, сколько живут и какое событие завершает обработку.
Для eKYC эта карта особенно важна: документ, селфи, шаблон лица, результат liveness и журнал решения имеют разный риск и срок полезности. Если система сохраняет происхождение, основание и состояние каждого артефакта, защита данных становится частью архитектуры, а не проверкой перед публикацией.
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.