eKYC: что это, как внедрить и как выбрать поставщика верификации
Пять случаев обязательного ЦОИД, требования регулятора к liveness и проверяемые критерии выбора вендора — разбор eKYC по казахстанским правилам 2026 года.

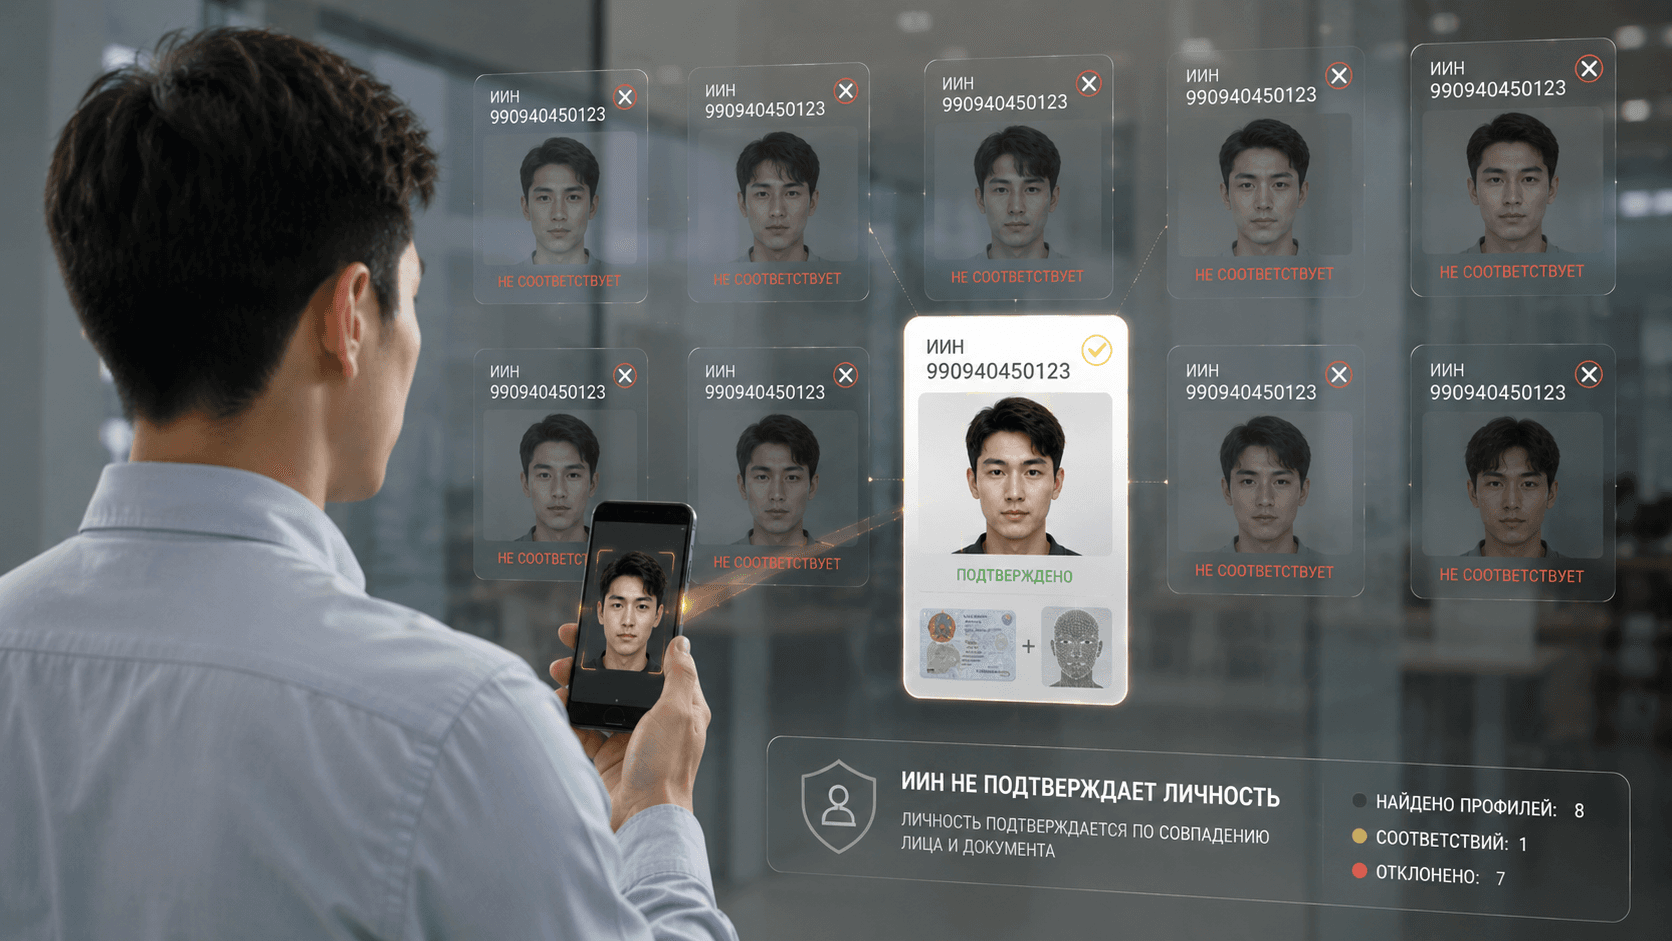
С 12 июля 2026 года в Казахстане действует совместное постановление АРРФР № 99 и Национального банка № 72: в пяти ситуациях — от дистанционного открытия счёта до первичной регистрации клиента в мобильном приложении — банк обязан проводить биометрическую аутентификацию через ЦОИД, Центр обмена идентификационными данными. Тремя месяцами раньше, 20 апреля, вступили в силу правила № 54, которые расписали требования к самой процедуре — вплоть до числа команд, которые система подаёт человеку перед камерой. Дистанционная проверка личности в финансовом секторе перестала быть свободной зоной. Появились обязательные случаи, пороги в тенге, сроки хранения записей.
Технология, о которой идёт речь, называется eKYC. Мировой рынок проверки личности MarketsandMarkets оценивает в 14,34 млрд долларов в 2025 году с прогнозом 29,32 млрд к 2030-му. Ниже — что входит в eKYC, какие его части в Казахстане обязательны, из каких решений складывается внедрение и по каким проверяемым признакам отличают сильного поставщика от держателя красивого лендинга.
Термин, которого нет в правилах регулятора
eKYC — electronic know your customer, электронная проверка клиента. Классический KYC обязывает финансовую организацию установить личность клиента до начала обслуживания. eKYC переносит ту же обязанность в дистанционный канал: документ фотографируется, лицо сверяется с фото в документе, живость подтверждает алгоритм, проверка по спискам занимает секунды. Состав обязанностей прежний — меняется способ их исполнения.
Аббревиатуры eKYC в профильных правилах нет: в текстах постановления № 99/№ 72 и правил № 54 она не встречается ни разу. Регулятор пользуется термином «биометрическая аутентификация» — в одних правилах № 54 он повторяется десятки раз — и говорит об установлении деловых отношений дистанционным способом. Сама терминология при этом недавно сменилась: правила 2024 года назывались правилами биометрической идентификации, а сменившее их постановление АРРФР от 3 апреля 2026 года № 54 говорит о биометрической аутентификации. Разница всплывает при чтении договоров и внутренних политик: документы, написанные до 2026 года, используют старый словарь.
Четыре проверки, из которых складывается eKYC
Полный дистанционный онбординг собирается из четырёх шагов.
Документ. Система распознаёт и проверяет документ: извлекает данные, читает машиночитаемую зону MRZ, сверяет контрольные суммы, ищет следы ретуши. Подделка с несходящейся контрольной цифрой отсеивается до всякой биометрии.
Живость. Проверка живости (liveness) отвечает на вопрос, есть ли перед камерой живой человек — или фотография, экран, маска, дипфейк. Масштаб угрозы описывает отчёт Entrust о мошенничестве с личностью за 2026 год, построенный более чем на миллиарде верификаций в 195 странах: каждая пятая попытка биометрического мошенничества — дипфейк, число дипфейк-селфи за 2025 год выросло на 58 %, инъекционные атаки прибавили 40 % год к году.
Сравнение. Сверка селфи с фото в документе — проверка 1:1: тот ли человек держит документ, чьи данные только что распознаны.
Списки. AML-скрининг прогоняет клиента по санкционным перечням и базам публичных должностных лиц — для субъектов финансового мониторинга это часть надлежащей проверки по Закону о ПОД/ФТ.
Пятый шаг в правилах не прописан, но для кредиторов практичен: поиск по лицу 1:N показывает, не приходил ли тот же человек раньше под другими данными.
Работа биометрии онбордингом не заканчивается. Вывод средств, смена пароля, вход с нового устройства подтверждаются повторной сверкой с уже сданным шаблоном — селфи вместо SMS-кода.
Скорость конвейера — не косметика. По опросу Sapio Research для Signicat — более 7 600 респондентов в 14 странах Европы, 2022 год — 68 % потребителей за последний год хотя бы раз бросали заявку на финансовую услугу, не дойдя до конца онбординга. Каждый лишний шаг анкеты конвертируется в потерянных клиентов.
Пять случаев, когда без ЦОИД нельзя
Пункт 24 постановления № 99/№ 72 перечисляет ситуации, в которых банк при оказании электронных банковских услуг использует биометрическую аутентификацию через ЦОИД:
- установление деловых отношений дистанционным способом путём открытия банковского счёта;
- создание ЭЦП и выдача сертификата — для банков, являющихся аккредитованными удостоверяющими центрами; этот подпункт введён в действие позже остальных, с 19 июля 2026 года;
- превышение суммой банковского займа порога, установленного требованиями АРРФР № 91;
- первичная регистрация клиента в мобильном приложении и (или) на интернет-ресурсе банка;
- иные случаи, предусмотренные правилами внутреннего контроля ПОД/ФТ.
Три случая из пяти привязаны к событию, а не к сумме: счёт, подпись и первая регистрация в приложении требуют ЦОИД независимо от того, о каких деньгах идёт речь. Действие постановления шире банковского сектора: пункт 29 распространяет обязанность на МФО при превышении суммы микрокредита, пункт 30 — на операторов электронных денег.
Пороги для займов расписаны отдельно. У банков это 150 МРП по беззалоговым потребительским займам — пункт 81 требований № 91; при МРП 2026 года в 4 325 тенге порог равен 648 750 тенге. У МФО планка ниже: пункт 76 требований № 92 задаёт 35 МРП — 151 375 тенге, а для микрокредитов на особых условиях 15 МРП — 64 875 тенге. Дистанционный договор МФО без биометрической аутентификации запрещён в принципе — пункт 74 тех же требований.
К порогам прилагаются две оговорки, меняющие экономику вопроса. Первая: при высоком риске мошенничества ЦОИД обязателен независимо от суммы — часть вторая пункта 81 у банков, часть третья пункта 76 у МФО. Вторая: порог не применяется к клиенту, который уже проходил ЦОИД, — при условии, что организация хранит его биометрические данные, поддерживает их актуальность и сличает личность собственными системами биометрической аутентификации. Регулятор этим прямо описал место собственной биометрической инфраструктуры: она — условие, при котором повторные проверки уходят из внешней государственной системы внутрь организации.
Для клиентов частота проверок ограничена. АРРФР в июне 2026 года разъяснило: биометрия требуется при первичной регистрации, смене пароля и входе с нового устройства — проходить её при каждом входе в приложение не придётся.
ЦОИД: что он делает и чего не делает
Оператор ЦОИД — АО «Национальная платёжная корпорация Национального Банка Республики Казахстан», бывший Казахстанский центр межбанковских расчётов. Система функционирует с 2020 года; сервисы центра — биометрическая аутентификация, сопоставление фотоизображений, двухфакторная аутентификация FinID и облачная ЭЦП E-sign. Правила функционирования и тарифы опубликованы; подключаться могут банки, страховые организации, профессиональные участники рынка ценных бумаг, платёжные организации и МФО.
Через ЦОИД же наполняется НСБА — национальная система биометрической аутентификации. По пункту 23 постановления № 99/№ 72 в её базу попадают изображения, прошедшие проверку с результатом не ниже 95 % достоверности и 95 % соответствия эталону.
Технически ЦОИД выполняет одну операцию: сверяет текущее изображение лица с эталоном по ИИН. Это проверка 1:1 против государственной базы. Дубликаты внутри клиентской базы организации центр не ищет, документы не распознаёт, санкционные списки не проверяет, операции после онбординга не сопровождает. Здесь проходит граница между «подключиться к ЦОИД» и «внедрить eKYC»: первое — обязанность в перечисленных случаях, второе — весь конвейер проверок, и большую его часть организация строит сама или с вендором.
Три команды и три попытки: что правила требуют от технологии
Правила № 54 действуют с 20 апреля 2026 года и адресованы самой процедуре — банкам, МФО и их провайдерам биометрической аутентификации.
Проверка достоверности изображения по пункту 8 устроена жёстко. Система направляет человеку «не менее трёх сигналов и (или) команд, направленных на создание визуальных изменений в кадре», после чего анализирует видеопоток на соответствие. Несоответствие любой команде запускает повтор процедуры. Три неуспешных повтора — отрицательный результат.
Пункт 7 спускается на уровень программного обеспечения: в нём обязательны «контроль собственной целостности, проверка на запуск в эмулируемой среде, защита от подмены встроенной камеры устройства или компьютера». Эталон для сличения по пункту 11 берётся из государственной базы данных изображений или из базы верифицированных изображений провайдера. Пункт 15 требует шифровать каналы связи, выходящие за пределы инфраструктуры провайдера или заказчика. Результат каждой проверки оформляется электронным документом и удостоверяется ЭЦП провайдера.
Хранение тоже нормировано: видеозаписи процедур — не менее пяти лет со дня прекращения деловых отношений, пункт 21 постановления № 99/№ 72; столько же банки и МФО хранят материалы дистанционных договоров.
Причина такой детализации видна в статистике регулятора. На 1 января 2026 года в базе антифрод-центра Национального банка накоплен 80 871 инцидент с признаками мошенничества; заблокировано 2,8 млрд тенге, больше полумиллиарда возвращено гражданам. К центру подключено более 200 участников — банки, платёжные организации, МФО, сотовые операторы.
Как внедрить: пять решений до первого клиента
Карта обязательных случаев. Первый шаг — сопоставить продуктовую линейку с пунктом 24 и порогами требований № 91 и № 92: где ЦОИД обязателен, где достаточно собственных проверок, какие продукты вообще не выходят в дистанционный канал из-за ограничений ПОД/ФТ. Результат — матрица «продукт → набор проверок», от которой дальше считается и бюджет, и нагрузка.
Договор с оператором. Для обязательных случаев — подключение к ЦОИД: правила функционирования и тарифы НПК опубликованы на сайте оператора.
Архитектура. Облачное подключение вендора быстрее запускается и не требует своего железа. On-premise-развёртывание держит биометрические данные внутри периметра организации — для банков этот выбор обычно диктуют служба безопасности и режим персональных данных, для остальных он упирается в цену и сроки.
Сценарии. Разным продуктам нужны разные конвейеры: депозиту — документ и сверка лица, займу сверх порога — то же плюс ЦОИД, повторному клиенту — аутентификация по уже сданной биометрии. Прописывать каждую ветку в коде дорого; конструктор сценариев проверки собирает конвейер из модулей без разработки.
Пилот. До боевого запуска — прогон на собственных данных с заранее зафиксированными метриками приёмки. Какими — в следующем разделе.
Как выбрать поставщика: критерии, которые можно проверить
Маркетинг вендоров верификации звучит одинаково: «точность 99 %», «сертифицировано», «банковский уровень безопасности». Проверяемых опор меньше.
Испытания PAD — с номером письма и именем лаборатории. Стандарт ISO/IEC 30107-3 описывает методику испытаний защиты от атак предъявления (presentation attack detection). Сама ISO сертификацией не занимается: «ISO does not perform certification or issue certificates». Испытания проводят независимые лаборатории; крупнейшая — американская iBeta, аккредитованная NIST NVLAP. По итогам испытаний она выдаёт подтверждающие письма двух уровней: на Level 1 система атакуется артефактами стоимостью до 30 долларов, на Level 2 — до 300. Бюджеты артефактов заданы методикой самой iBeta, в тексте стандарта их нет. Формулировка «сертифицирован по ISO» без номера письма и имени лаборатории — повод запросить и то и другое.
Позиция в открытом бенчмарке NIST. Американский институт стандартов и технологий ведёт публичную программу FRTE — Face Recognition Technology Evaluation, прежнее название FRVT: лидерборды точности алгоритмов в режимах 1:1 и 1:N открыты любому, у PAD-испытаний отдельная таблица. Участие добровольное: отсутствие вендора в таблицах означает, что алгоритм туда не сдавали. NIST ничего не сертифицирует — таблица просто показывает место алгоритма среди сотен конкурентов, и для сравнения этого достаточно.
Планка НПК как готовое техзадание. Приложение 3 к правилам ЦОИД — требования оператора к биометрическим решениям и самый конкретный публичный документ о том, какую точность в Казахстане считают достаточной. Liveness обязан отразить все атаки, отклоняя живого человека не более чем в 15 % случаев. Сопоставление лиц — FMR не выше 0,000001 по методологии NIST при FNMR не выше 0,01. Решение поставляется docker-образом и работает в режиме 24/7. Результаты тестирования решений НПК публикует. Организации, которая и не думает становиться поставщиком ЦОИД, этот документ даёт готовую планку для собственного пилота.
Соответствие правилам № 54. У вендора должен быть активный режим с тремя и более командами под пункт 8, защита от эмуляторов и подмены камеры под пункт 7, электронный документ с ЭЦП по каждой проверке. Пассивный режим без команд правилам не противоречит и держит конверсию — но для процедур, подпадающих под № 54, активный обязан быть в арсенале.
Оговорки при самозаявленных цифрах. Проценты точности из вендорских презентаций получены на внутренних данных, и честный вендор говорит об этом сам. Так, на странице Liveness Core цифра 99,9 % отражённых атак стоит со сноской «по результатам внутреннего тестирования на 10 000+ атак». Цифра без указания выборки и методики — пустая.
Контур развёртывания. Есть ли on-premise, что именно разворачивается в контуре, кто администрирует и как обновляются модели. Вендор только с облаком закрывает не всякого заказчика.
Покрытие документов. Для казахстанского потока — удостоверение личности и паспорт РК с машиночитаемой зоной; для трансграничного счёт идёт на сотни типов документов и десятки алфавитов.
Пилот на своих данных. Единственный способ проверить обещания — прогнать систему на собственном датасете: свои устройства, свои клиенты, своё освещение. Метрики приёмки фиксируются до старта: доля пропущенных атак, доля отклонённых живых пользователей, FMR и FNMR на своей выборке, время ответа под нагрузкой. Вендор, отказывающийся от пилота с метриками, экономит заказчику время самим фактом отказа.
Цена и модель. Оплата за проверку или подписка, минимальные объёмы, стоимость on-premise-лицензии — и во что обходится отказ от контракта.
Что из этого закрывает Biometric.Vision
Сначала о том, чего не закроет никакой вендор. В пяти случаях пункта 24 биометрическая аутентификация проходит через ЦОИД — заменить государственную систему сторонним решением нельзя; вендорские проверки работают до неё, после неё и в сценариях вне обязательного перечня. Второе ограничение жёстче: статья 5 Закона о ПОД/ФТ запрещает устанавливать деловые отношения дистанционно с клиентом, которому присвоен уровень риска, требующий усиленных мер надлежащей проверки. Этот запрет не снимает никакая технология. Третье ограничение — поведенческое: биометрия подтверждает, кто перед камерой, но не под чьим влиянием он действует. Займ, который жертва оформляет сама под диктовку мошенника, проверка живости пропустит — эту зону закрывают антифрод-процедуры и мониторинг операций.
Остальной конвейер собирается из модулей:
| Требование | Чем закрывается |
|---|---|
| Активная проверка «не менее трёх команд» — п. 8 правил № 54 | Режим 3D/PRO Liveness Core: повернуть голову, моргнуть, улыбнуться. Для сценариев вне № 54 — пассивный Fast с проверкой за секунду и гибридный Distance |
| Защита ПО — п. 7 правил № 54 | Страница Liveness Core заявляет блокировку попыток запустить предзаписанное видео через эмуляторы и виртуальные веб-камеры; среди отражаемых атак названы инъекции видеопотока, экранные и бумажные копии, силиконовые и 3D-маски, генеративные дипфейки |
| Проверка документа | 433+ типов документов, MRZ с контрольными суммами, извлечение данных за 1,2 секунды |
| Сверка лица с документом | Сравнение по 512 биометрическим точкам; заявленная позиция алгоритма — 37-е место в рейтинге NIST FRTE |
| Скрининг по ПОД/ФТ | AML-скрининг: списки OFAC, ЕС, ООН, HMT, базы PEP, локальные стоп-листы Казахстана и СНГ |
| Дубликаты и повторные заявки | Поиск по лицу 1:N по базе организации |
| Данные внутри периметра | Развёртывание On-Premise у каждого модуля |
| Испытания, которые можно проверить | ISO/IEC 27001 (сертификат № 760281), тестирование PAD по ISO/IEC 30107-3:2023, государственные испытания на требования ИБ РК |
На странице безопасности платформа заявляет статус вендора Централизованной системы идентификации Национального банка Казахстана. Сценарии под конкретный продукт — займ до порога, займ сверх порога, повторный клиент — собираются в оркестраторе без кода.
Проверить всё это на собственных данных быстрее, чем изучать лендинги: 500 проверок одной технологии в месяц — бесплатно в течение года, дальше $0.33 за полную проверку. Пилот с метриками приёмки начинается с 30-минутного демо — приходите со своим датасетом.
Частые вопросы
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.