AML en Armenia: cómo conectar KYC, riesgo y monitoreo
Mapa práctico del control AML en Armenia: cliente, beneficiario final, PEP, onboarding remoto, monitoreo, reportes y evidencia.

Un cliente puede presentar un pasaporte válido, superar la comparación facial y aun así no cumplir los requisitos AML de Armenia. Puede faltar evidencia sobre la persona representada, sobre quien controla en última instancia una empresa o sobre el propósito de la relación. También puede aparecer más tarde una actividad que ya no coincide con el perfil declarado.
Por eso identidad verificada no debe convertirse automáticamente en cliente aprobado. La primera conclusión cubre una parte de la evidencia sobre quien se presenta. La segunda exige una decisión de riesgo aparte, que abarca facultades de representación, beneficiario final, screening, discrepancias y reglas internas. En el alta remota la frontera pesa más, porque el marco armenio trata la ausencia física como un factor de riesgo.
En breve
El artículo 16 de la ley AML/CFT armenia exige debida diligencia del cliente (CDD) al iniciar una relación, en determinadas operaciones ocasionales, ante dudas sobre datos previos y cuando existe sospecha de LA/FT.
El cliente es solo uno de los sujetos: también deben resolverse el representante, sus facultades y el beneficiario final.
La ley permite verificar la identidad en un máximo de siete días, pero solo bajo condiciones y con controles.
Las relaciones no presenciales tienen una ruta específica de riesgo elevado y mitigación documentada.
Si la CDD obligatoria no puede completarse, el flujo debe permitir rechazar o terminar la relación y valorar si el caso es sospechoso.
Verificar la identidad es una parte de la CDD
La Ley de Armenia contra el lavado de dinero y la financiación del terrorismo exige en su artículo 16 obtener la información establecida sobre el cliente y verificar su identidad mediante documentos fiables y válidos o información de autoridades públicas competentes. La entidad también debe determinar si el cliente actúa por otra persona, identificar y verificar al representante y sus facultades, identificar al beneficiario final y tomar medidas razonables para verificarlo.
Para una persona jurídica, el extracto registral es solo un punto de partida. La cadena debe llegar hasta la persona física que posee o controla la entidad. Si la declaración del cliente, el registro y los documentos societarios no coinciden, la aprobación automática se detiene hasta que alguien resuelva y documente la discrepancia.
Cuatro situaciones activan la CDD
El artículo 16(2) exige CDD cuando:
se establece una relación de negocios;
se ejecuta una operación ocasional o una serie vinculada, incluida una transferencia nacional o internacional igual o superior a 400 veces el salario mínimo, salvo que rija una regla más estricta;
existen dudas sobre la fiabilidad o integridad de la información de identidad obtenida anteriormente;
existe sospecha de lavado de dinero o financiación del terrorismo.
Lo que queda por debajo del umbral monetario también cuenta. La relación, la duda sobre los datos y la sospecha activan la CDD cada una por su cuenta. Algunos sectores tienen reglas adicionales: la ley aplica, por ejemplo, un umbral de un millón de drams a determinadas operaciones de juego, y cuando hay sospecha el importe deja de importar.
La ley permite verificar la identidad durante o después del inicio de la relación, en un plazo razonable no superior a siete días. Solo cabe si el riesgo se gestiona eficazmente y la demora es necesaria para no interrumpir la actividad normal. En la práctica, eso significa limitar funciones, marcar la verificación como pendiente, fijar un vencimiento y escalar de forma automática. El cliente no recibe siete días de acceso irrestricto.
El riesgo cambia la profundidad, no la evidencia mínima
La CDD debe responder cuatro preguntas: quién es el cliente, quién puede actuar por él, quién controla o se beneficia finalmente y para qué se establece la relación. El artículo 17 añade la debida diligencia continua: las operaciones se comparan con el conocimiento del cliente, su perfil de negocio y su nivel de riesgo; cuando corresponde, también se examina la legitimidad del origen de ingresos y patrimonio.
La diligencia simplificada solo cabe con riesgo bajo de verdad, nunca con sospecha o con un criterio de riesgo alto. La reforzada pide más evidencia, revisiones más frecuentes y aprobación de más nivel. Con una persona políticamente expuesta (PEP) no basta con marcarla: hay que resolver la identidad, obtener la autorización requerida, establecer el origen del patrimonio y de los fondos cuando proceda y reforzar el monitoreo.
Un registro defendible guarda, además de la puntuación, las razones, las fuentes, la versión de la política, la fecha y el responsable. Sin ese contexto nadie puede explicar por qué una coincidencia se descartó y otra se escaló.
El onboarding remoto necesita una rama propia
Las preguntas frecuentes oficiales del Banco Central de Armenia explican cómo se relacionan los apartados 27(6), 22.1 y 40 del reglamento de requisitos mínimos. Una operación o relación no presencial es un criterio de riesgo elevado y exige medidas reforzadas. Como regla, el apartado 40 prevé que el primer pago proceda de una cuenta a nombre del cliente en una institución financiera que cumpla las condiciones aplicables.
El Banco Central también describe una excepción basada en riesgo. El apartado 40 puede no aplicarse si la entidad hace la evaluación del 22.1 e incorpora mitigaciones eficaces en sus normas internas, por ejemplo límites de importe, restricción de grupos elegibles u obtención de datos CDD de una entidad financiera asociada. Además, debe justificar una calificación de riesgo medio y remitir el resultado al Centro de Monitoreo Financiero según el capítulo 4.
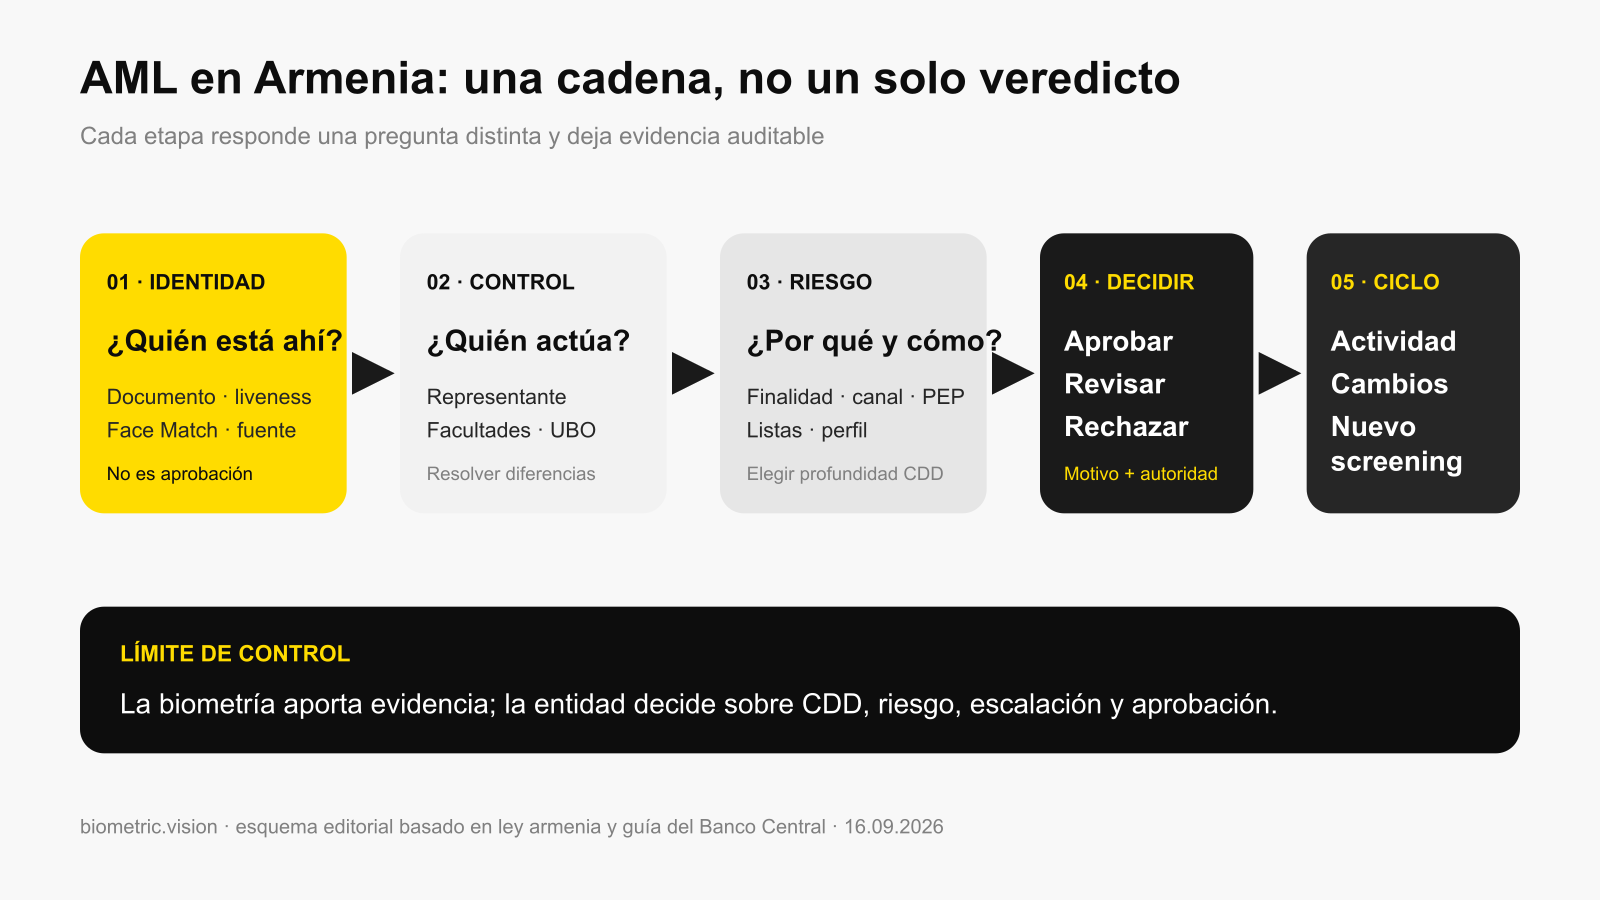
Face Match y liveness no bastan para rebajar el riesgo AML. Contestan preguntas más estrechas: si hay una persona viva ante la cámara y si su rostro se parece al retrato del documento. No dicen nada del propósito de la relación, del beneficiario final, del origen de fondos ni de una conducta sospechosa. Aun así, sin esas capas el canal remoto vincula peor el documento con quien lo presenta. La biometría aporta evidencia a la CDD, y el resto de la diligencia sigue siendo necesario.
El expediente debe reproducir la decisión
El artículo 22 exige conservar información y documentos CDD, datos de identificación, cuentas y movimientos, correspondencia comercial, material de casos sospechosos y de casos analizados pero no reportados, y resultados de evaluación del riesgo. El plazo mínimo es de cinco años después de terminar la relación o ejecutar la operación, salvo que corresponda uno mayor.
Un expediente reproducible conecta:
datos e imágenes con su fuente y momento de obtención;
resultados de documento, liveness y comparación facial;
cliente, representante, facultades y beneficiario final;
screening de sanciones y PEP con la versión de listas utilizada;
factores de riesgo y mitigaciones;
revisión manual, motivación y autoridad decisora;
eventos posteriores de monitoreo y cambios de perfil.
Si la CDD requerida no puede completarse antes de iniciar la relación, el artículo 27 exige rechazar la operación o la relación y valorar si el caso es sospechoso. Si durante una relación existente ya no se pueden aplicar los controles necesarios, corresponde terminarla y hacer la misma valoración. El cliente no debe enterarse de un reporte sospechoso, así que los permisos del expediente y el mensaje de rechazo que ve el usuario se controlan por separado.
Diseñe una cadena de decisión, no un veredicto mágico
Conviene que el flujo separe la evidencia automatizada de la decisión jurídica de la entidad:
vincular al presentador con liveness y Face Match;
resolver representantes, facultades y beneficiarios finales;
revisar sanciones, PEP y las demás fuentes aplicables;
evaluar propósito, producto, canal, geografía y otros factores;
aplicar la ruta estándar, simplificada o reforzada;
conservar evidencia, motivación y próxima fecha de revisión;
monitorear actividad y enviar excepciones a un revisor autorizado.
AML Screening de Biometric.Vision comprueba personas y entidades en las listas de sanciones, PEP y otras fuentes declaradas, admite monitoreo recurrente y conserva el historial del resultado. Puede combinarse con documento, rostro y liveness en un flujo eKYC. La organización cliente sigue siendo responsable de determinar la norma aplicable, la política de riesgo, la escalación y la decisión final.
Antes del lanzamiento, pruebe el onboarding armenio con cuatro casos: cliente normal, posible coincidencia en listas, beneficiario opaco y CDD remota incompleta. Compruebe en cada uno que el sistema deja una ruta explicable desde la evidencia hasta la decisión y que no se limita a registrar que cada API respondió.
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.