Ley de Protección de Datos de Ghana: biometría y verificación de identidad
Cómo aplicar la Data Protection Act 2012 (Act 843) a la verificación: finalidad, minimización, base, conservación, proveedores e incidentes.

En Ghana, mirar una Ghana Card ya no sirve para verificar a nadie. En 2026 la National Identification Authority anunció la verificación biométrica en tiempo real mediante su plataforma y señaló que las organizaciones no deben copiar ni conservar la tarjeta para verificar la identidad, salvo permiso legal. Para quien diseña un flujo eKYC y de verificación biométrica, la pregunta pasa a ser qué datos conserva la organización después de recibir la respuesta de NIA, y para qué.
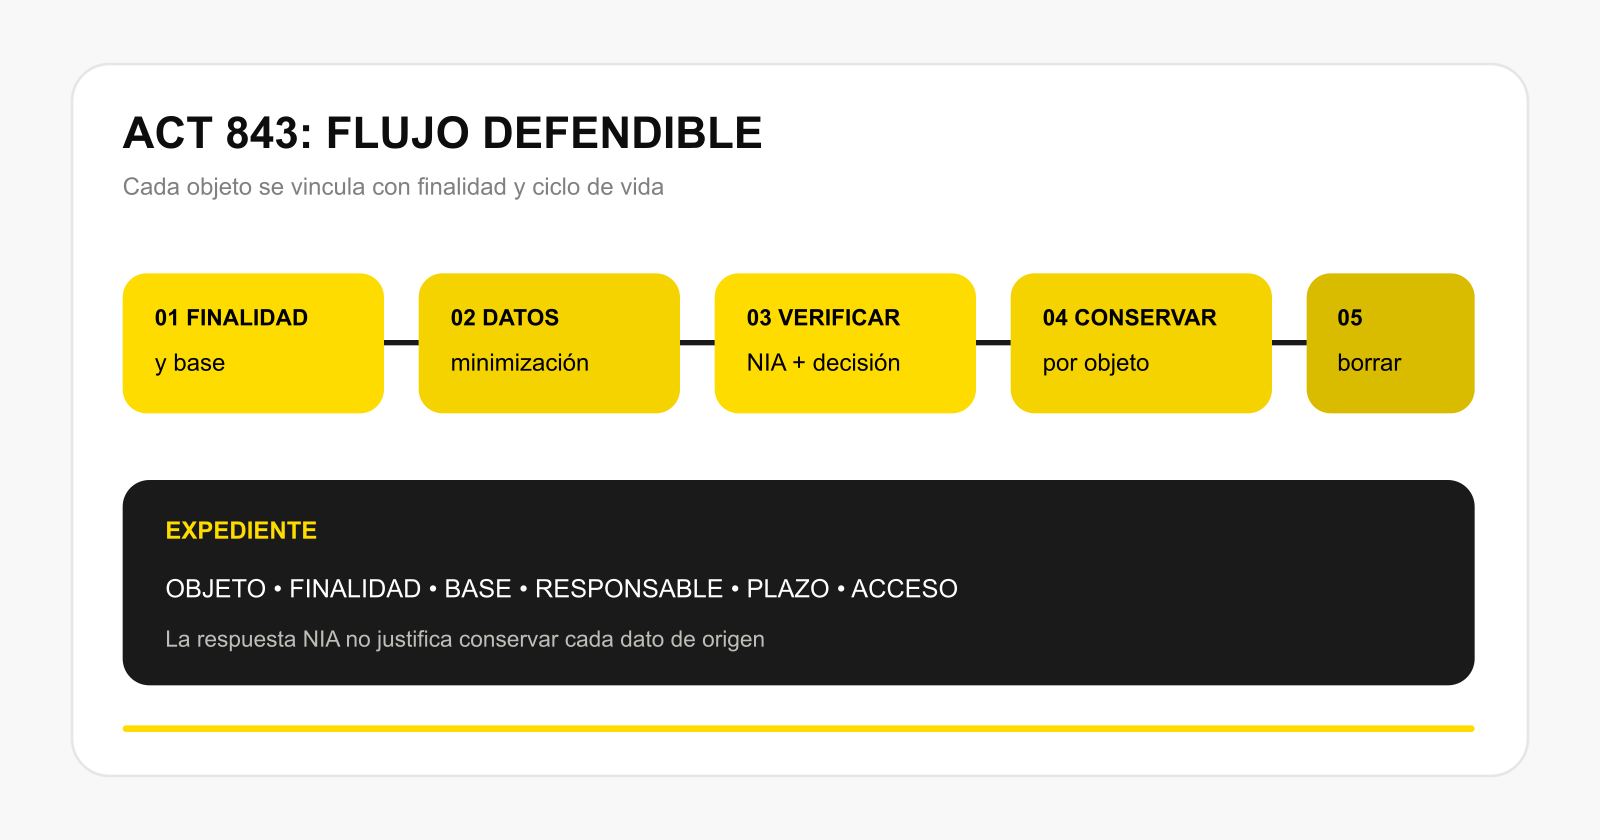
La Data Protection Act, 2012 (Act 843) responde con un sistema de controles: licitud, finalidad definida, minimización, información, conservación, seguridad, gobierno de encargados y respuesta a incidentes. Para poder defender el flujo, hay que diseñarlo objeto de datos por objeto de datos; poner la etiqueta «biométrico» a todo el conjunto no alcanza.
El cambio operativo de 2026
El aviso oficial de NIA sobre L.I. 2523 indica que la reforma entró en vigor el 9 de junio de 2026. Exige verificación biométrica en tiempo real contra la base de NIA mediante Identity Verification System Platform; la inspección visual ya no se considera suficiente. Las organizaciones no deben solicitar, fotocopiar, escanear o retener copias de Ghana Card para este fin, salvo autorización legal.
La regla se refiere solo a la Ghana Card. No da permiso para cualquier biometría local ni para guardar la respuesta NIA sin plazo. La ley de protección de datos sigue regulando la información que la organización obtiene, genera, comparte y conserva.
Mapa de control de Act 843
Pregunta | Evidencia que debe conservarse |
|---|---|
Finalidad | operación y decisión concretas que necesitan verificación |
Objetos | entrada, señal biométrica, respuesta NIA, score y logs |
Justificación | consentimiento o alternativa aplicable del artículo 20 |
Minimización | por qué cada objeto es necesario y no excesivo |
Conservación | plazo por objeto, evento de borrado y excepción legal |
Proveedores | función, instrucciones, acceso, ubicación y contrato escrito |
Incidente | detección, contención, notificación y restauración |
«Biometría» no es un único archivo ni una conclusión jurídica
Act 843 define personal data por la posibilidad de identificar a una persona. La definición de special personal data no enumera la biometría como categoría autónoma. Por eso sería imprudente dar por hecho que cada fotograma facial recibe la misma clasificación especial. Lo que sí está claro es que la imagen, la plantilla, la respuesta de huella o un identificador vinculado son datos personales cuando se relacionan con una persona identificable.
El inventario debe separar:
Ghana Card PIN u otro identificador introducido;
señal facial, vídeo o huella recibida por la organización;
plantilla o característica derivada, si se crea;
respuesta IVSP y atributos devueltos;
score, reason code, decisión del revisor y event log;
diagnósticos, backups y contenido de soporte.
Si todo el conjunto tiene un único plazo, se pierden de vista las distintas finalidades. Conservar «identidad verificada» para auditar una decisión puede estar justificado, pero esa razón no cubre retener el capture o una imagen de la tarjeta.
La justificación no desplaza la minimización
El artículo 20 de Act 843 establece el consentimiento previo como regla general y enumera alternativas: necesidad contractual, autorización o exigencia legal, interés legítimo del titular, función legal e interés legítimo del responsable o tercero. Elija la base según la finalidad concreta, aunque haya otra casilla más cómoda.
Incluso con base válida, el artículo 19 limita el tratamiento a datos necesarios, pertinentes y no excesivos. Que la verificación mediante NIA sea obligatoria no justifica pedir todos los atributos disponibles. El onboarding de NIA pide la norma que permite recopilar datos, certificación de protección de datos vigente, uso operativo previsto y datasets requeridos.
Definir la finalidad antes de recopilar
Los artículos 22–23 de Act 843 exigen una finalidad específica, explícita, lícita y vinculada con la actividad del responsable, además de informar al titular. Escribir «por seguridad» no cubre todos los usos posteriores.
Abrir una cuenta, evitar duplicados, autenticar a un cliente y entrenar un modelo son finalidades distintas, y meterlas en una sola pantalla de consentimiento es un error. Cada uso secundario pide su propio análisis de compatibilidad, justificación, minimización, destinatarios y plazo.
Diseñar la conservación antes del lanzamiento
El artículo 24 de Act 843 prohíbe conservar más tiempo del necesario salvo una justificación legal enumerada. Al vencer el plazo, el registro se destruye, elimina o desidentifica de forma que impida reconstruirlo de manera inteligible.
En el schedule van por separado la imagen de tarjeta, el capture, el template, la respuesta NIA, la decisión final, el evento técnico y el backup. Para cada objeto se documenta quién es dueño del plazo, qué excepción aplica, qué evento lo inicia y cómo se prueba el borrado.
Las directrices NIA sobre seguridad, almacenamiento y conservación para user agencies se refieren a información obtenida del National Identification Register. Aplicarlas sin más a cualquier dataset de la empresa es un error, y también lo es que un calendario genérico pase por encima de una regla NIA más específica.
El proveedor forma parte del gobierno del responsable
Los artículos 28–30 de Act 843 exigen medidas técnicas y organizativas razonables, identificación de riesgos previsibles, verificación periódica y actualización de salvaguardas. El encargado actúa con conocimiento o autorización del responsable y con confidencialidad, y el tratamiento se rige por contrato escrito. Si el encargado no está domiciliado en Ghana, el responsable asegura el cumplimiento de la legislación pertinente de Ghana.
Al evaluar al proveedor se revisan objetos, instrucciones, accesos, subencargados, regiones, logs, borrado, soporte y restricciones de entrenamiento. La página pública de seguridad de Biometric.Vision sirve para empezar; el contrato y la evidencia del deployment hay que pedirlos aparte. Orchestrator puede conectar etapas y registrar decisiones. La base legal, el acceso NIA y la conservación los sigue definiendo la organización.
Respuesta a incidentes conectada con el flujo
El artículo 31 de Act 843 exige avisar a la Commission y al titular cuando haya motivos razonables para creer que una persona no autorizada accedió o adquirió datos personales. El aviso se realiza tan pronto como sea razonablemente posible tras descubrir el hecho, sujeto al mecanismo legal para retrasar el aviso al titular.
Con el runbook, una alerta técnica pasa a evaluación jurídica: objetos afectados, reversibilidad, identidades con acceso, decisiones influidas y restauración de integridad. Escribir «el proveedor avisará» no sirve si no se fijan canal, escalado, plazo y responsable de las evidencias.
Lista de control antes del lanzamiento
se ha resuelto el registro del responsable ante DPC antes del tratamiento;
onboarding NIA y contrato tecnológico son controles distintos;
el mapa separa lo recibido de NIA de lo generado localmente;
la justificación se elige por finalidad y la minimización se prueba aparte;
no se usan copias de Ghana Card para eludir la verificación en tiempo real;
captures, templates, respuestas, decisiones, logs y backups tienen plazos propios;
contrato y accesos del encargado reflejan el deployment real;
el runbook cubre Commission, titulares y restauración de integridad.
El cumplimiento de Act 843 se demuestra con un vínculo trazable entre finalidad, objeto, justificación, plazo y decisión; una casilla de consentimiento o un certificado del proveedor no bastan. Antes de publicar o desplegar, un especialista en derecho de Ghana debe validar el diseño frente a requisitos vigentes de DPC, NIA y regulador sectorial.
Fuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.