KYC en Moldova: identificación, verificación y monitoreo
Cómo construir un expediente KYC auditable en Moldova: cliente, representante, beneficiario, propósito, riesgo, PEP y monitoreo.

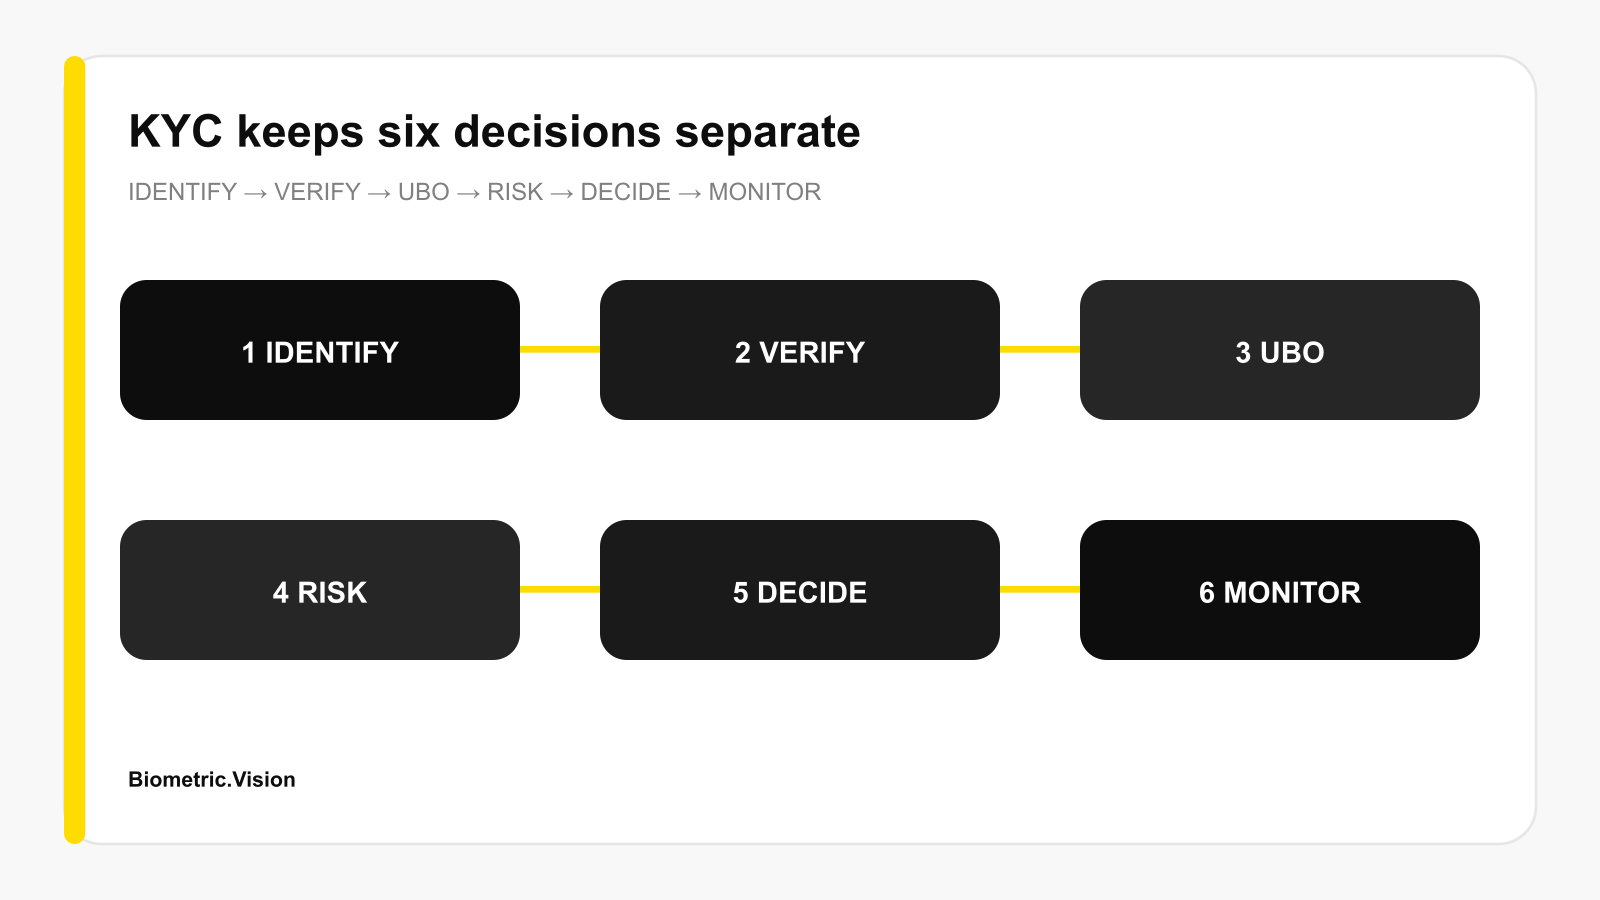
Un cliente puede presentar un documento válido y superar Face Match con la decisión KYC todavía a medias. Esos controles no dicen quién controla la empresa, si el representante tiene facultades, para qué se pide el producto ni si el riesgo es aceptable. El error de diseño está en reducir cinco decisiones a un solo campo identity_verified.
Según la Ley moldava 308/2017, el expediente tiene que separar la declaración del cliente, la verificación con una fuente fiable e independiente, el beneficiario efectivo, el propósito y el riesgo, y el monitoreo continuo. Un expediente defendible explica por qué se decidió lo que se decidió. Una carpeta de copias sin fuentes ni razonamiento no explica nada.
En breve
La identificación recopila datos y la verificación los confirma con una fuente independiente.
Cliente, representante y beneficiario efectivo son roles distintos y cada uno se prueba de forma distinta.
Del riesgo dependen la profundidad, las aprobaciones y el monitoreo.
La biometría vincula a una persona con una referencia y una sesión. La propiedad, la condición PEP y el origen de fondos se prueban por otras vías.
El KYC sigue después del onboarding y se actualiza cuando algo cambia.
Cinco decisiones dentro de KYC
Decisión | Pregunta | Evidencia que se conserva |
|---|---|---|
Identificación | ¿Qué declaró el cliente? | Valores originales, formulario y documentos |
Verificación | ¿Qué fuente independiente confirmó los datos? | Fuente, fecha, respuesta y discrepancias |
Beneficiario efectivo | ¿Qué persona física posee o controla en última instancia? | Cadena de propiedad y razonamiento |
Propósito y riesgo | ¿Por qué se abre la relación y qué riesgo implica? | Perfil esperado, factores y aprobaciones |
Monitoreo | ¿El comportamiento coincide con el perfil? | Eventos, análisis, actualizaciones y decisiones |
El OCR copia campos de una imagen. Por sí solo no demuestra que el documento sea auténtico, que esté vigente ni que pertenezca a quien lo presenta. Para verificar hace falta una fuente independiente y guardar su respuesta.
Cuándo se activa la debida diligencia
La orientación AML/CFT del BNM exige las medidas estándar al iniciar una relación, en determinadas operaciones ocasionales, cuando hay sospecha de LA/FT y cuando hay dudas sobre datos anteriores. Para ciertas operaciones ocasionales fija umbrales superiores a 20.000 MDL a través de prestadores de pagos y a 200.000 MDL para una o varias operaciones vinculadas. Una operación sospechosa sigue siéndolo aunque quede por debajo del umbral.
Por eso el sistema debe activar la CDD según el evento y el riesgo, además del importe.
De la sociedad a la persona que controla
La guía SPCSB distingue la propiedad directa, la indirecta, el control por otros medios y un criterio subsidiario. Más del 25% o el 25% más una acción es un indicador de propiedad, pero hay otras formas de control: votos, nombramientos, contratos e influencia financiera pueden cambiar la conclusión.
El expediente guarda cada nivel, los porcentajes directos e indirectos, los derechos de control, las fuentes, las discrepancias y el motivo para pasar al criterio siguiente. La declaración del cliente es el punto de partida del análisis.
El riesgo cambia los controles
Entre la diligencia simplificada, la estándar y la reforzada no cambia solo la longitud del formulario. Cambian la calidad de la evidencia, el nivel de aprobación y la intensidad del monitoreo. Las estructuras complejas, la presencia de varias jurisdicciones, la información insuficiente o la exposición PEP pueden exigir medidas reforzadas.
Para las PEP, la orientación del BNM pide detección, fuentes relevantes, aprobación de la alta dirección, origen del patrimonio y de los fondos y monitoreo reforzado. Una coincidencia de nombre todavía no confirma a una PEP, y tampoco obliga a rechazar.
AML Screening de Biometric.Vision localiza candidatos en las fuentes declaradas y los vuelve a comprobar. La entidad resuelve la identidad, determina la consecuencia aplicable y registra la decisión.
La biometría resuelve solo una parte
Face Match estima la similitud entre el rostro actual y el retrato de referencia. Liveness comprueba que la presentación sea en vivo frente a los ataques evaluados. Document Verification analiza los campos y las señales disponibles. Las facultades, el beneficiario, el propósito y el origen de fondos quedan fuera de los tres.
El onboarding remoto se rige además por el Reglamento eKYC 281/2024. El mapa KYC general y la sesión técnica tienen que estar conectados, y ninguno reemplaza al otro.
Orchestrator de Biometric.Vision une documento, biometría, screening y revisión manual. Como mínimo, el expediente guarda los datos originales y normalizados, la fuente de cada control, los roles, la propiedad, el riesgo, los resultados por separado, las excepciones, el responsable y la versión de la política.
La Ley 308/2017 y la guía SPCSB prevén en general cinco años de conservación desde el fin de la relación o de la operación ocasional, con posibles extensiones en los casos aplicables. La política debe fijar un plazo para cada clase de dato en vez de guardar la sesión entera sin distinción.
Fuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.