Qué es un deepfake y cómo detectarlo
Un deepfake es un video, una imagen o un audio creado con IA para imitar a una persona real. Cómo detectarlo: señales en el rostro, la voz y el contexto.

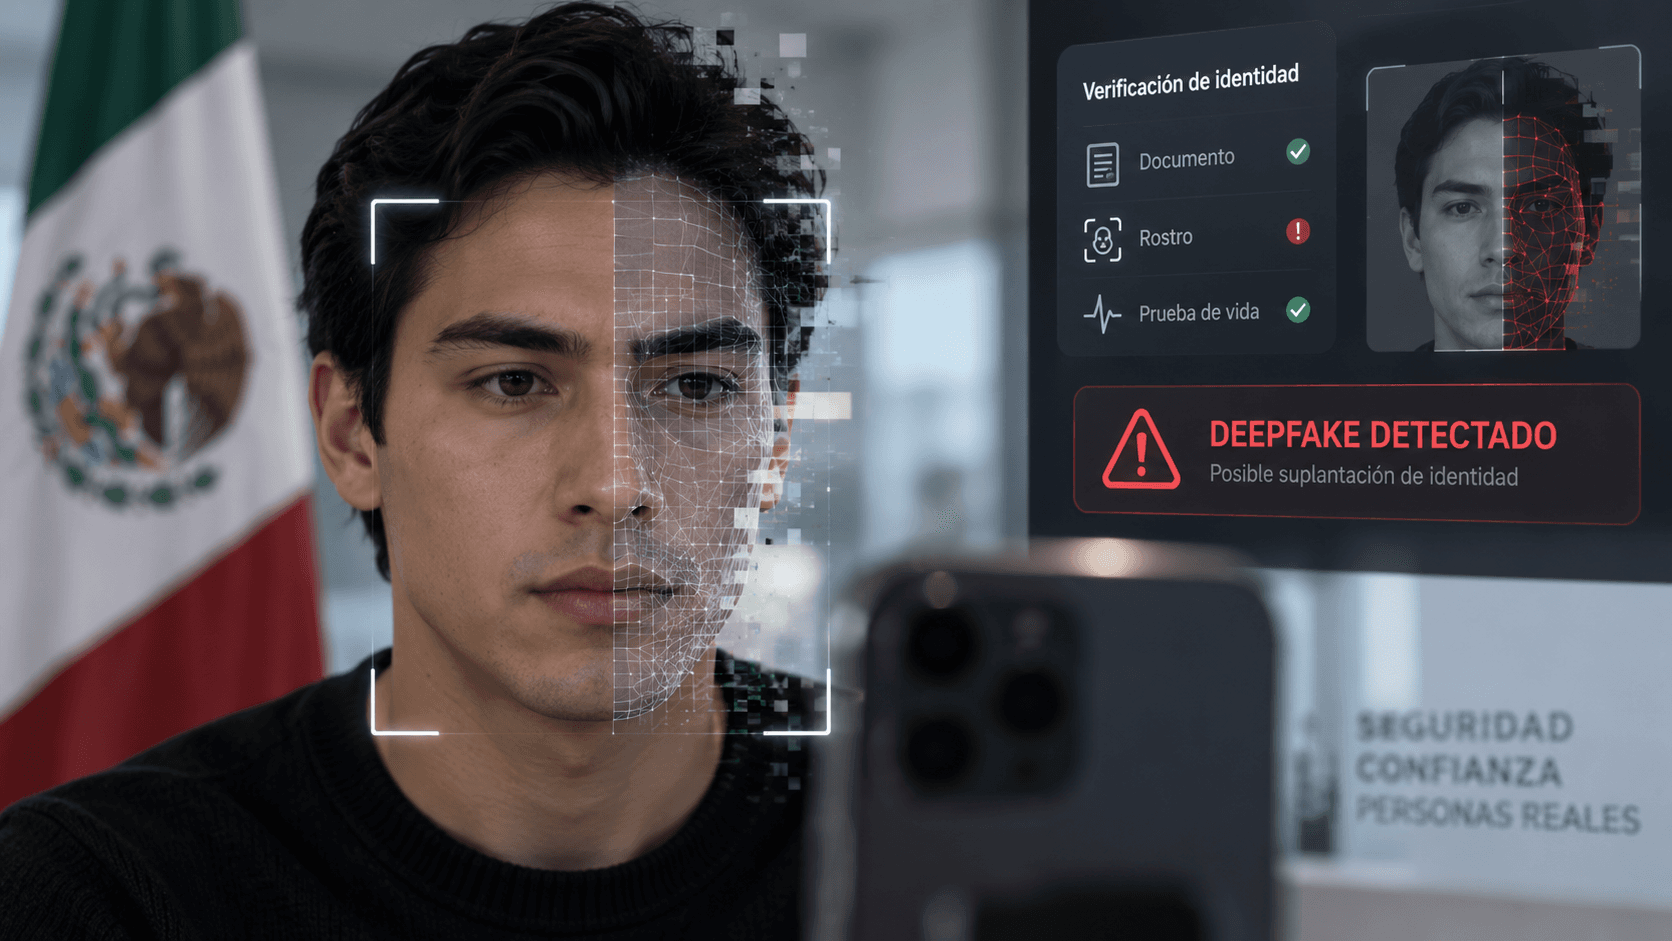
Un deepfake (en español, ultrafalso) es un video, una imagen o un audio creado o alterado con inteligencia artificial para imitar el rostro, la voz o los gestos de una persona real. Para detectarlo, revisa tres cosas: el rostro y los movimientos en el video, la voz y el contexto, es decir, quién lo publica, qué te pide y con qué prisa.
En agosto de 2026, la Secretaría de Seguridad y Protección Ciudadana informó que una red de fraude utilizó videos generados con inteligencia artificial de la presidenta Claudia Sheinbaum, del secretario Omar García Harfuch y de la gobernadora del Banco de México, Victoria Rodríguez Ceja, para promover un portal de inversiones falso. En la investigación participaron las 54 unidades de policía cibernética del país y la Unidad de Inteligencia Financiera. Las autoridades congelaron más de 2 millones de dólares y vincularon con la red a 12 personas y una empresa, sin detenciones informadas.
Los videos que sostenían la estafa eran deepfakes. A simple vista todavía se puede distinguir uno, aunque cada año cuesta más.
¿Qué es un deepfake?
Un deepfake es una imagen, un video o un audio sintético, creado o alterado por una red neuronal para imitar el rostro, la voz o el comportamiento de una persona real. El término une deep learning (aprendizaje profundo) y fake, falso. La FundéuRAE propone «ultrafalso» como alternativa al anglicismo, aunque en la prensa y en la industria domina el término inglés.
Detrás hay dos familias técnicas. Los autoencoders descomponen un rostro en rasgos y lo reconstruyen sobre otra persona. Las redes generativas antagónicas, descritas por Ian Goodfellow y sus colegas en 2014, entrenan dos modelos uno contra otro: uno genera la falsificación y el otro intenta detectarla, hasta que el resultado se vuelve indistinguible. Desde 2023, los modelos de difusión desplazan a las GAN en la generación de video sintético.
Hay deepfakes de video, de imagen estática y de voz. En verificación de identidad cuentan los dos primeros, porque entran por la cámara. La voz clonada ataca otro canal: el centro de llamadas y la confirmación telefónica de operaciones.
¿Cómo se crea un deepfake?
El modelo necesita fotos o video del rostro objetivo y capacidad de cómputo. Por eso los rostros de políticos, empresarios y conductores de noticieros son los más fáciles de falsificar: su imagen abunda en internet. Las herramientas ya se venden como en cualquier otra industria. iProov contabilizó cerca de 24,000 actores vendiendo tecnologías de ataque en el ecosistema del crimen como servicio.
No publicamos instrucciones ni nombres de herramientas. Producir una de estas falsificaciones cuesta ya tan poco que conviene dar por hecho que alguien la usará contra tu empresa y pensar por qué eslabón va a entrar.
Dos ataques distintos: engañar a una persona y engañar a un sistema
Un deepfake puede engañar a una persona o a un sistema de verificación, y cada escenario exige su propia defensa.
El primero: engañar a una persona. En un caso revelado en febrero de 2024, un empleado financiero de la ingeniería Arup en Hong Kong recibió un correo de su «director financiero» en Londres. Dudó, pidió una videollamada y vio en pantalla a colegas conocidos. Todos los participantes, salvo él, eran deepfakes. Hizo 15 transferencias por 200 millones de dólares de Hong Kong, unos 25.6 millones de dólares estadounidenses. Ese día no falló ningún sistema biométrico; el empleado creyó lo que veía en la pantalla.
El segundo: engañar a un sistema de verificación. En Shanghái, dos defraudadores compraron fotografías de rostros, las «animaron» con software y las inyectaron en el sistema fiscal estatal a través de una cámara de teléfono intervenida. Con las identidades verificadas emitieron facturas falsas por 500 millones de yuanes, unos 76 millones de dólares, hasta que la fiscalía de Shanghái los procesó en 2021.
El segundo escenario crece más rápido. iProov registró en su informe anual de 2025 un aumento de 2,665 % en ataques con cámaras virtuales nativas (programas que sustituyen el flujo de la cámara real por video sintético). Parte del salto se debe a aplicaciones de este tipo que llegaron a las tiendas convencionales. La cifra sale del centro de operaciones del propio proveedor y no mide el mercado, pero otras fuentes van en la misma dirección: Gartner ya había registrado un aumento del 200 % en ataques de inyección durante 2023. La suplantación sintética ya se usa para el fraude de identidad, además de para desinformar.
Contra el primer escenario sirven los protocolos: verificar por un segundo canal y desconfiar de la urgencia. En el segundo no hay nadie a quien advertir, porque el video entra directo al sistema, así que la defensa tiene que estar en la propia tecnología de verificación.
Deepfakes en México: casos reales
En las verificaciones procesadas por Sumsub, los deepfakes detectados en México crecieron 500 % entre el primer trimestre de 2023 y el mismo periodo de 2024. El dato refleja la cartera de clientes de ese proveedor y no el mercado completo, aunque es de las pocas mediciones publicadas con metodología. En su informe anual 2025-2026, el mismo proveedor atribuye a estas falsificaciones el 11 % del fraude de primera parte a nivel global.
Los casos mexicanos se parecen mucho entre sí: el rostro de una figura pública «recomienda» una plataforma de inversión. El verificador Verificado documentó en noviembre de 2025 un video manipulado de Sheinbaum que promovía la plataforma «Drezinex», supuestamente avalada por Banorte y el Banco de México; el detector de audio Hiya asignó al material entre 58 y 98 % de probabilidad de generación por IA. La propia presidenta desmintió desde la mañanera, en febrero de 2025, los videos que la muestran invitando a invertir en Pemex: «son falsas absolutamente, son mentiras», dijo sobre esas grabaciones.
El esquema es anterior a esta administración. Ya en noviembre de 2023, la CONDUSEF alertó sobre un video con la voz sintetizada de Carlos Slim que invitaba a invertir en una aplicación fraudulenta, y su revista dedicó un número a los fraudes con inteligencia artificial. El caso de la SSPC de agosto de 2026, con el que abre este artículo, da la escala actual: una red financiera montada sobre videos sintéticos, con millones de dólares en activos congelados.
Cómo detectar un deepfake en un video: siete señales
El proyecto Detect Fakes del MIT Media Lab reunió los puntos en los que los modelos generativos todavía fallan. Siete de ellos:
- La piel de mejillas y frente. Demasiado lisa o demasiado arrugada para la edad del rostro. La textura de la piel envejece de forma distinta que el cabello y los ojos, y los modelos rara vez mantienen la coherencia.
- Las sombras alrededor de los ojos y las cejas. La iluminación sintética no siempre respeta la física de la escena: sombras que caen donde no deberían o que no se mueven con la cabeza.
- Los reflejos en los lentes. El deslumbramiento cambia al girar la cabeza. En un deepfake, los reflejos suelen quedarse quietos o desaparecer.
- El vello facial. Barba, bigote y patillas se generan con menos detalle; las transiciones con la piel se ven borrosas al ampliar la imagen.
- Los lunares y las marcas. Aparecen y desaparecen entre cuadros, o cambian de posición.
- El parpadeo. Demasiado frecuente, demasiado escaso o incompleto: los párpados no llegan a cerrarse.
- Los labios y la sincronización. El modelo genera mal el interior de la boca (dientes, lengua), y el desfase entre labios y audio delata la manipulación.
La guía del INE para detectar deepfakes en redes sociales, publicada en abril de 2026, agrega otras señales: contornos borrosos o fragmentos de imagen sin terminar, expresiones faciales exageradas y una boca que se mueve mientras el resto del cuerpo permanece estático. También delata la edición: saltos en la secuencia, clips muy breves que ocultan errores y una calidad muy baja o sospechosamente buena.
El propio proyecto advierte que ninguna señal basta por sí sola. Un estudio publicado en PNAS mostró que humanos y máquinas se equivocan en casos distintos: un video que engaña a un modelo puede no engañar a una multitud, y al revés. Usa la lista para sospechar; para confirmar hacen falta otras herramientas.
Cómo reconocer una voz clonada en una llamada
La clonación de voz es un deepfake de audio: un modelo de inteligencia artificial reproduce el tono, la entonación y la pronunciación de una persona a partir de grabaciones suyas. La SSPC describió el esquema en su comunicado del 13 de marzo de 2025: con el número de teléfono de la víctima, los delincuentes registran su cuenta de mensajería en otro dispositivo y, con la voz reproducida, contactan a personas cercanas para pedir dinero urgente por una supuesta emergencia.
En el audio, la guía del INE señala desajustes entre la voz y el movimiento de los labios, distorsiones o ruido, y la falta de muletillas, de pausas para tomar aire o de acentos marcados. En la conversación, la SSPC identifica otro patrón: frases concretas, un tono de emergencia para generar angustia, un relato de robo, accidente o secuestro y la exigencia de enviar dinero de inmediato.
Si recibes una llamada así:
- Cuelga y llama tú a la persona por otra vía: a su número de siempre o por otra aplicación.
- Pregunta la palabra clave que acordaste con tu familia. Si todavía no la tienen, acuérdenla hoy.
- No des datos a un número desconocido hasta confirmar quién llama.
- Activa la verificación en dos pasos en tu aplicación de mensajería: el esquema empieza cuando alguien registra tu cuenta en otro teléfono.
- No publiques mensajes de voz ni grabaciones en redes abiertas, donde los delincuentes pueden obtener tu voz.
Si ya enviaste dinero, llama al 088 y a tu banco. Qué otros tipos de suplantación hay en el país y qué frena cada uno: fraude de identidad en México.
Revisa el contexto: de dónde viene el video y qué te pide
Antes de buscar fallas en la cara, responde cuatro preguntas. Las tres primeras resumen las recomendaciones de la SSPC de septiembre de 2025 contra videos hechos con IA que suplantan a funcionarios; la cuarta viene de la guía del INE.
- ¿Lo publicó una fuente oficial? Busca el mismo anuncio en el sitio de la dependencia o en sus comunicados. La SSPC advierte que las ofertas de inversión con la imagen y la voz de funcionarios carecen de respaldo institucional.
- ¿El dominio y la ortografía son correctos? Revisa la dirección de la página a la que te lleva el video y la ortografía del texto que lo acompaña.
- ¿Quién lo envía? Verifica al remitente y usa solo canales oficiales para cualquier trámite o para compartir datos sensibles.
- ¿Existía antes? Haz una búsqueda inversa de la imagen en un buscador para ver si el material proviene de otro evento.
La Guardia Nacional lo resume en una regla: valida cualquier urgencia familiar o propuesta de inversión por otro medio oficial antes de actuar.
Cómo detectan los bancos un deepfake: la prueba de vida
Cuando el video sintético ataca un onboarding bancario, no hay ningún espectador humano al que entrenar. Ahí la defensa es la prueba de vida: la detección de vida (liveness) confirma que frente a la cámara hay una persona real y presente. Para eso analiza señales difíciles de falsificar: la textura de la piel, las microexpresiones, la profundidad de la escena y los cambios de iluminación en tiempo real.
En Biometric.Vision la verificación pasiva tarda menos de un segundo con una precisión del 99.1 %: el usuario mira a la cámara y no tiene que girar la cabeza ni seguir comandos. Para operaciones de mayor riesgo hay dos modos más. El híbrido pide acercarse o alejarse de la pantalla para confirmar la profundidad; el activo, con acciones dinámicas, está pensado para banca, microfinanzas y firma de contratos. Según pruebas internas con más de 10,000 ataques, el sistema bloquea el 99.9 % de los intentos de suplantación biométrica.
La inyección se cubre por separado. El sistema detecta los intentos de introducir video pregrabado mediante emuladores o cámaras web virtuales, la misma técnica del caso de Shanghái. Después de la prueba de vida, la comparación de rostros confirma que el rostro vivo coincide con la fotografía del documento.
El estándar internacional de la materia, ISO/IEC 30107, define el ataque de presentación como algo mostrado al sensor: una foto, una pantalla o una máscara. Un video inyectado por cámara virtual no pasa por el sensor y, por definición del propio estándar, queda fuera de su alcance; para ese vector existe la especificación europea CEN/TS 18099:2024 y un estándar ISO en desarrollo. Un proveedor cuya prueba de vida está probada según ISO/IEC 30107-3 demuestra resistencia a ataques de presentación. Por la detección de inyecciones hay que preguntarle aparte. Nuestro algoritmo de comparación facial ocupa el puesto 37 en la evaluación independiente NIST FRTE — el detalle está en la página de seguridad.
Qué hacer si suplantan tu identidad en México
Si encuentras un video falso con tu rostro o tu voz, sigue estos pasos en este orden.
- Documenta la evidencia antes de reportar: capturas de pantalla, URL, fecha. Las plataformas eliminan el contenido y con él la prueba.
- Reporta a la plataforma donde circula el material. Las principales redes tienen una categoría de reporte por suplantación de identidad.
- Llama al 088, la línea nacional de la Guardia Nacional para delitos cibernéticos, disponible las 24 horas. En la Ciudad de México también opera la denuncia digital de la Fiscalía.
- Si hay dinero de por medio (una cuenta abierta a tu nombre, un cargo no reconocido, una «inversión» promovida con tu imagen), acude a tu banco y a la CONDUSEF además de la denuncia penal.
La ley avanza estado por estado y según el tipo de contenido. Sinaloa fue el primero en tipificar la manipulación de contenido íntimo con inteligencia artificial, con penas de 3 a 6 años de prisión, y la Suprema Corte validó esa norma en febrero de 2025. El Estado de México endureció penas por deepfakes íntimos en diciembre de 2025, y Jalisco castiga desde junio de 2026 con hasta 8 años el contenido sexual creado íntegramente con IA. La capital aprobó en mayo de 2026 penas por extorsión digital que alcanzan la suplantación con IA y la clonación de voz. Ya hay precedente aplicado: un exalumno del IPN recibió 5 años de cárcel por vender imágenes sexuales generadas con IA de sus compañeras.
El hueco está en el fraude financiero. No existe un tipo penal federal específico para la suplantación con IA, y las iniciativas (la del Senado sobre inteligencia artificial de abril de 2026 incluida) siguen en comisiones. Mientras tanto, esos casos se persiguen como delitos generales de fraude.
Verificación que asume que el video puede mentir
Un onboarding remoto que confía en la cámara sin comprobar quién (y qué) está frente a ella queda expuesto a todos los ataques de este artículo. Así los cubre Biometric.Vision, vector por vector:
| Vector de ataque | Qué lo bloquea |
|---|---|
| Deepfake generativo, intercambio de rostro | Prueba de vida pasiva: textura, microexpresiones, profundidad — en menos de un segundo |
| Inyección de video, cámara virtual, emulador | Detección de sustitución del flujo de video |
| Máscara de silicona, foto o video en pantalla | Detección de ataques de presentación, probada según ISO/IEC 30107-3 |
| Documento ajeno con rostro vivo | Comparación de rostros entre selfie y documento |
Los primeros 500 chequeos del mes son gratis, sin tarjeta. Solicita una demo y prueba los tres modos de liveness con tus propios casos.
Preguntas frecuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones al mes gratis durante un año, sin tarjeta, sin contrato, sin llamada comercial.