Как работает Антифрод-центр Национального Банка Казахстана
Как Антифрод-центр НБРК обменивает сигналы о мошеннических транзакциях, кто принимает решение о блокировке и что должен делать участник.

Когда банк видит подозрительный перевод, у него есть минуты, а иногда секунды: проверить собственные сигналы, передать инцидент другим участникам и не позволить деньгам пройти дальше по цепочке. Национальный Антифрод-центр создаёт общий контур для такой реакции. Но он не является «супербанком», который сам блокирует счета: решения об инцидентах формируют финансовые организации и правоохранительные органы, а ограничения снимаются организациями на основании соответствующих решений правоохранительных органов.
Эта граница подтверждена самим Национальным Банком. Если её пропустить, бизнес ошибочно перенесёт ответственность за собственный мониторинг на платформу, а клиенту не сможет объяснить, кто и почему ограничил операцию.
Коротко
Антифрод-центр — инфраструктура обмена данными и единая база инцидентов, а не дистанционный отдел блокировки счетов.
Участники включают банки, платёжные и микрофинансовые организации, кредитные бюро, операторов связи, правоохранительные и иные государственные органы в предусмотренных ролях.
Сигнал центра не заменяет внутреннее расследование и решение финансовой организации.
К 1 января 2026 года центр зарегистрировал 80 871 платёжный инцидент и помог своевременно заблокировать 2,8 млрд тенге.
Ценность интеграции определяется не числом переданных полей, а скоростью и воспроизводимостью реакции участника.
Что именно делает общий контур
В августе 2024 года НБК объявил о промышленном запуске центра обмена данными о мошеннических транзакциях. Заявленные функции: выявление и блокирование мошеннических транзакций финансовыми организациями, оперативная реакция, обмен информацией между участниками в реальном времени и ведение единой базы.
Действующие Правила организации деятельности центра утверждены постановлением Правления НБК № 54 от 25 августа 2025 года. Они задают роли и процедуры обмена. Сам центр соединяет участников и хранит предусмотренные сведения; ответственность за корректную реакцию остаётся распределённой.
На практике поток полезно читать как пять отдельных событий:
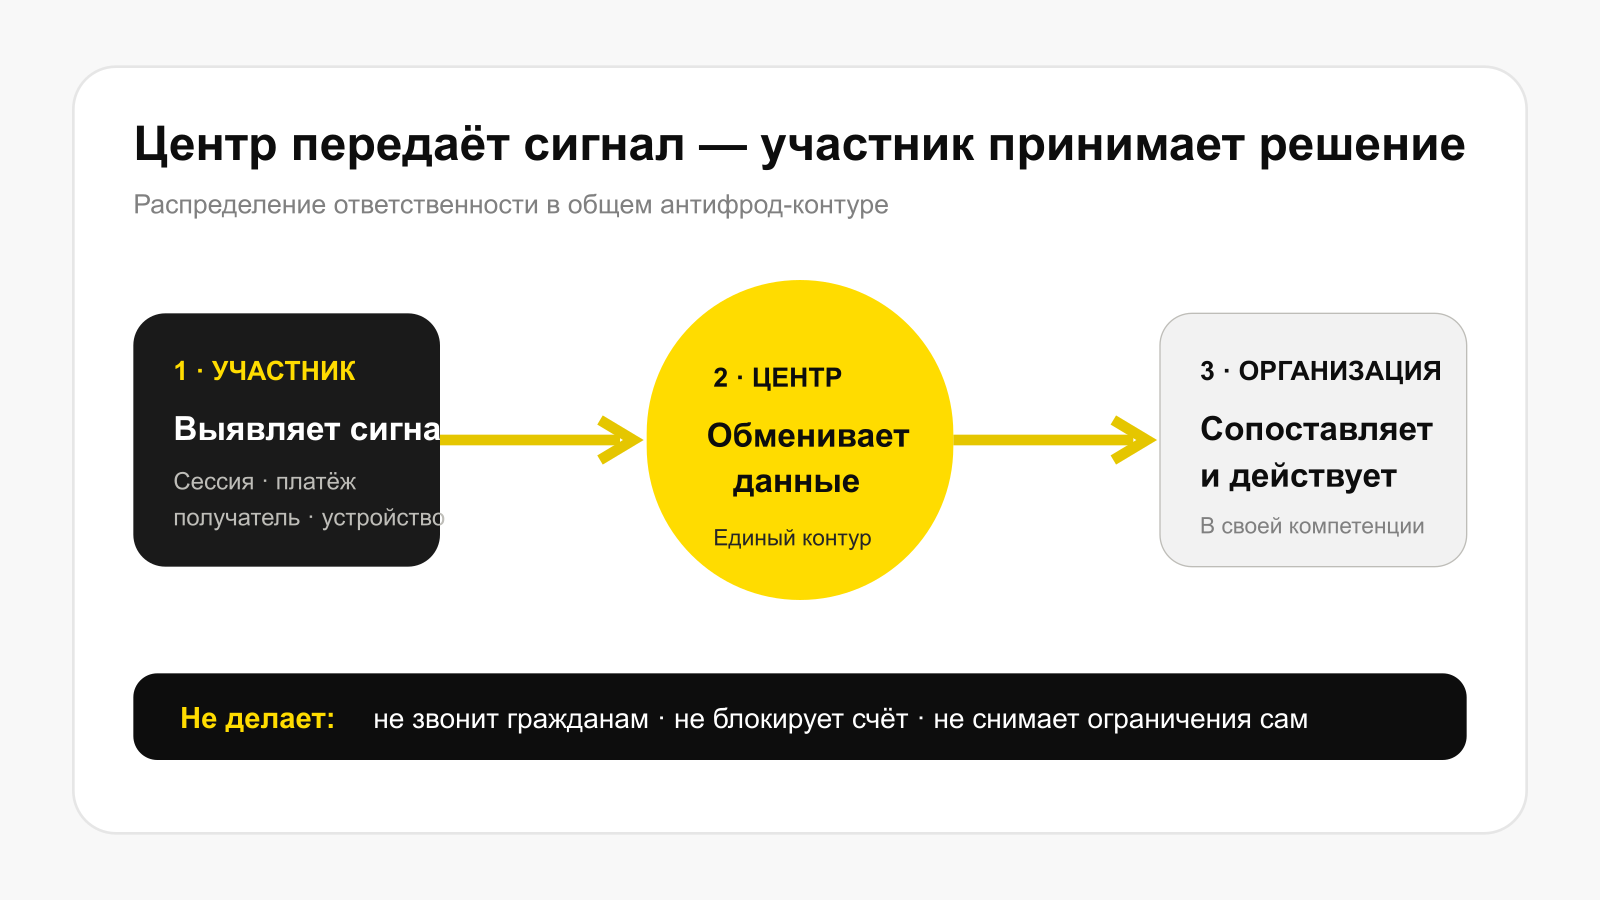
Организация обнаруживает признаки мошенничества в своей сессии или транзакции.
Формирует инцидент с обязательными атрибутами и передаёт его в общий контур.
Другие участники получают релевантный сигнал и сопоставляют его со своими данными.
Уполномоченная организация принимает действие в пределах своей компетенции: задерживает операцию, ограничивает канал, эскалирует или запрашивает проверку.
Решение, основания, время и последующий статус сохраняются для разбирательства и возможного возврата.
Кто участвует и что видит
По данным НБК, уже к июню 2025 года к платформе было подключено более 200 участников: банки, платёжные и микрофинансовые организации, операторы связи, правоохранительные и иные государственные органы. В 2026 году круг расширен кредитными бюро; им предписано оперативно передавать сведения о случаях, когда человек в течение часа обращается за потребительским займом или микрокредитом в две и более финансовые организации.
Участие не означает одинаковый доступ ко всей информации. Роль должна определять, какие данные организация направляет, на каком основании получает ответ и какое действие вправе выполнить. Принцип минимизации остаётся важен даже в антифроде: «общая база» не является разрешением копировать весь клиентский профиль в каждый инцидент.
Отдельно НБК предупреждает: сотрудники Антифрод-центра не звонят гражданам и не собирают у них данные. Платформа взаимодействует с организациями. Звонок «из Антифрод-центра» с просьбой назвать код — сам по себе признак атаки.
Где заканчивается ответственность центра
В разъяснении НБК сформулированы три ограничения:
центр не принимает решения о включении или исключении лиц из баз;
центр не блокирует банковские счета и карты;
инциденты формируются на основании решений финансовых организаций и правоохранительных органов.
Следовательно, участнику недостаточно сохранить ответ API. В споре важны собственные основания: какой сигнал сработал, какие дополнительные данные проверены, кто утвердил действие и что потребовалось для снятия ограничения. Если операция отклонена только потому, что «так сказал центр», логика решения остаётся неполной.
Модель «сигнал — решение — действие — восстановление»
Уровень | Вопрос системы | Минимальное доказательство |
|---|---|---|
Сигнал | Что именно вызвало подозрение? | Тип индикатора, источник, время, идентификатор инцидента |
Решение | Почему сигнал признан достаточным? | Версия правила, дополнительные проверки, ответственная роль |
Действие | Что ограничено и кем? | Операция, канал или счёт; правовое основание; время |
Восстановление | Как исправить ложное срабатывание? | Статус расследования, орган или организация, основание снятия |
Это не цитата из Правил № 54, а рекомендуемая операционная модель. Она закрывает опасный разрыв: быстрый обмен без управляемого снятия ограничений может снизить потери, но увеличить ущерб от ложных совпадений.
Как связать центр с сессионным антифродом
Общий контур видит межорганизационные связи, а локальная система видит поведение внутри приложения. Эти слои дополняют друг друга. НБК сообщил о пилоте сессионного анализа пользовательских действий. Такой анализ может учитывать резкую смену устройства, аномальную навигацию, удалённое управление, нетипичный получатель или действия под диктовку злоумышленника.
Биометрия полезна в определённых точках, но не должна срабатывать механически на каждый внешний сигнал. Повторный liveness и Face Match оправданы, когда риск указывает на захват учётной записи или подмену лица. Если признаки говорят о социальной инженерии и клиент сам подтверждает перевод мошеннику, успешное совпадение лица не делает операцию безопасной.
Антифрод-решение Biometric.Vision может добавить проверку живости, повторное сравнение лица и управляемый маршрут решения. Оно не заменяет подключение к Национальному Антифрод-центру и не принимает за организацию юридическое решение о блокировке.
Контрольный список участника
До промышленной интеграции стоит проверить:
назначен ли владелец процесса для входящих и исходящих инцидентов;
сопоставляются ли внешний идентификатор, клиент, устройство, получатель и локальная сессия без неоднозначности;
определены ли сроки реакции для разных типов сигналов;
отделено ли автоматическое ограничение от ручной эскалации;
не раскрываются ли лишние персональные данные;
фиксируется ли причина изменения статуса;
есть ли понятный маршрут для клиента и оператора при ложном срабатывании;
тестируется ли недоступность общего контура без отключения локального антифрода.
Главная архитектурная ошибка — воспринимать Антифрод-центр как готовый скоринг. Это сеть координации. Она делает локальный сигнал полезным для других участников и возвращает организации внешний контекст, но качество окончательного решения по-прежнему зависит от внутренних правил, скорости команды и полноты журнала.
Источники
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.