Социальная инженерия в финансовых сервисах Казахстана
Как отличить успешную аутентификацию от безопасной операции и построить контроли против социальной инженерии в банке, МФО или финтех-сервисе.

Клиент вошёл со своего телефона, показал настоящее лицо, получил код на свой номер и сам подтвердил кредит. Все проверки личности прошли успешно — и всё же операция может быть мошеннической. В сценариях, описанных Агентством по регулированию и развитию финансового рынка Казахстана, человек выполняет эти действия под диктовку злоумышленника: оформляет «защитный» заём, включает демонстрацию экрана или переводит деньги на «безопасный» счёт.
Это создаёт принципиальный разрыв в контроле. Аутентификация отвечает, кто совершает действие. Антифрод должен дополнительно оценить, похоже ли действие на самостоятельное и осознанное решение. Биометрия закрывает первую задачу и часть атак с подменой лица, но не умеет определять страх, обман или давление по одному успешному селфи.
Ниже — не перечень советов «быть внимательнее», а рабочая модель для банка, МФО или финтех-сервиса: какие сигналы искать до операции, когда добавлять паузу и независимую проверку, что сохранять для разбора и как тестировать систему на управляемого мошенником настоящего клиента.
Коротко
Успешная проверка личности подтверждает участника, но не добровольность его решения.
Один признак — новое устройство, новый получатель или постороннее лицо в кадре — служит сигналом для проверки, а не доказательством мошенничества.
Усиленный контроль должен менять маршрут операции: предупреждать, давать паузу, запрашивать независимое подтверждение или передавать случай сотруднику.
Повторный запрос на том же экране или в той же сессии, где клиент действует под диктовку, не создаёт независимого контроля.
Эффективность защиты измеряют не числом показанных предупреждений, а результатами: отменами рискованных действий, ложными остановками и временем реакции.
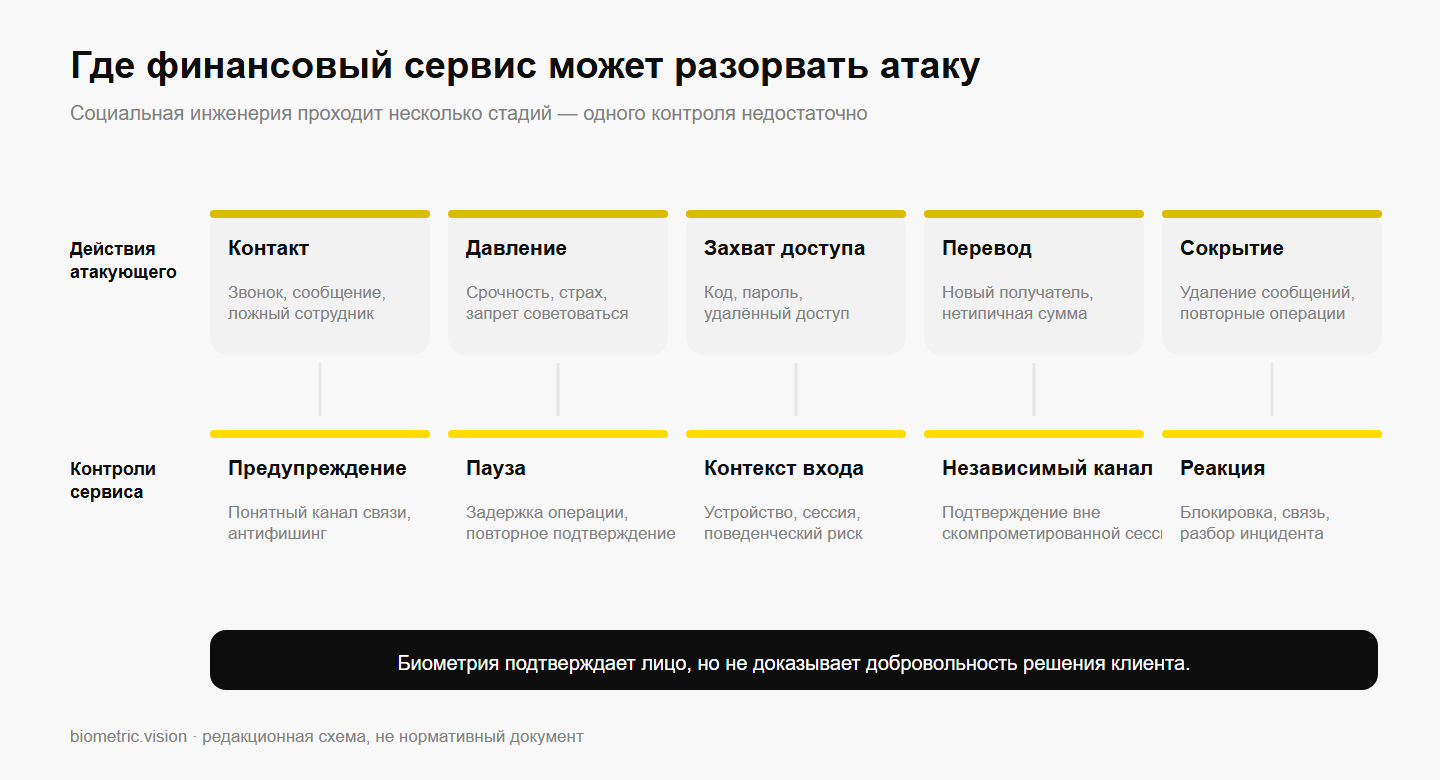
Главная уязвимость находится между личностью и намерением
АРРФР определяет социальную инженерию как получение доступа к данным и деньгам через манипулирование человеком. Вместо технического взлома злоумышленник использует страх, срочность, доверие к мнимому сотруднику банка или госоргана либо обещание выгоды.
Для системы это неудобный класс атак: технически корректное действие может быть экономически опасным. Настоящий клиент способен одновременно пройти проверку живости и сравнение лица, ввести полученный на своё устройство код, подписать договор — и действовать в интересах мошенника, не понимая последствий.
Поэтому для антифрода недостаточно одного признака личность подтверждена. Полезно разделить решение на четыре независимых вопроса.
Вопрос контроля | Что можно установить | Чего вывод не доказывает |
|---|---|---|
Кто действует? | Лицо связано с заявленной учётной записью или документом | Что человек понял цель операции |
Присутствует ли живой человек? | Камере предъявлено живое лицо, а не известный тип подделки | Что рядом нет мошенника или инструкции по телефону |
Нормален ли контекст? | Устройство, получатель и последовательность действий похожи либо не похожи на обычные | Что любое отклонение является преступлением |
Самостоятельно ли принято решение? | Совокупность контекста, понятного предупреждения и независимого подтверждения снижает неопределённость | Абсолютную добровольность нельзя вывести из одного технического события |
Эта таблица — ключ к архитектуре. Каждый модуль должен отвечать на свой вопрос, а итоговое решение должно сохранять, какие ответы были получены и почему их хватило для продолжения операции.
Сценарии различаются предлогом, но сходятся в управлении клиентом
Официальные предупреждения регулятора называют «защитные» и «зеркальные» кредиты, предложения льготного займа, звонки от имени банков и госорганов, фиктивные инвестиции и срочные просьбы от «родственников». Дипфейк может усиливать доверие, но не меняет механизм: атакующий создаёт убедительный предлог и переводит человека в управляемую последовательность действий.
Полезнее классифицировать случаи не по названию легенды, а по тому, что злоумышленник пытается получить.
Цель злоумышленника | Наблюдаемое действие | Возможный сигнал | Контроль, который меняет маршрут |
|---|---|---|---|
Получить доступ | Установка приложения, передача кода, восстановление доступа | Новое устройство, смена контактов, необычный путь восстановления | Пауза, уведомление по прежнему каналу, запрет чувствительных действий до проверки |
Провести заём | Быстрое оформление кредита по внешней инструкции | Необычная скорость, демонстрация экрана, повтор после отказа, постороннее лицо в кадре | Контекстное предупреждение, независимая связь, ручной разбор высокого риска |
Вывести деньги | Новый получатель сразу после кредита или смены устройства | Новый реквизит, нетипичная сумма, цепочка связанных изменений | Задержка исполнения, повторное подтверждение с описанием риска |
Обойти проверку лица | Фото, запись, маска или подмена видеопотока | Низкая оценка живости, признаки инъекции или постороннего лица | Остановка биометрической сессии и безопасный альтернативный маршрут |
Это аналитическая модель, а не установленный регулятором перечень обязательных правил. Конкретные сигналы организация выбирает по своим продуктам, данным и допустимому уровню риска. «Новый получатель» обычен для одного сервиса и критичен для другого; без базовой линии одинаковое правило даст разные результаты.
Контроль нужно распределить по времени атаки
Если все проверки стоят только на входе, мошенник проходит их вместе с настоящим клиентом. Защита становится сильнее, когда один рискованный сценарий можно остановить в нескольких точках.
До чувствительного действия
Сервис оценивает изменения, которые создают условия для атаки: новое устройство, восстановление доступа, смену номера, появление удалённого управления, необычный путь по интерфейсу. Эти признаки не должны автоматически обвинять клиента. Их задача — определить, нужен ли более осторожный маршрут следующего действия.
Смена телефона сама по себе законна. Но сочетание нового устройства, восстановления доступа и немедленного запроса крупного займа уже требует другого решения, чем каждый сигнал по отдельности.
В момент подтверждения
Предупреждение должно описывать конкретный сценарий. Фраза «остерегайтесь мошенников» легко превращается в фон. Вопрос «вас просят оформить кредит для отмены другого кредита?» заставляет сопоставить действие с легендой атакующего.
Дальше нужна реальная развилка, а не дополнительная кнопка «Продолжить»: пауза, звонок по официальному каналу, проверка по ранее подтверждённому устройству или передача случая сотруднику. Если злоумышленник видит тот же экран и диктует, что нажать, повторное подтверждение в этой же сессии мало что меняет.
После сигнала или жалобы
Поддержка, антифрод, информационная безопасность и кредитный блок должны видеть одну цепочку: устройство, изменения профиля, получателя, результаты биометрии, показанное предупреждение, ответ клиента и решение сотрудника. Тогда жалоба становится основанием проверить связанные аккаунты и правила, а не остаётся отдельным тикетом.
Счета третьих лиц, через которые затем выводятся деньги, требуют отдельного транзакционного контроля. Связанный процесс разбора таких получателей раскрыт в материале о дропперах.
Биометрия блокирует подмену, но не измеряет давление
Liveness Biometric.Vision проверяет, что перед камерой находится живой человек, а не фотография, запись, маска или подменённый видеопоток. Продуктовая страница также указывает на сигналы качества кадра и наличие посторонних лиц. Эти результаты можно использовать как вход для риск-решения.
Граница принципиальна: живой человек может выполнять указания мошенника. Поэтому нельзя писать в журнале liveness passed → fraud risk cleared. Корректная логика выглядит иначе:
проверка живости отвечает на вопрос о предъявлении лица;
сравнение лица связывает его с заявленной личностью;
поведенческие и сессионные сигналы оценивают контекст;
правила риска выбирают стандартный или усиленный маршрут;
организация фиксирует итоговое решение и основание.
Технические атаки на камеру и границы защиты подробнее разобраны в статье «Дипфейк против удалённой верификации». Здесь важен другой вывод: даже идеальное обнаружение подмены не закрывает сценарий, в котором перед камерой находится настоящий заёмщик.
Решение должно быть воспроизводимым, а не просто «умным»
При ручном разборе сотруднику недостаточно получить красный индикатор. Карточка случая должна объяснять, какое действие выполнял клиент, какие сигналы сработали, что увидел и подтвердил человек, почему операция продолжена или остановлена, кто принял решение и когда его пересматривать.
Один риск-балл без расшифровки плохо подходит для спора и настройки правил. Он не показывает, вызван ли высокий результат новым устройством, биометрической подменой или необычным получателем. Для воспроизводимого разбора рекомендуется хранить значения существенных сигналов, версию правила и итоговое действие, не собирая данные «на всякий случай».
Так появляется доказательная цепочка: не «система сочла операцию подозрительной», а «после восстановления доступа на новом устройстве клиент сразу запросил заём, указал нового получателя, увидел конкретное предупреждение; операция была поставлена на паузу и направлена на независимую проверку».
Пять тестов показывают пробелы лучше общего аудита
Перед запуском полезно прогнать не только технические атаки на биометрию, но и целые пользовательские сценарии.
Тест | Что имитировать | Ожидаемое поведение системы |
|---|---|---|
Настоящий клиент под диктовку | Корректное лицо и коды, но необычная цепочка кредита и перевода | Успешная аутентификация не снимает контекстный риск |
Захваченный канал | Мошенник видит экран и подсказывает ответы | Подтверждение переносится в независимый канал либо к сотруднику |
Ложная тревога | Законная операция с новым устройством | Клиент получает понятный маршрут завершения, а не безусловную блокировку |
Повтор после отказа | Несколько попыток изменить данные или получателя | События связываются в один случай, а риск пересчитывается по цепочке |
Жалоба после операции | Клиент сообщает о давлении | Команда восстанавливает решение по журналу и находит связанные события |
Для оценки результата нужны как минимум четыре группы показателей: доля отменённых клиентом рискованных действий после конкретного предупреждения, доля ложных усилений, время от сигнала до решения и повторные попытки после остановки. Само число показов предупреждения ничего не говорит о защите.
Как начать с пяти критичных действий
Не нужно сразу строить универсальную модель социальной инженерии. Сначала выберите пять действий с наибольшим ущербом: например, восстановление доступа, смену номера, оформление займа, добавление нового получателя и крупный перевод. Для каждого зафиксируйте сигналы до действия, условия усиленного маршрута, текст предупреждения, независимый канал, право остановки, сохраняемые доказательства и метрики пересмотра.
Модули проверки живости, сравнения лица и управления сценарием Biometric.Vision могут стать одним из слоёв антифрод-архитектуры, но не заменяют правила организации и работу сотрудников. Запросите демонстрацию на одном из критичных сценариев и заранее подготовьте проверку: какие входные сигналы получает система, какой результат возвращает и как заказчик должен обрабатывать спорные случаи. Именно ответы на эти вопросы показывают, закрывает ли интеграция конкретный риск социальной инженерии.
Материал носит информационный характер и не заменяет оценку рисков, требований регулятора или юридическое заключение для конкретного продукта.
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.