Мошенничество в Армении: схемы и многоуровневая защита
Как устроены финансовые мошеннические схемы в Армении: социальная инженерия, кража личности, быстрый вывод денег и контроли на каждом этапе.

Клиент банка может сам назвать код подтверждения, пройти биометрию и отправить деньги мошеннику. Все проверки по отдельности покажут «успех»: в кадре живой владелец счёта, лицо совпало, код введён верно, перевод авторизован. Но итогом станет кража, потому что злоумышленник атаковал решение человека, а система проверяла только его личность и владение каналом.
Это не гипотетический крайний случай. Финансовый мониторинговый центр Центрального банка Армении описывает распространённую схему: преступники выдают себя за сотрудников финансовой организации или государственного органа и убеждают жертву раскрыть реквизиты карты, доступ к электронному кошельку и коды подтверждения. Украденный доступ используется для вывода денег, а иногда и для получения кредита от имени жертвы.
Поэтому защита от мошенничества — не один «антифрод-балл». Это набор независимых барьеров до регистрации, при входе, перед рискованным действием и после операции.
Коротко
Социальная инженерия способна превратить настоящего клиента в исполнителя команды мошенника.
Liveness подтверждает живое предъявление, а Face Match — сходство с эталоном; ни один из результатов не подтверждает свободное намерение перевести деньги.
Проверка документа важна при регистрации, но после захвата аккаунта решающими становятся устройство, сессия, изменение поведения и контекст операции.
Новый вход, заявка на кредит и быстрый вывод средств должны оцениваться как связанная последовательность.
После первой кражи возможна повторная атака под видом возврата денег.
Реакция требует одновременно блокировки риска, сохранения доказательств, связи с клиентом по доверенному каналу и передачи случая на расследование.
Семь типов — и ни один не живёт отдельно
Типология мошенничества Центра финансового мониторинга ЦБ Армении рассматривает злоупотребление доверием, инвестиционные и романтические схемы, компрометацию внутренних сетей организаций, использование украденных или поддельных персональных данных и другие формы. Сам регулятор подчёркивает: перечень не исчерпывающий, а одна схема может сочетать элементы нескольких категорий.
Например, рекламное объявление ведёт на поддельную инвестиционную площадку. «Консультант» выстраивает доверие, просит установить программу удалённого доступа, получает данные мобильного банка, а затем убеждает клиента подтвердить перевод. Деньги проходят через посредников, цифровые кошельки, P2P-обмен или фиктивную компанию. Назвать это только фишингом — значит потерять остальные точки контроля.
Модель атаки: пять стадий и пять возможностей остановки
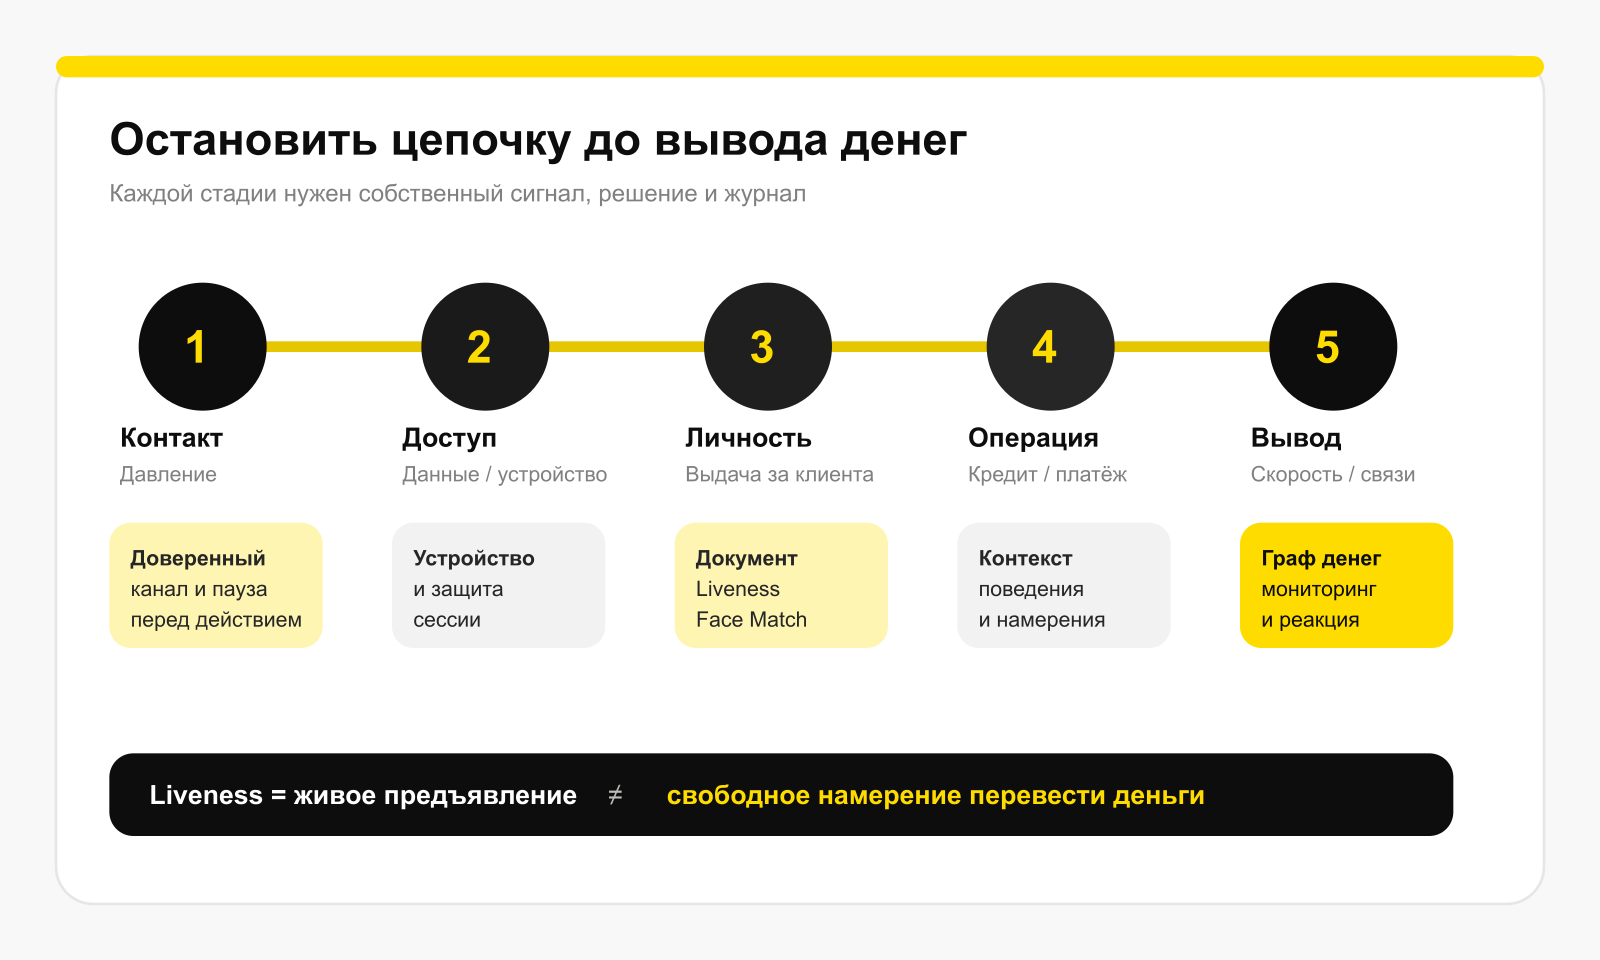
Стадия 1. Контакт и давление
Мошенник использует звонок, мессенджер, письмо, социальную сеть, рекламу или поддельный сайт. Его цель — вызвать страх, срочность, доверие либо жадность. ЦБ Армении предупреждал о звонках и письмах от его имени с требованием перевести деньги на якобы «безопасный» или «специальный» счёт. Центральный банк не оказывает банковские услуги физическим лицам и не делает таких предложений.
Контроль организации: узнаваемый доверенный канал, предупреждение в момент рискованного действия, запрет просить полные реквизиты и коды, а также короткий путь для самостоятельного обратного звонка. Баннер в разделе безопасности слабее контекстного вопроса непосредственно перед переводом новому получателю.
Стадия 2. Получение данных или управления устройством
Злоумышленнику нужны пароль, код, реквизиты карты, документ, сессия либо прямой доступ к экрану. Памятка ЦБ от 13 февраля 2025 года рекомендует не передавать логины, CVV, сроки действия карты и коды из SMS или электронной почты. Отдельное предупреждение о фишинговых письмах показывает, что вредоносным может быть и вложенный PDF, а не только ссылка.
Контроль организации: привязка доверенного устройства, обнаружение удалённого доступа и наложений экрана там, где это технически и юридически допустимо, защита сессии, уведомление о новом входе и отдельное подтверждение смены контактов. SMS-код нельзя считать независимым фактором, если злоумышленник уже контролирует телефон или убеждает владельца продиктовать код.
Стадия 3. Выдача себя за клиента
Украденные или сфабрикованные данные могут использоваться для покупки, кредита, вывода денег или создания счёта для дальнейшего отмывания. Типология FMC относит к таким данным ФИО, дату рождения, карточные реквизиты, логины и биометрические данные.
При новом клиенте нужны проверка документа, liveness и сравнение лица. При существующем — повторная проверка должна запускаться по риску: новое устройство, восстановление доступа, смена номера, кредит или добавление получателя. Но даже успешное подтверждение личности означает лишь «действие совершает этот человек или тот, кто прошёл заданные проверки». Оно не доказывает отсутствие давления.
Стадия 4. Кредит или платёж
Анализ карточного мошенничества FMC выделяет связанный сценарий: вход в электронный кошелёк с нового устройства, нетипично крупная операция или заявка на кредит, затем быстрое снятие либо перевод после зачисления. По отдельности каждый сигнал может быть законным; вместе они меняют риск.
Контроль организации: граф правил и моделей, который оценивает устройство, получателя, сумму относительно истории, время между событиями, изменение профиля и признаки социальной инженерии. Для высокого риска нужны задержка, независимое подтверждение по ранее доверенному каналу или ручная проверка. Простое повторение того же SMS-кода не добавляет независимости.
Стадия 5. Быстрый вывод и маскировка
Типология указывает на мгновенные карточные операции, обнуление счёта вскоре после поступления, несоответствие операций профилю, переводы посредникам, цифровым кошелькам, P2P-каналам и игровым счетам. Анализ FMC также описывает фиктивные компании и виртуальные POS-терминалы, через которые украденные карточные данные маскируются под выручку.
Контроль организации: мониторинг скорости движения денег, связей между получателями, возвратов с иностранных карт, нового мерчанта и несоответствия оборота заявленному бизнесу. Здесь идентификация отправителя уже не заменяет транзакционный мониторинг.
Матрица решений вместо одного score
Событие | Главный риск | Независимый контроль | Возможное действие |
|---|---|---|---|
Новая регистрация | чужой или поддельный документ | документ + liveness + Face Match + дубликаты | отказ или ручная проверка |
Восстановление доступа | захват аккаунта | старое доверенное устройство и канал, повторная идентификация | задержка смены и уведомление |
Новый получатель | социальная инженерия | контекст операции и подтверждение намерения | предупреждение, cooling-off или звонок |
Кредит после нового входа | кража личности или управляемая жертва | связь событий, поведение и независимый канал | приостановка решения |
Быстрый вывод | mule-счёт или отмывание | граф получателей и скорость движения | удержание по правилам и расследование |
Cooling-off, удержание и блокировка применяются только в рамках закона, договора и утверждённых правил организации. Таблица — редакционная модель проектирования контроля, а не дословное требование ЦБ Армении.
Почему биометрия необходима, но недостаточна
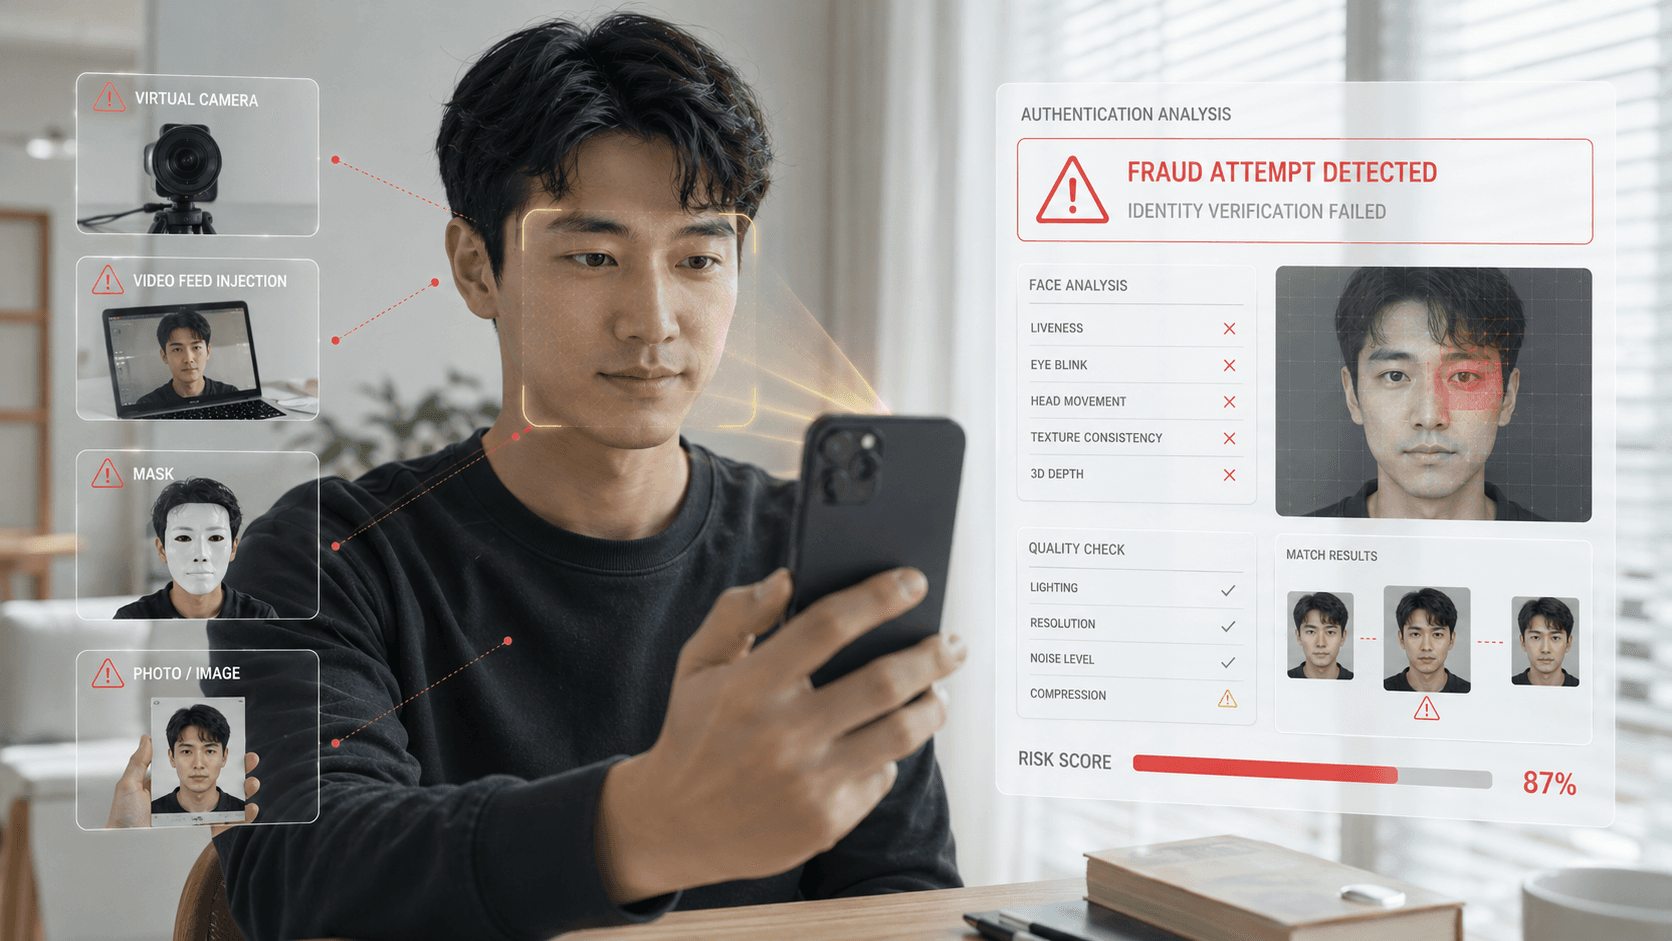
Liveness Biometric.Vision проверяет признаки живого предъявления и атак на камеру. Document Verification распознаёт поля и анализирует признаки документа, а Face Match сопоставляет портреты. Эти результаты полезны против подмены предъявителя и документа.
Они не определяют, находится ли клиент под психологическим давлением, кому в действительности принадлежит новый счёт-получатель и соответствует ли операция обычному поведению. В решении Anti-fraud биометрические сигналы нужно соединять с данными устройства, сессии и операции, а правила реакции — настраивать и проверять на собственном потоке. Продуктовая система не заменяет расследование, связь с банком-получателем или решение правоохранительного органа.
Как реагировать на инцидент
Если подозрительная операция ещё не завершена, организация действует по своему утверждённому сценарию: ограничивает дальнейший риск, связывается с клиентом по ранее доверенному каналу и сохраняет события с точным временем. Если деньги уже ушли, скорость эскалации важнее повторного заполнения анкеты.
Минимальный пакет расследования включает:
идентификаторы клиента, сессии, устройства и операции;
историю входов, смены контактов и восстановления доступа;
решения правил и моделей с версиями;
записи подтверждений и тексты показанных предупреждений;
получателей, маршруты и попытки последующих операций;
действия сотрудников и время уведомления клиента.
ЦБ Армении рекомендует пострадавшему связаться с обслуживающим банком, обратиться в Центральный банк по вопросам в его сфере и подать заявление в полицию при потере денег или в случаях вне регулирования ЦБ. Там же регулятор предупреждает о повторном мошенничестве: после инцидента преступники могут предложить «вернуть» средства за предварительную плату.
Что измерять команде антифрода
Доля заблокированных атак ничего не говорит о цене ложных отказов и пропущенных случаев. Нужна панель по стадиям: сколько подозрительных контактов дошло до входа, сколько новых устройств связано с кредитом, сколько операций остановлено до вывода, сколько клиентов подтвердило социальную инженерию и как быстро деньги покинули первый счёт.
Отдельно измеряйте обход контроля после обновления правил. Мошенники меняют канал, формулировку и получателя быстрее, чем организация пересматривает статичную инструкцию. Экспертная система отличается не количеством сигналов, а способностью объяснить, какой барьер должен был сработать, почему он не сработал и какое изменение проверят на тестовой группе.
Источники
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.