Интернет-мошенничество в Кыргызстане: схемы и защита клиента
Как звонок, фишинг и захват аккаунта образуют одну атаку и на каких этапах банк или платёжный сервис Кыргызстана может её остановить.

Мошеннический перевод редко начинается с кнопки «Отправить». Сначала злоумышленник звонит от имени банка, показывает поддельное удостоверение в мессенджере, ведёт человека на фишинговую страницу, получает SMS-код и только затем меняет устройство или оформляет онлайн-кредит. Если банк анализирует лишь финальную транзакцию, большая часть атаки уже осталась за пределами контроля.
Национальный банк Кыргызской Республики предупреждает, что банки и НБКР не звонят гражданам по поводу «утечки данных» или якобы несанкционированного онлайн-кредита и не присылают удостоверения сотрудников через мессенджеры. Для финансовой организации это не только тема памятки клиенту: признаки такой цепочки можно искать на входе, при восстановлении доступа, заявке на кредит и выводе денег.
Коротко
Телефонная и интернет-схема обычно состоит из нескольких связанных событий.
Успешный Face Match не защищает от перевода, который настоящий клиент совершает под давлением.
Смена устройства, восстановление доступа, новый получатель и быстрый кредит должны анализироваться в одной сессии риска.
Блокировка — лишь один ответ; нужны задержка, step-up, предупреждение и ручная проверка.
Журнал должен показывать, какой сигнал изменил решение и кто снял ограничение.
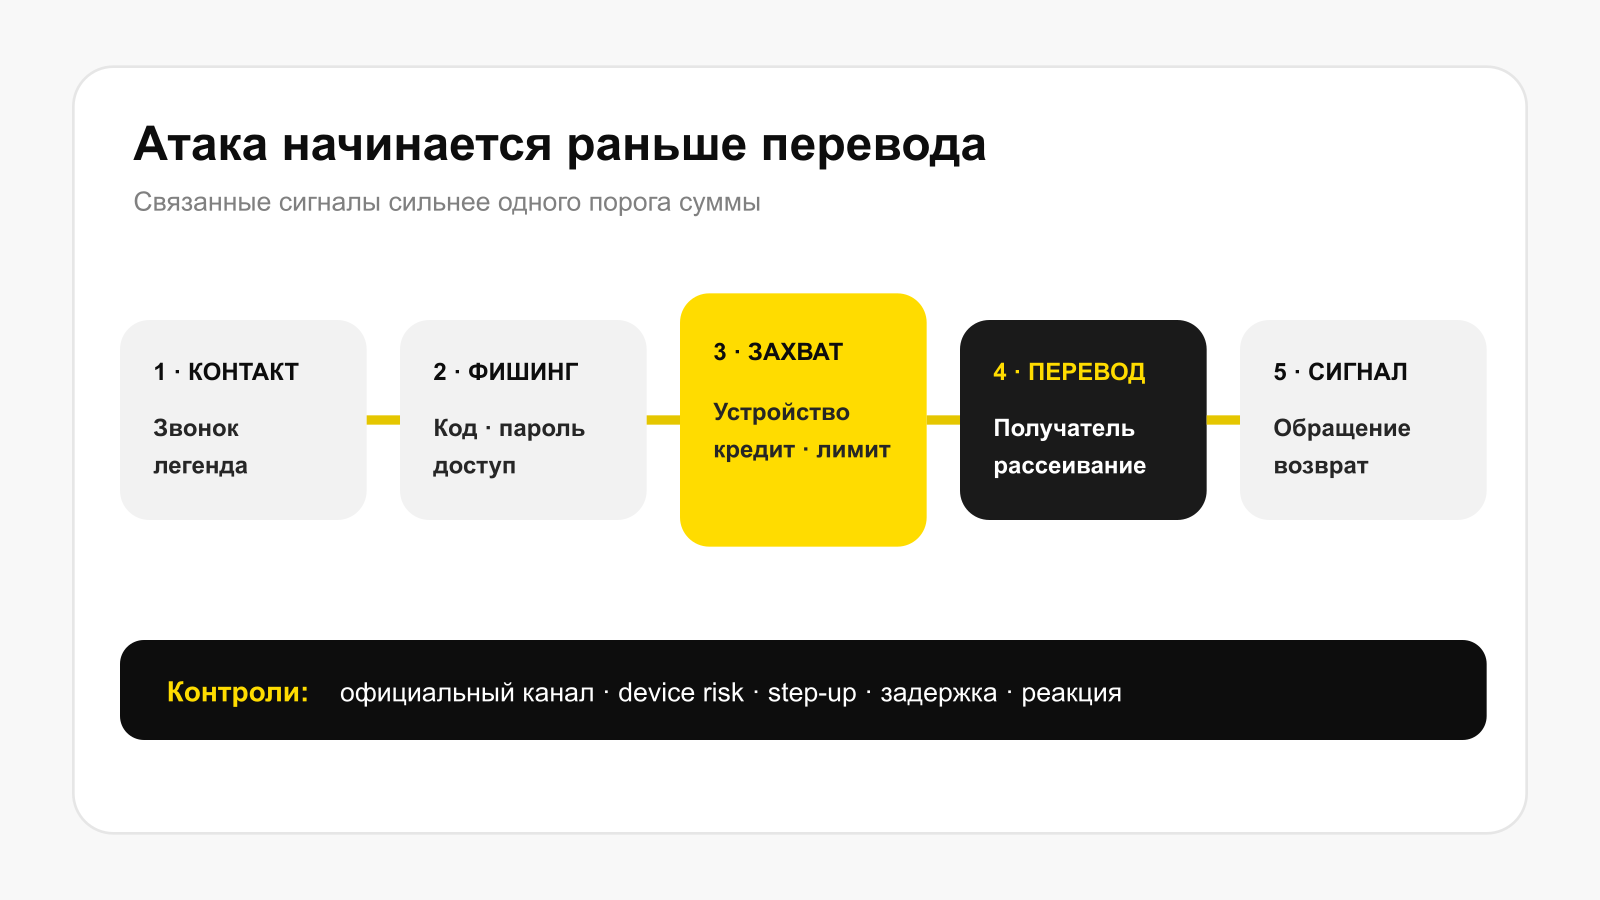
Карта атаки: от доверия к выводу денег
1. Контакт и легенда
Злоумышленник использует подменный номер, фотографию должностного лица, искажение голоса или историю о кредите и уголовной ответственности. Цель — создать срочность и изолировать человека от проверки по официальному каналу.
Контроль организации: не просить коды и реквизиты во входящем звонке, дать клиенту простой способ самостоятельно перезвонить по номеру из приложения, маркировать официальные коммуникации и отслеживать массовое злоупотребление брендом.
2. Кража данных или сессии
Фишинговая ссылка собирает логин, пароль, реквизиты карты или SMS-код. Иногда злоумышленник убеждает установить приложение удалённого доступа либо включить демонстрацию экрана. НБКР отдельно рекомендует не переходить по непроверенным ссылкам и не отвечать на видеозвонки неизвестных лиц.
Контроль организации: привязка сессии к устройству, обнаружение эмуляторов и удалённого управления, защита восстановления доступа, уведомление по независимому каналу и анализ резкой смены поведения.
3. Захват аккаунта или оформление кредита
После получения доступа мошенник меняет контактные данные, добавляет устройство, запрашивает кредит или повышает лимит. Каждый шаг отдельно может выглядеть допустимым; последовательность за короткий период создаёт сильный сигнал.
В Кыргызстане НБКР вводил меры для онлайн-кредитования, включая период охлаждения, а для заявок свыше установленного регулятором порога — контрольные действия с учётом профиля риска. Конкретную действующую процедуру организации следует сверять с актуальным постановлением и своей категорией участника рынка.
4. Перевод и рассеивание денег
Появляется новый получатель, нетипичная сумма, серия переводов либо быстрое распределение средств. Именно здесь классический транзакционный антифрод наиболее силён, но решение будет точнее, если получит сигналы предыдущих этапов.
5. Обращение и восстановление
НБКР рекомендует пострадавшему немедленно сообщить в банк, заблокировать карту или счёт и обратиться в правоохранительные органы. Сервису нужна заметная функция сообщения о мошенничестве, незамедлительное рассмотрение и сохранение доказательств, а не только телефон в справке.
Почему биометрия не является универсальным стоп-краном
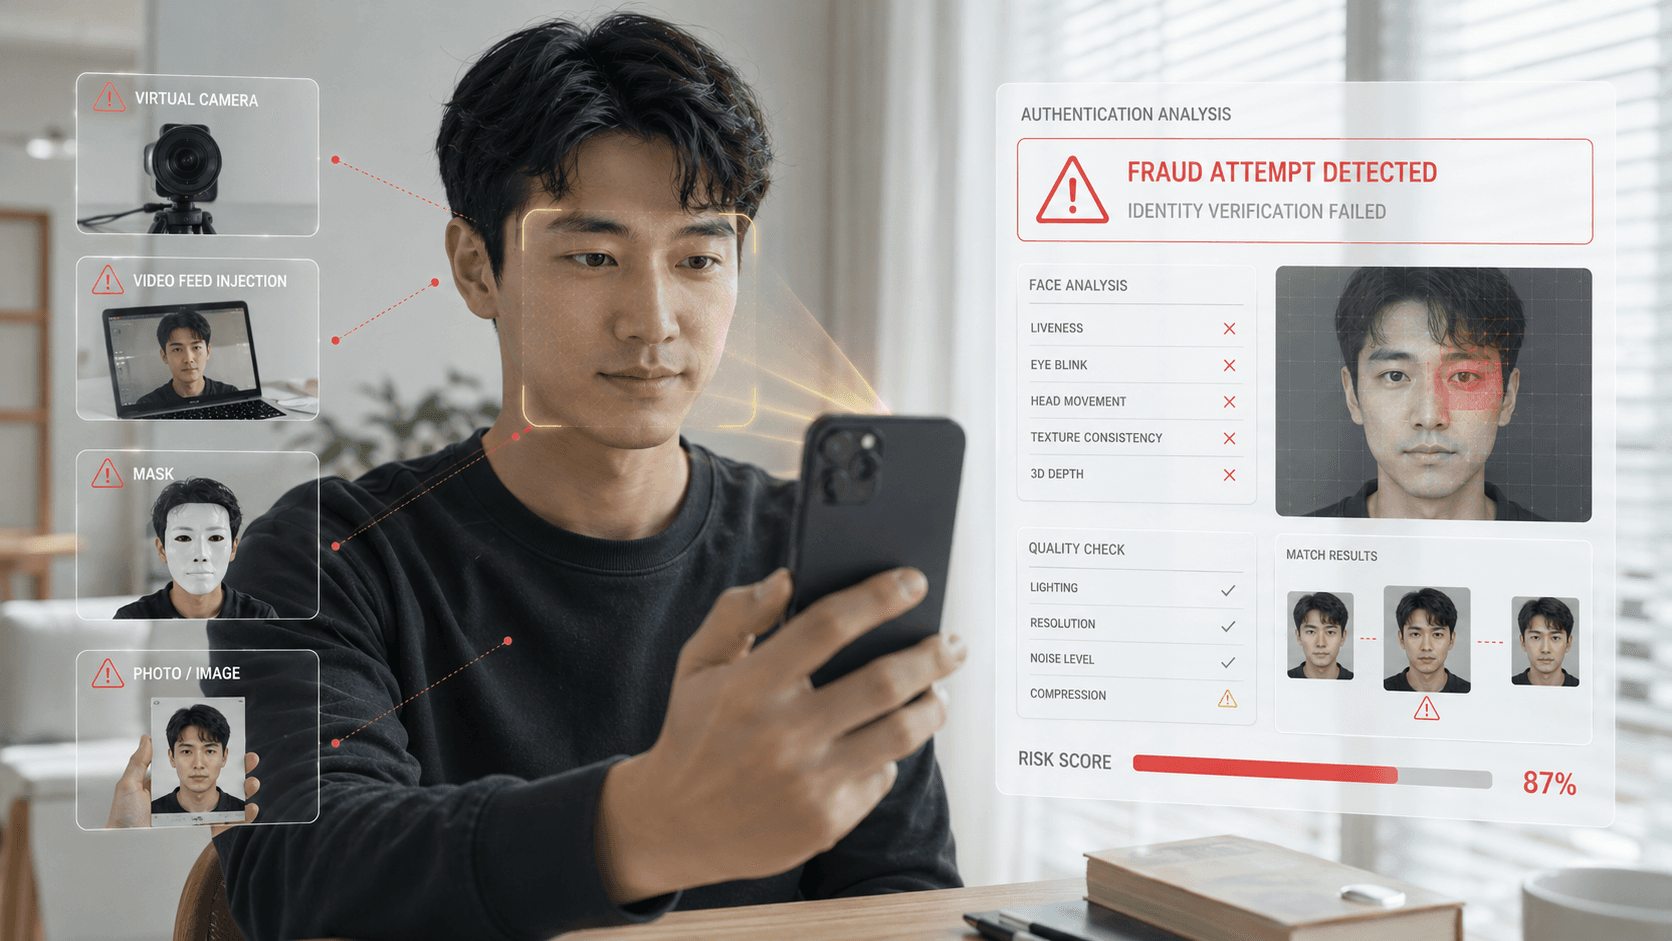
Биометрическая аутентификация полезна при захвате аккаунта: повторный liveness и Face Match могут показать, что операцию инициирует не владелец. Но при социальной инженерии перед камерой находится настоящий клиент. Он успешно проходит проверку и переводит деньги по указанию злоумышленника.
Поэтому результат нужно читать вместе с контекстом:
Ситуация | Что даёт биометрия | Какой контроль нужен дополнительно |
|---|---|---|
Новое устройство, другое лицо | Может остановить подмену | Связь с устройством и ручная проверка |
Фото или видео вместо человека | Liveness обнаруживает часть атак предъявления | Защита канала и тестирование PAD |
Настоящий клиент под диктовку | Подтвердит настоящего клиента | Поведенческий анализ, предупреждение, задержка |
Украденный документ | Face Match связывает лицо с портретом | Проверка документа и источника данных |
Biometric Authentication Biometric.Vision усиливает step-up при риск-событии. Антифрод-решение помогает объединять биометрические и сессионные сигналы, но не определяет само по себе, действовал ли клиент под психологическим давлением.
Правило решения должно учитывать последовательность
Плоское правило «сумма выше X» легко обойти. Практичнее считать сценарий:
новое устройство → восстановление доступа → заявка на кредит → новый получатель → быстрый перевод.
Каждый переход повышает риск и меняет действие. Низкий риск допускает операцию; средний запускает независимое подтверждение; высокий — задержку и ручную проверку. Если контрольный звонок выполняется на номер в уже захваченной сессии, он не является независимым каналом.
Что сохранять в карточке инцидента
временную линию входов, устройств и изменений профиля;
канал и результат каждого подтверждения;
получателя, сумму и отклонение от обычного поведения;
сработавшие правила и версию модели;
текст предупреждения, показанный клиенту;
решение системы и сотрудника;
обращение клиента, предпринятые меры и основание снятия ограничения.
Это рекомендуемая evidence-модель. Она позволяет отличить ложное срабатывание, захват аккаунта и авторизованный клиентом перевод под влиянием мошенника.
Пять метрик вместо одной суммы предотвращённых потерь
Экспертный антифрод измеряет не только заблокированные деньги:
долю атак, остановленных до перевода;
время от первого сигнала до действия;
ложные ограничения на тысячу легитимных операций;
долю успешного восстановления доступа без повторного захвата;
время реакции на сообщение клиента.
Главный вывод: интернет-мошенничество — процесс, поэтому и защита должна быть процессом. Банк разрывает цепочку раньше, когда связывает коммуникацию, устройство, личность, кредит и транзакцию, а не требует от одного биометрического или платёжного правила распознать всю атаку.
Источники
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.