AML en Uzbekistán: cómo convertir una alerta en una decisión defendible
Cómo separar una alerta AML de la decisión sobre una operación sospechosa, conservar evidencia y evitar revelaciones indebidas.

Cuando se activa una regla, lo que hay es una alerta. Un importe, una ruta, una contraparte o una conducta se aparta del perfil esperado, y la operación todavía no es sospechosa. El banco tiene que reunir contexto, comprobar si existe una explicación legítima y registrar una conclusión autorizada. Si trata cada alerta como un hallazgo jurídico, la cola se llena de ruido. Si la cierra sin evidencia, deja de ver el riesgo real.
Para los bancos comerciales, el marco operativo está en las Reglas de control interno registradas con el n.º 2886, cuyo texto consolidado incorpora cambios vigentes en 2026. Aquí se analiza solo el perímetro bancario. Las entidades de pagos, de valores y los demás sujetos obligados aplican su propia regulación sectorial; copiar el proceso del banco no les sirve.
En pocas palabras
AML es un sistema gobernado de decisiones; la consulta de sanciones es solo una pieza.
La alerta abre un análisis. Por sí misma no prueba blanqueo ni vuelve sospechosa la operación.
Perfil, titularidad, contrapartes, finalidad y movimiento de fondos aportan el contexto.
Screening y monitoreo transaccional responden preguntas distintas y generan evidencia separada.
El reporte, su fundamento y las acciones posteriores se conservan sin revelar el hecho al cliente.
Un caso, cinco estados auditables
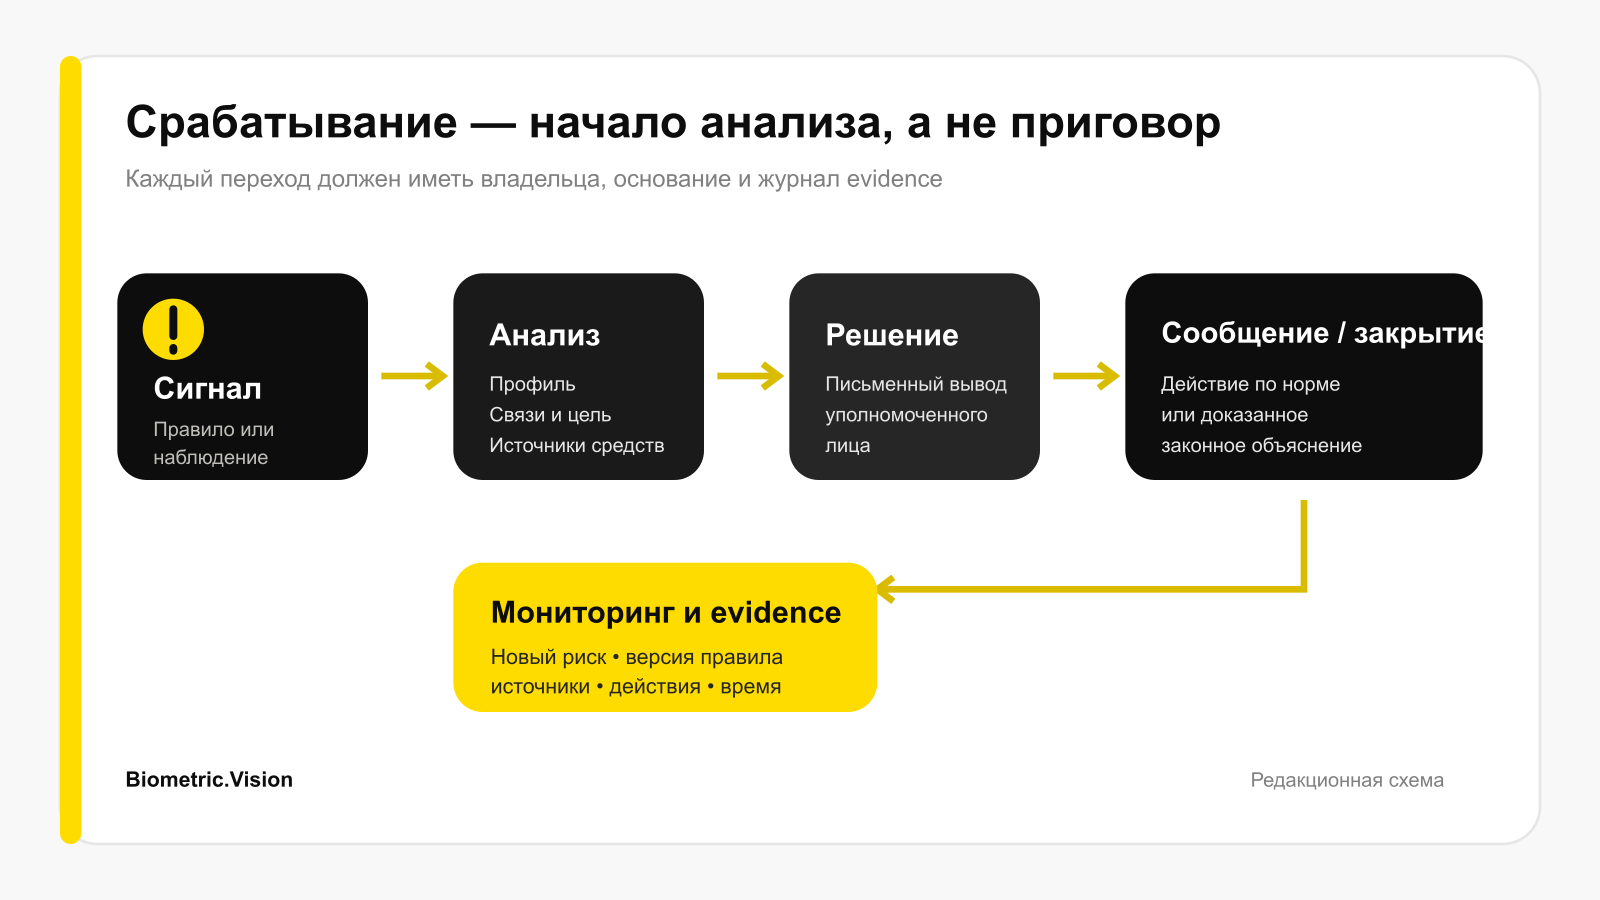
Estado | Qué se sabe | Control siguiente |
|---|---|---|
Alerta | Una regla detectó una desviación definida | Vincular la versión de la regla y reunir actividad relacionada |
Análisis | Se revisaron cliente, contrapartes, finalidad y fuentes | Probar la hipótesis de riesgo y una alternativa lícita |
Decisión | La persona autorizada registró una conclusión | Cerrar con fundamento o clasificar y reportar |
Respuesta | Se ejecutaron las medidas exigidas | Revisar riesgo y parámetros de monitoreo |
Evidencia | Datos, acciones, personas y tiempo están conectados | Permitir la reproducción del caso en auditoría |
Guarde las transiciones entre estados, porque la etiqueta final dice poco. Con cerrado no se sabe qué se comprobó. Con sospechoso no se sabe quién decidió, qué evidencia sostuvo la conclusión ni qué pasó después.
El control interno es una arquitectura, no un solo departamento
Las Reglas n.º 2886 presentan el control interno como una combinación de estructura organizativa, métodos y procedimientos. El Servicio de Control Interno administra el sistema, pero los equipos comerciales, operativos y tecnológicos producen y manejan gran parte de la evidencia.
La primera línea trata con el cliente y la operación, aplica los controles que le tocan y escala las discrepancias. El Servicio estudia el expediente, documenta la clasificación y lleva la relación exigida con el órgano estatal especialmente autorizado. Con esta separación, el área comercial no puede cerrar en silencio un caso incómodo, y cumplimiento no acaba revisando lo que él mismo operó.
La independencia se nota en los accesos, la dependencia jerárquica, los incentivos y la separación de funciones incompatibles. El organigrama puede decir lo que quiera: si el analista no llega a los datos fuente, o si alguien sobrescribe su decisión sin dejar un evento de auditoría, esa independencia no existe.
Alerta y operación sospechosa son estados distintos
Las reglas vigentes distinguen la operación que genera dudas antes de la clasificación final de aquella respecto de la cual el control interno desarrolla una sospecha fundada vinculada al blanqueo, la financiación del terrorismo o de la proliferación. De esa diferencia sale el orden del trabajo:
se adjuntan a la alerta la regla y el indicador observado;
el analista recibe operaciones vinculadas y el perfil vigente;
se estudian documentos, participantes, finalidad económica y flujo de fondos;
la explicación del cliente se contrasta con información independiente;
el responsable del Servicio de Control Interno adopta por escrito la decisión exigida cuando hay fundamentos;
la decisión activa el reporte y las medidas posteriores o un cierre motivado.
Para clasificar, la norma exige un análisis integral. Un sistema automático detecta la desviación y prepara la evidencia. Qué significa económicamente un pago inusual lo tiene que interpretar una persona.
Un umbral activa análisis; no demuestra una infracción
Para ciertas operaciones, las reglas usan criterios cuantitativos y lógicas de agregación. Esos parámetros cambian con cada edición de la norma y con la base de cálculo aplicable. Por eso, en producción, los umbrales no deberían vivir en el código como números sueltos y sin versión.
Cada regla de detección necesita una ficha de control:
fundamento normativo o de política;
unidad, fórmula y período de agregación;
lógica para operaciones vinculadas;
excepciones y ámbito;
fechas de inicio y fin de vigencia;
responsable de configuración y evidencia de prueba;
ruta de escalamiento y resultados permitidos.
Con esa ficha, la auditoría puede comprobar si el banco aplicó la regla correcta a la población correcta en la fecha de la operación. Saber cuál es el umbral de hoy sirve de mucho menos.
El análisis debe mostrar la cadena causal
Una buena nota de análisis va más allá de contar el pago. Pone a prueba una hipótesis de riesgo con el perfil, la finalidad económica, los participantes y sus vínculos, el origen de fondos, la secuencia temporal y una explicación lícita plausible.
Campo | Evidencia esperada |
|---|---|
Alerta | Regla activada y desviación observable |
Hechos | Importes, fechas, cuentas, dispositivos y contrapartes |
Fuentes | Expediente KYC, documentos, registros y respuestas |
Discrepancias | Qué contradice el perfil esperado |
Hipótesis | Cómo el patrón podría relacionarse con riesgo AML |
Contra-hipótesis | Qué explicación lícita se comprobó |
Decisión | Cierre, revisión reforzada, restricción o reporte |
La guía KYC en Uzbekistán muestra cómo construir el perfil inicial. Sin él, el monitoreo solo puede juzgar por importe y frecuencia, y se le escapan la actividad, la propiedad y el comportamiento esperado del cliente.
Screening no es monitoreo transaccional
AML Screening de Biometric.Vision puede comprobar personas y organizaciones en las fuentes de sanciones, PEP y otras declaradas, repetir el monitoreo y conservar el resultado. Su pregunta es si una fuente de riesgo puede estar vinculada a una identidad.
El monitoreo transaccional pregunta otra cosa: si la actividad concuerda con el perfil y las reglas. Una coincidencia de nombre no convierte una operación en sospechosa, y una operación inusual puede no tener relación con ninguna persona listada. Los dos resultados se juntan en un caso cuando la organización demuestra el vínculo entre sujeto, registro fuente y operación.
La no revelación cambia la comunicación con el cliente
Las reglas vigentes impiden comunicar a personas físicas o jurídicas que se remitió información sobre sus operaciones al órgano autorizado. El banco puede seguir pidiendo documentos. Lo que tiene que hacer es conseguir el contexto necesario sin revelar la clasificación interna ni el hecho del reporte.
El mayor riesgo está en lo que dice la primera línea por su cuenta. Un empleado puede mencionar la regla activada o confirmar el envío. Las plantillas aprobadas, el acceso por función y la formación son parte del control.
Una modificación vigente desde el 9 de agosto de 2026 añade una rama más estrecha. Si existen sospechas y realizar la debida diligencia puede revelar al cliente la información relevante, el banco puede abstenerse de esa diligencia y debe remitir un reporte de operación sospechosa. Esto no permite abandonar el KYC a discreción. Hace falta un flujo restringido, la supervisión del Servicio y una justificación documentada.
Cerrar una alerta también es una decisión
Que muchas alertas tengan una explicación legítima es normal, siempre que el cierre se pueda reproducir. El expediente dice qué evidencia descartó la hipótesis de riesgo, quién la comprobó y si una repetición se tratará igual.
«Cliente conocido», «sin problemas anteriores» o «importe pequeño» son fundamentos débiles. Un cierre defendible conecta la desviación con contratos verificados, perfil, origen de fondos y lógica económica. Según el resultado, el banco puede mantener el riesgo, actualizar el perfil, aplicar revisión reforzada, restringir una relación cuando proceda o reportar y ejecutar medidas posteriores.
La evidencia debe sobrevivir al analista y a la interfaz
Con una captura de pantalla no se demuestra el control interno. Para investigar y auditar hacen falta vínculos legibles por máquina entre cliente, operación, versión de regla, fuentes, acciones, decisión y seguimiento.
Orchestrator de Biometric.Vision puede conectar KYC, screening y revisión manual en un flujo versionado. El registro mínimo contiene alerta original, versión de regla, muestra de operaciones vinculadas, fuentes, solicitudes y respuestas, decisión autorizada, evento de reporte en el formato aplicable y cambio posterior de riesgo. El banco conserva la responsabilidad de clasificación, reporte y restricciones.
Desde el 9 de agosto de 2026, las Reglas establecen de forma expresa que el registro especial de reportes se lleva en formato electrónico en los sistemas automatizados del banco. En una implementación defendible, identificador, hora, autor, fundamento, estado de transmisión y actuaciones posteriores quedan enlazados. Nadie tiene que rehacer la cronología a partir de correos.
Mida su sistema AML por lo que hace con cada alerta. Tiene que detectar la desviación relevante, analizarla con independencia, actuar a tiempo y permitir reconstruir la decisión años después sin conjeturas.
Fuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.