Datos biométricos en México: qué exige la nueva ley de protección de datos
Cómo trata la nueva ley mexicana de protección de datos el rostro y la huella: consentimiento, plazos de conservación, proveedores y multas por datos sensibles.

La Ley Federal de Protección de Datos Personales en Posesión de los Particulares publicada el 20 de marzo de 2025 regula el tratamiento del rostro y de la huella dactilar sin usar la palabra «biométrico» ni una sola vez. Tampoco aparece en el resto del decreto, que además expidió la Ley General de Transparencia y la ley de datos del sector público.
Por esa omisión, quien recolecta una fotografía facial o una plantilla de huella tiene que decidir por su cuenta cómo clasificarla.
La palabra que no aparece en la ley
El artículo 2, fracción VI, define los datos personales sensibles como aquellos «que afecten a la esfera más íntima de la persona titular, o cuya utilización indebida pueda dar origen a discriminación o conlleve un riesgo grave para esta».
Después viene una lista: origen racial o étnico, estado de salud presente o futuro, información genética, creencias religiosas, filosóficas y morales, opiniones políticas y preferencia sexual. La biometría no figura en ella, pero la lista se abre con una fórmula que resuelve el asunto: los datos se consideran sensibles «de manera enunciativa más no limitativa».
Ningún artículo declara sensible al rostro, y ninguno lo excluye. El responsable tiene que aplicar el criterio del artículo 2 a su propio caso y preguntarse si el uso indebido de esa plantilla facial puede dar origen a discriminación o suponer un riesgo grave. En un alta que compara un rostro contra un documento oficial, cuesta defender que no.
De esa clasificación dependen la forma del consentimiento, el contenido del aviso de privacidad y el techo de la multa.
Si el dato es sensible: consentimiento expreso y por escrito
Para los datos ordinarios, la ley admite el consentimiento tácito. El artículo 7 establece que el consentimiento será tácito cuando, puesto a disposición el aviso de privacidad, la persona no manifieste su voluntad en contrario.
Con los datos sensibles se exige más. El artículo 8 pide «el consentimiento expreso y por escrito de la persona titular para su tratamiento, a través de su firma autógrafa, firma electrónica, o cualquier mecanismo de autenticación que al efecto se establezca».
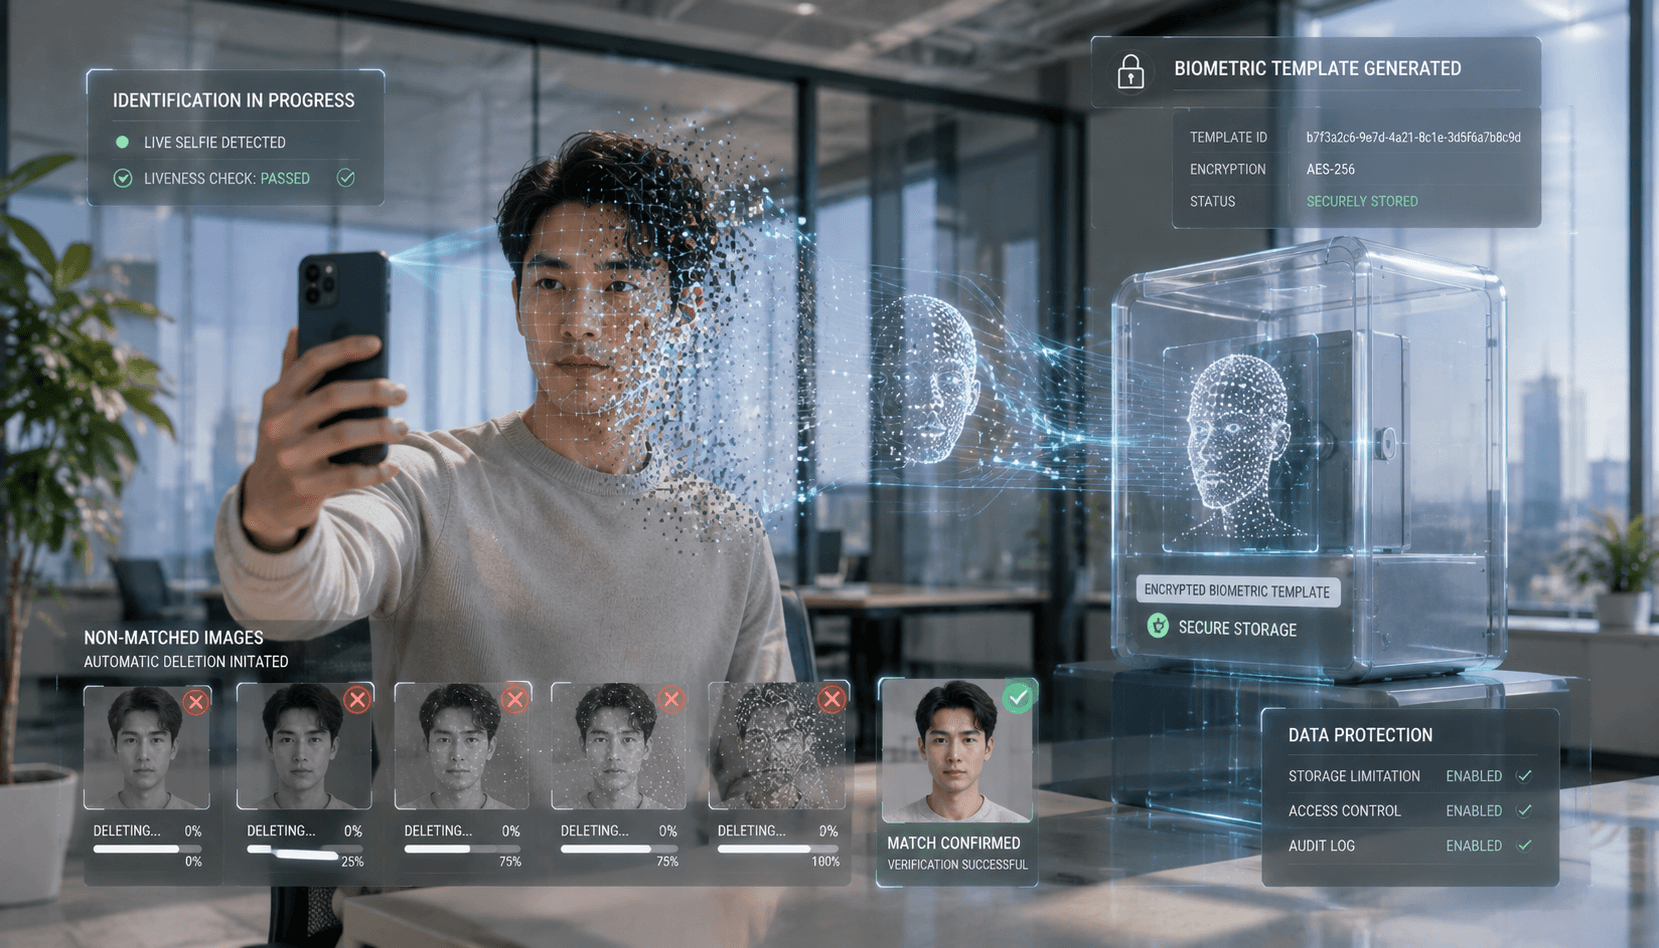
Gracias a esa última frase se puede hacer un alta cien por ciento remota. La norma acepta como forma escrita cualquier mecanismo de autenticación, porque ese mecanismo identifica a quien consiente. Una casilla marcada sin autenticación no identifica a nadie.
El mismo artículo añade una prohibición que suele pasarse por alto en los proyectos de biometría: «No podrán crearse bases de datos que contengan datos personales sensibles, sin que se justifique la creación de las mismas para finalidades legítimas, concretas y acordes con las actividades o fines explícitos que persigue el sujeto regulado». Guardar rostros «por si acaso» no pasa esa prueba. Guardarlos para prevenir la suplantación en el alta sí la pasa, siempre que esa finalidad quede por escrito.
Cuándo la ley no exige consentimiento
El artículo 9 enumera los casos en que el responsable no está obligado a recabar el consentimiento. En el sector financiero pesan dos.
La fracción I lo libera cuando «una disposición jurídica así lo disponga». Un banco que captura la huella y compara el rostro porque se lo ordenan los artículos 51 Bis de la Circular Única de Bancos actúa bajo ese supuesto. Su base legal es la norma prudencial, y para esa finalidad no necesita la casilla del formulario.
La fracción IV lo libera cuando los datos «se requieran para ejercer un derecho o cumplir obligaciones derivadas de una relación jurídica entre la persona titular y el responsable».
Ninguna de las dos borra el aviso de privacidad. El artículo 15 obliga a enumerar los datos tratados «identificando aquéllos que son sensibles» y a distinguir las finalidades que sí requieren consentimiento de las que no. Aunque no pida consentimiento, la entidad tiene que informar.
Su proveedor de verificación no es un tercero
La nueva ley resuelve aquí una duda que frenaba contratos. El artículo 2, fracción XX, define la transferencia como «toda comunicación de datos personales dentro o fuera del territorio mexicano, realizada a persona distinta de la titular, del responsable o de la persona encargada del tratamiento».
La persona encargada queda expresamente fuera, y la fracción XII la define como quien trata datos «por cuenta del responsable». El artículo 35 repite la exclusión al regular las transferencias a terceros «distintos de la persona encargada».
Para un proyecto de verificación remota, eso significa lo siguiente. Enviar la selfie y la imagen del documento a un proveedor que los procesa por cuenta de la entidad no activa el régimen de transferencias del capítulo V. Eso sí, el contrato debe dejar claro que el proveedor actúa por cuenta del responsable, con las finalidades del aviso de privacidad y sin usos propios.
Si ese proveedor reutiliza las imágenes para entrenar modelos propios o las cede a otra empresa, deja de actuar por cuenta ajena y la operación cambia de régimen.
Cuánto tiempo se conservan y cuándo se borran
El artículo 10 fija la regla general: cuando los datos dejan de ser necesarios para las finalidades del aviso de privacidad, deben suprimirse, previo bloqueo, y una vez concluido el plazo de conservación.
La ley define el bloqueo como la conservación posterior al cumplimiento de la finalidad «con el único propósito de determinar posibles responsabilidades», hasta el plazo de prescripción, sin que los datos puedan ser tratados durante ese periodo.
En un expediente de identificación, esto quiere decir que la sesión de verificación puede conservarse como evidencia frente al regulador, pero ya no puede usarse para nada más. La misma ley pone un plazo cerrado para un caso vecino: los datos relativos al incumplimiento de obligaciones contractuales se eliminan a los setenta y dos meses.
Lo que cuesta equivocarse
Las infracciones las sanciona la Secretaría Anticorrupción y Buen Gobierno, que en la nueva arquitectura es la autoridad de la materia; la autoridad garante federal es «Transparencia para el Pueblo, órgano administrativo desconcentrado» de esa misma secretaría. El decreto abrogó las leyes de transparencia y de datos sobre las que operaba el instituto autónomo anterior.
El artículo 59 escala las multas en dos tramos: de 100 a 160,000 UMA para un grupo de infracciones y de 200 a 320,000 UMA para el grupo más grave, con una multa adicional de 100 a 320,000 UMA si la conducta persiste. Luego añade la agravante que más afecta a un proyecto biométrico: «En tratándose de infracciones cometidas en el tratamiento de datos sensibles, las sanciones podrán incrementarse hasta por dos veces».
Con la UMA de 117.31 pesos diarios vigente desde el 1 de febrero de 2026, el tramo alto llega a 37.5 millones de pesos antes de la agravante.
La ley también tipifica delitos. Quien, estando autorizado a tratar datos y con ánimo de lucro, provoque una vulneración de seguridad en las bases bajo su custodia se expone a una pena de tres meses a tres años de prisión; quien trate datos mediante engaño, de seis meses a cinco años. Si los datos son sensibles, esas penas se duplican.
Cómo se traduce a la arquitectura del sistema
Cada obligación de la ley se cumple con una decisión de despliegue concreta.
| Lo que exige la ley | Dónde se resuelve |
|---|---|
| Justificar la base de datos sensible con finalidades legítimas y concretas (art. 8) | Un flujo con propósito único: comprobar que quien abre la cuenta es el titular del documento |
| Acreditar que el titular estuvo presente en el acto que la entidad use como mecanismo de autenticación (art. 8) | Prueba de vida, con un modo pasivo en el que «solo se necesita una selfie» |
| Medidas de seguridad administrativas, técnicas y físicas (art. 18) | Cifrado en tránsito y en reposo, sistema de gestión ISO/IEC 27001:2022, auditoría de accesos y monitorización continua |
| Control sobre dónde residen los datos | Despliegue on-premise y almacenamiento configurado según la jurisdicción |
| Suprimir previo bloqueo cuando la finalidad se cumple (art. 10) | Retención definida por la entidad sobre su propia instancia; en la galería 1:N el rostro se guarda «como una plantilla biométrica cifrada, no como una imagen» |
| Evidencia frente a la autoridad en una verificación (art. 54) | Comparación 1:1 entre la selfie y la foto del documento, con grabación de la sesión activable desde el panel del orquestador |
La clasificación del dato, el texto del aviso de privacidad y el plazo de conservación los decide el responsable, y ningún proveedor puede asumirlos por él. El proveedor aporta una arquitectura con la que esas decisiones se puedan cumplir.
Si su área legal está revisando el aviso de privacidad antes de lanzar un alta digital, decida primero dónde residirán las imágenes. Solicite una demostración y evalúe el despliegue on-premise antes de escribir la cláusula.
Preguntas frecuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones gratis al mes sin tarjeta, sin contrato, sin llamada comercial.