Fraude digital: cómo reconocer el engaño y limitar el daño
Cómo operan el phishing, los sitios falsos y los engaños por mensajes. Qué revisar antes de compartir datos y qué límites tienen los controles de identidad.

Fecha de revisión: 30.10.2026.
El fraude digital no necesita vulnerar sistemas: le basta con fabricar un mensaje creíble para que usted mismo entregue datos o mueva dinero. Para frenarlo, conviene separar el momento en que le piden la información del momento en que alguien ya la tiene. Esta guía recorre las variantes más frecuentes y muestra qué controles sirven en cada etapa, y qué límites tienen.
El contacto: mensajes, llamadas y páginas falsas
La Guardia Nacional, a través del CERT‑MX, agrupa varias formas de fraude cibernético: correos o mensajes directos que imitan a un banco o empresa (phishing), mensajes de texto con ofertas o alertas (smishing) y llamadas telefónicas que suplantan una institución (vishing). El artículo de Ciberseguridad Financiera del 9 de enero de 2026 recoge esa clasificación y añade otras amenazas como pharming, ransomware y estafas BEC.
Cada una opera con un mecanismo propio. El phishing empieza con un correo que parece legítimo; contiene un enlace a un sitio clonado donde se pide a la víctima que introduzca sus datos personales o financieros. El smishing envía un SMS que promete un premio, una ayuda o alerta y conduce a una página web falsa. El vishing utiliza un número telefónico gratuito que suplanta a una institución financiera; cuando usted llama, una grabación le indica que su cuenta requiere verificación y le solicita que ingrese los 16 dígitos de la tarjeta, la fecha de vencimiento y el código de seguridad.
Para que estos engaños prosperen, el atacante necesita que usted actúe sin verificar el canal. Por eso la guía de phishing del CERT‑MX insiste: «las empresas y bancos jamás solicitarán tus datos financieros o de sus tarjetas de crédito por correo». Con el smishing, la regla es la misma: un premio solo puede reclamarse si usted participó previamente, y los sorteos están regulados por la Secretaría de Gobernación —conviene consultar directamente a la empresa que supuestamente lanzó la oferta—. En el caso del vishing, compruebe el número directamente en la página oficial de la institución antes de llamar. Si recibe una llamada no solicitada de alguien que se presenta como su banco y le pide información, cuelgue y comuníquese por los canales que usted ya conoce.
Antes de entregar datos: verificar el canal
La verificación del canal cambia el resultado. Si el mensaje llegó por correo, SMS o una llamada entrante, asuma que el canal ya no es confiable. Las guías del CERT‑MX ofrecen un patrón común: abra el sitio oficial tecleando la dirección en el navegador o use la aplicación móvil, pero no siga el enlace que le enviaron. La identidad digital que usted construye en cada servicio depende de esa primera comprobación; una vez comprometida, las consecuencias se extienden a todos los sistemas conectados.
La presencia de un candado y «https» en la barra de direcciones solo indica que la conexión está cifrada; no le dice quién está detrás del dominio. Existen sitios falsos con direcciones muy parecidas al original —cambian una letra o añaden una palabra como «soporte» o «banca»— y también muestran el candado. Revise la URL completa antes de escribir cualquier dato. Si detecta una diferencia mínima, cierre la página.
La urgencia es otra señal: los mensajes fraudulentos suelen presionar con frases como «su cuenta será bloqueada» o «acceso no reconocido». Un banco no le exige decidir en minutos ni le pide que comparta una contraseña por teléfono. Si el tono es alarmante y la solicitud inusual, deténgase y verifique por otro medio.
Cuenta comprometida y operación inducida
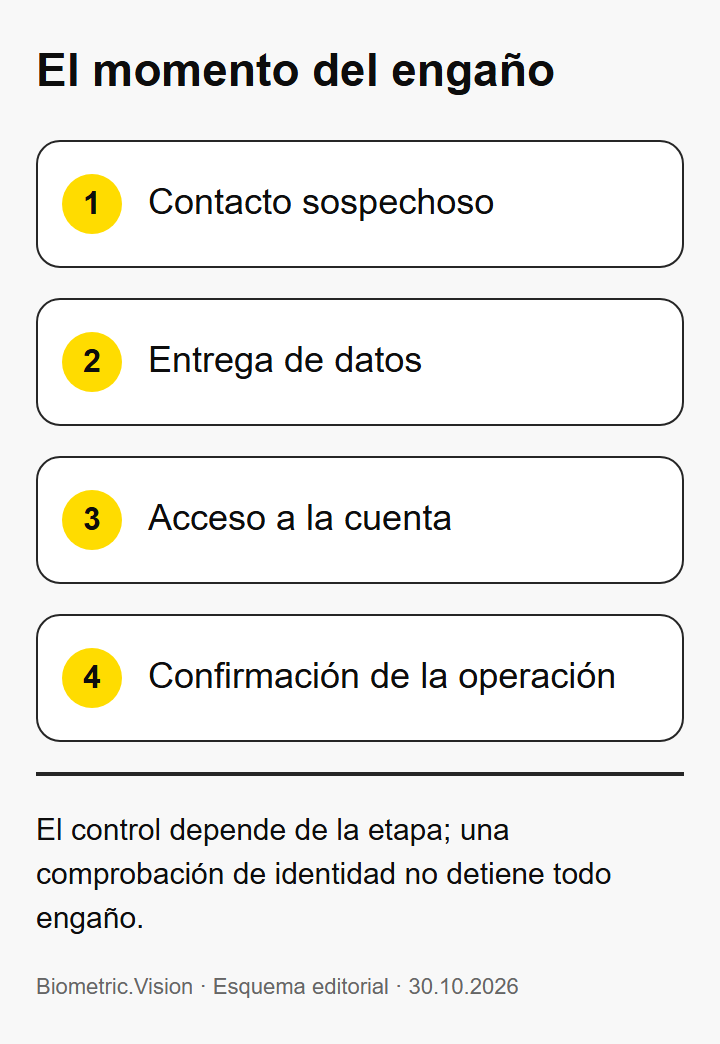
Un atacante puede conseguir acceso a su cuenta de dos maneras muy distintas, y eso determina qué medida funciona. Ejemplo ilustrativo: suponga dos situaciones.
Caso A: usted recibe un correo idéntico al de su banco, hace clic, ingresa usuario y contraseña en la página duplicada y además introduce el código SMS que le llegó. El delincuente ya tiene sus credenciales completas y puede entrar como si fuera usted. Si el banco añade una verificación biométrica al iniciar sesión desde un dispositivo nuevo —una selfie que se compara con el rostro del titular—, la entrada puede frenarse si la selfie no coincide con la referencia.
Caso B: un estafador lo llama, se identifica como ejecutivo del banco y le dice que su cuenta está en riesgo. Le pide que transfiera el saldo a una «cuenta puente» para protegerlo. Usted, convencido de que habla con el banco, autoriza la operación desde su propia aplicación. La selfie no será un obstáculo, porque quien aparece ante la cámara es el titular real. Aquí el engaño no está en la credencial, sino en la orden que usted mismo da.
El primer escenario es un robo de credenciales; el segundo, una manipulación del titular. No debe confundirse con un robo de identidad completo, en el que alguien usa sus datos personales para abrir cuentas nuevas.
Qué control de identidad sirve en cada etapa
Distinguir los dos escenarios ayuda a elegir dónde poner cada control. La tabla siguiente compara tres mecanismos habituales frente a tres riesgos: robo de credenciales, acceso con credenciales ajenas y transferencia inducida por engaño.
Control | Evita el robo de credenciales | Evita el acceso con credenciales robadas | Evita la transferencia inducida |
|---|---|---|---|
Contraseña | No | No | No |
Código SMS | No | Baja (puede ser interceptado) | No |
Biometría facial con detección de vida | No | Sí, si la selfie coincide con la referencia | No (el titular realiza la operación) |
La biometría facial con detección de vida (liveness) verifica que haya una persona real frente a la cámara y que su rostro coincida con una plantilla de referencia. Cuando las credenciales ya son conocidas por un tercero, este paso adicional reduce el riesgo de acceso no autorizado. En cambio, no cuestiona si la solicitud de transferencia que usted está a punto de autorizar es legítima, ni si usted actúa por voluntad propia o bajo presión.
Biometric.Vision emplea este mecanismo: recibe una selfie y la compara con una plantilla previamente almacenada. Si la comparación no arroja una coincidencia con la referencia, la organización puede restringir el acceso según sus reglas. La herramienta no verifica si la razón de la operación es auténtica ni decide si el pago debe cursarse; esa evaluación le corresponde al banco y al propio usuario. Para detectar deepfakes, consulte la guía específica sobre qué es un deepfake y cómo detectarlo.
Si ya compartió datos o dinero
Cuando usted ya entregó credenciales, la respuesta inmediata puede limitar el daño. Cambie las contraseñas desde el sitio oficial o la aplicación, sin usar ningún enlace del mensaje fraudulento. Si la contraseña era la misma en otros servicios, cámbiela también ahí. Notifique al banco o a la plataforma afectada de inmediato para que evalúe si la operación puede detenerse. Conserve las pruebas: una captura de pantalla del mensaje, la URL completa, las cabeceras del correo, el número de teléfono desde el que llamaron y la hora del contacto.
En un engaño telefónico donde usted mismo autorizó la transferencia, la biometría no habría cambiado el desenlace —el titular actuó convencido de que la instrucción era real—. Por eso la verificación del canal y el entrenamiento para reconocer estos patrones importan tanto como la tecnología que bloquea accesos no autorizados.
Antes de autorizar una operación crítica, verifique el canal de contacto por una vía independiente, confirme la identidad con los controles disponibles y conserve el registro del mensaje original. La biometría frena al impostor, pero no sustituye esa comprobación previa.
Preguntas frecuentes
¿Quieres reforzar las verificaciones de tus clientes?
500 verificaciones al mes gratis durante un año, sin tarjeta, sin contrato, sin llamada comercial.