Удалённая идентификация в Кыргызстане: что требуют НБКР и Кабмин в 2026 году
Порядок НБКР, новый порядок цифровой идентификации Кабмина, лимиты в сомах, сертификация liveness и отказ при дипфейке. Разбор для банков и финтеха.

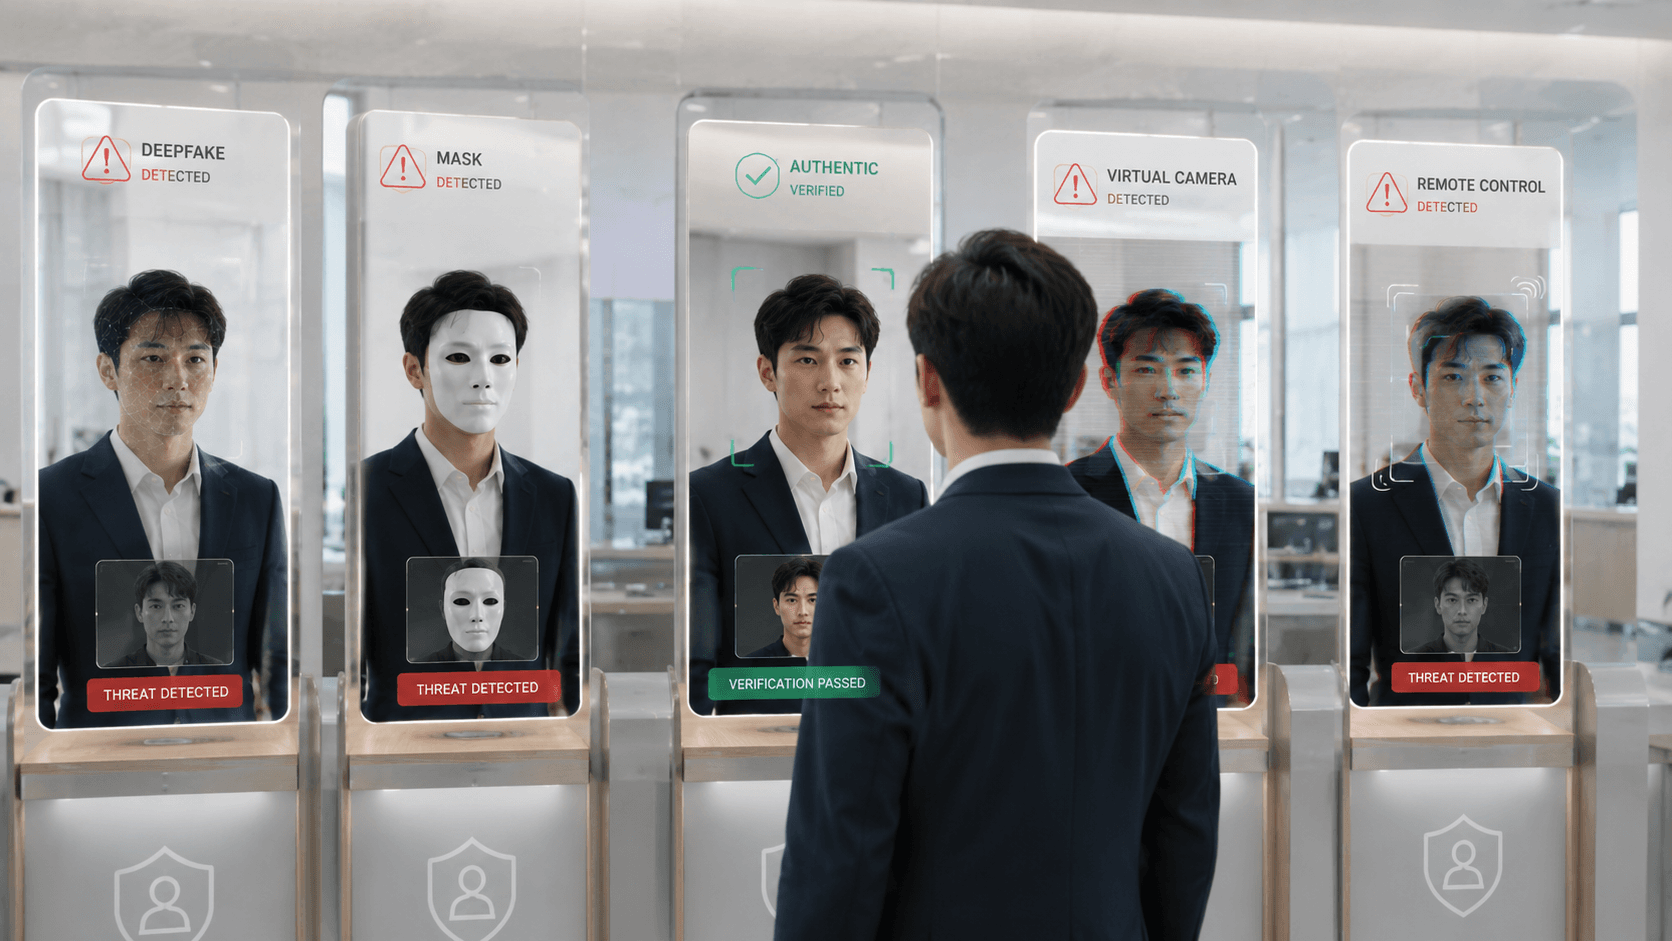
С конца июля 2026 года финансовое учреждение в Кыргызстане обязано прервать удалённую идентификацию, если алгоритмы фиксируют «среднюю или высокую вероятность» использования дипфейка. Требование ввело постановление Кабинета министров от 7 июля 2026 года № 463: оно опубликовано в «Эркин-Тоо» 10 июля и вступило в силу через пятнадцать дней. Там же впервые появилась обязательная сертификация алгоритмов проверки живости по ISO/IEC 30107-3 «или эквиваленту».
Ритм пересмотра высокий: правительственную базу переписали в ноябре 2025 года, а июльское постановление её ужесточило. Сама база при этом двухэтажная: порядок Нацбанка 2020 года с лимитами операций и правительственный порядок цифровой идентификации с требованиями к технологиям. Публичные пересказы обычно видят только один этаж.
Рынок обогнал правила
За 2025 год число электронных кошельков в Кыргызстане выросло всего на 1,9% и достигло 7,8 миллиона, а идентифицированных среди них — сразу на 30,2%, до 4,2 миллиона. Сам рынок кошельков почти не растёт. Растёт та его часть, где учреждение знает, кому кошелёк принадлежит. Банков при этом 21 на всю страну. МБанк запустил удалённую идентификацию по скану паспорта и видеоселфи ещё в ноябре 2021 года — регистрацию банк обещал быстрее минуты.
Обратная сторона скорости видна в уголовной статистике. За январь–июль 2026 года в республике зарегистрировано 8241 мошенничество против 5274 годом раньше — рост в 1,6 раза. Остальная имущественная преступность в это время падала: кражи на 24,8%, грабежи на 14,1%, разбои в 1,4 раза. Среди преступлений против собственности растёт только мошенничество — рост всей этой группы на 13,4% Нацстатком объясняет именно им.
Внутри общей массы МВД выделяет банковский и интернет-сегмент. За 2025 год зарегистрировано 3267 фактов мошенничества в банковской сфере и сети Интернет, по ним возбуждено 1547 уголовных дел; раскрыты 834, уровень раскрываемости — 53,9%. Замминистра внутренних дел Нурбек Абдиев на том же заседании профильного комитета назвал ещё одну цифру: 226 случаев за год, когда граждане сами передали мошенникам свои SIM-карты и банковские карты. Дропперство попало и в общую статистику: среди преступлений против пожилых людей за семь месяцев 2026 года 7,8% составила «умышленная передача или продажа третьим лицам электронных средств платежа, кошелька виртуального актива и SIM-карты».
Судебная перспектива у этих дел скромная. По собственному учёту Генеральной прокуратуры, из 1376 уголовных дел в суд направлены 396, 301 дело прекращено, 441 приостановлено из-за неустановленного обвиняемого. Сколько денег вернулось владельцам, не знает и парламент: в решении профильного комитета записано, что «отсутствует полная и прозрачная информация о показателях возврата похищенных средств».
Схемы целятся именно в удалённые каналы. В Бишкеке мошенник убедил женщину включить трансляцию экрана смартфона и оформил на неё онлайн-кредит на 350 тысяч сомов; его нашли и арестовали в ноябре 2024-го, попутно выяснив, что он открывал карты на имена знакомых. Вдове офицера ГКНБ позвонили клонированным голосом её бывшего декана — потеря составила около 1,2 миллиона сомов. Государство ответило механизмом самозапрета на кредиты через «Тундук»: с запуска 1 ноября 2025 года к концу того же года им воспользовались более 153 тысяч человек — за два месяца. В том же отчёте Нацбанк назвал срок обязательного внедрения антифрод-систем при удалённом банковском обслуживании: до 1 марта 2026 года. Там же перечислены пересмотренные «пороговые суммы и минимальные сроки периода охлаждения» по кредитам через удалённые каналы: 4 часа для сумм от 50 001 до 100 000 сомов, 12 часов — свыше 100 000.
В сводках МВД и местных СМИ синтетика пока фигурирует в социнженерии — от фейковых видеообращений первых лиц до клона голоса из кейса выше; описаний успешного обхода банковской видеоидентификации дипфейком среди опубликованных дел мы не встретили. Регулятор потребовал антидипфейк-проверки, не дожидаясь прецедента.
Карта: два контура и один кодекс
Требования к удалённой идентификации в Кыргызстане собираются из пяти актов.
| Акт | Что регулирует | Статус |
|---|---|---|
| Закон от 06.08.2018 № 87 о противодействии финансированию преступной деятельности и отмыванию доходов | Обязанность идентифицировать и верифицировать клиента (ст. 21), хранение данных не менее пяти лет (ст. 22) | Действует, ред. от 23.01.2025 |
| Порядок идентификации и верификации клиентов в удалённом режиме, постановление Правления НБКР от 13.05.2020 № 2020-П-12/27-1-(НПА) | Способы удалённой идентификации для банков, лимиты операций | Действует в редакции с пятью правками, последняя от 25.09.2024 |
| Порядок для МФО, постановление Правления НБКР от 30.09.2020 № 2020-П-33/54-3-(НФКУ) | Отдельный документ для микрофинансовых организаций: видеоидентификацию проводит только сотрудник, лимит выдачи кредита ниже банковского | Действует в редакции от 08.12.2023 |
| Положение о надлежащей проверке клиента с приложением 5 «Порядок цифровой идентификации», ПКМ от 14.11.2025 № 739 | Технологии: госреестр паспортов, автоматическое сопоставление, основания для отказа | Действует с 01.12.2025, ред. ПКМ № 463 от 07.07.2026 |
| Цифровой кодекс от 31.07.2025 № 178 | Государственная система биометрической идентификации (ст. 48), ЕСИ (ст. 49) | Действует |
Прежняя правительственная база — постановление № 606 от 25 декабря 2018 года — признана утратившей силу пунктом 7 ПКМ № 739. Утратил силу и закон «О биометрической регистрации граждан» 2014 года: его отменила статья 2 закона о введении Цифрового кодекса. Ссылка на любой из этих актов в действующей политике банка — маркер того, что политику давно не открывали.
Контур первый: порядок НБКР и лимиты
Порядок НБКР разрешает банкам два способа дистанционного онбординга граждан КР: сверку фото и видеосвязь.
При сверке фото банк получает «фотографию передней и задней (обратной) сторон документа, удостоверяющего личность, и фотографию клиента с документом» (п. 8). Программное обеспечение обязано «как минимум обеспечивать автоматическое сличение фотографии в документе, удостоверяющем личность, и изображения клиента, а также предусматривать защиту от подмены данных» (п. 14).
Видеосвязь требует сеанса «в режиме реального времени без перерывов», с синхронизированным звуком и цветным изображением (п. 23). С редакции от 15 декабря 2021 года банковский порядок допускает вести её «сотрудником банка и/или с использованием информационных систем, технологий, алгоритмов, программного обеспечения» (п. 20). На этом этаже нормы автоматический режим разрешён. Но с декабря 2025 года поверх лёг правительственный порядок, и он человека из процесса не убирает — разбор ниже.
Там же появилось и требование к живости: «алгоритмы идентификации должны учитывать возможность проверки на признак живого человека с исключением подлога видеопотока» (п. 44). Слова «liveness» в документе нет, но описан именно он — причём с прицелом на инъекцию видеопотока, а не только на маску перед камерой.
Всё перечисленное относится к банкам. Микрофинансовые организации Нацбанк вывел в отдельный порядок, и различие между двумя документами не редакционное. Формулы «и/или с использованием информационных систем» там нет: «удаленная идентификация с использованием видеосвязи должна проводиться сотрудником МФО» (п. 20), а сеанс ведёт «сотрудник МФО, прошедший соответствующий инструктаж», который «должен провести интервью с клиентом» (п. 28). Послабления, которое банковский порядок ввёл в 2021 году, у микрофинансовых организаций нет ни на одном этаже нормы: сотрудник в процессе обязателен и по их собственному порядку, и по правительственному. Требований к живости, сравнению «один-к-одному» и сертификации алгоритмов порядок для МФО не содержит: этих слов в его тексте нет. К микрофинансовому сектору они пришли с другой стороны — из правительственного порядка, который распространяется и на банки, и на все три формы МФО.
Лимиты у МФО тоже свои. По видеосвязи выдача кредита ограничена 150 расчётными показателями на операцию и 300 в месяц — те же 15 000 и 30 000 сомов, что у банков. А в перечне операций по сверке фото выдачи кредита нет: там значится «прием заявок на получение кредита (с последующим подписанием кредитного договора в личном присутствии)» — и вот он идёт «без ограничений по суммам». Заявку на любую сумму можно принять дистанционно, деньги по ней уходят после встречи в офисе.
Выбор способа — это выбор лимитов. Приложение 1 к Порядку разводит их жёстко; в сомах суммы даны из расчётного показателя, который постановление Жогорку Кенеша № 1115-III держит на уровне 100 сомов с 2006 года.
| Операция | Сверка фото | Видеосвязь |
|---|---|---|
| Оплата товаров и услуг | 300 РП (30 000 сомов) за операцию, 600 РП в месяц | 2000 РП (200 000 сомов) за операцию, 4000 РП в месяц |
| Переводы между физлицами | 150 РП (15 000 сомов) за операцию, 300 РП в месяц | 1000 РП (100 000 сомов) за операцию, 2000 РП в месяц |
| Получение наличных | 150 РП за операцию, 300 РП в месяц | 1000 РП за операцию, 2000 РП в месяц |
| Получение кредита | — | 150 РП (15 000 сомов) за операцию, 300 РП в месяц |
| Максимальный баланс кошелька или счёта | 300 РП (30 000 сомов) | 2000 РП (200 000 сомов) |
Разница в балансе — почти семикратная. Экономика дистанционного продукта упирается в качество идентификации напрямую: клиент, прошедший только сверку фото, для банка кратно «меньше» клиента, прошедшего видеоидентификацию.
Для предпринимателей планка выше. Редакция от 28 февраля 2024 года ввела главу 4-1: удалённая идентификация ИП «через государственные информационные системы приравнивается к идентификации и верификации по видеосвязи», а максимальный баланс — 10 000 РП (1 миллион сомов) для кошелька и 80 000 РП (8 миллионов сомов) для ограниченного счёта.
Вендор при этом давно перестал быть внутренним делом банка. Уведомлять НБКР «с полным описанием программного обеспечения и методами удалённой идентификации» банк обязан с редакции 2021 года (п. 5-1); редакция 2024-го добавила к уведомлению утверждённый советом директоров внутренний документ по анализу рисков ФТД/ЛПД.
Контур второй: порядок Кабмина, дипфейки и сертификация liveness
С 1 декабря 2025 года поверх банковского порядка лёг правительственный. Приложение 5 к Положению о надлежащей проверке клиента распространяется шире банков — на МФО, платёжные организации, операторов электронных денег, поставщиков услуг виртуальных активов и профучастников рынка ценных бумаг (п. 2).
Процесс описан пошагово (п. 11): клиент передаёт ПИН, серию и номер паспорта, фото или видео, фото паспорта, телефон и почту; платформа запрашивает данные из Государственного реестра национальных паспортов; дальше — «автоматическое (без участия человеческого фактора) сопоставление фотографии, размещённой в паспорте, с фотографией и (или) видеозаписью клиента», полученной в реальном времени, и с фотографией из госсервисов. Отдельным шагом идёт такое же автоматическое сопоставление ФИО и даты рождения с санкционными перечнями. Затем ответственный сотрудник устанавливает сеанс видеоконференцсвязи и проверяет принадлежность сведений клиенту (п. 12); при совпадении данных клиент считается идентифицированным (п. 13).
Пункт 12 стоит прочитать внимательно, потому что он расходится с банковским порядком. Оговорки «при необходимости» в нём нет. В соседней главе, про иностранных граждан, она есть: там уполномоченный сотрудник проводит «при необходимости и/или наличии сомнений дополнительный сеанс видеоконференцсвязи» (п. 19). Различие между безусловной и факультативной видеосвязью законодатель сделал сознательно, и для граждан Кыргызстана выбрал безусловную. Сам правительственный порядок объявляет себя нижней границей: дополнительные требования Нацбанка «не могут смягчать или отменять базовые стандарты надлежащей проверки клиента, установленные настоящим Порядком» (п. 4). Разрешение вести видеоидентификацию силами одного программного обеспечения записано в порядке 2021 года, требование сеанса с ответственным сотрудником — в порядке 2025-го. Как эти нормы соотносятся в конкретной схеме онбординга, финансовое учреждение выясняет с Нацбанком. Из двух текстов вывод о полностью безлюдной процедуре не следует.
Июльское постановление № 463 добавило в этот порядок зубы. Пункт 8 перечисляет случаи, когда идентификация «не осуществляется и не завершается», и среди оснований:
если алгоритмы несанкционированной подмены идентификационных данных (Anti-Spoofing) фиксируют среднюю или высокую вероятность использования средств подделки, монтажа, эмуляторов камеры или искусственного интеллекта (Deepfake)
Рядом — отказ «при обнаружении использования клиентом программного или аппаратного обеспечения, предназначенного для сокрытия или подмены реального сетевого адреса (VPN, proxy-серверы, сеть Tor), либо выявления признаков сеанса удалённого управления устройством клиента (RDP, TeamViewer, AnyDesk и аналоги)» и при совпадении Device ID, IMEI или MAC-адреса с устройствами, которыми уже пользовались другие клиенты этого учреждения. Схему с трансляцией экрана — ту самую, по которой оформили кредит на бишкекчанку, — регулятор закрыл дословно: сеанс удалённого управления теперь основание прервать процесс. Идентификация недоступна и клиентам младше 16 лет (п. 8).
К платформе тоже есть требования (пп. 26–28): метод «один-к-одному» — сопоставление живого изображения с паспортом и госсистемами; размещение «на серверах на территории Кыргызской Республики»; взаимное шифрование; использование только фото и видео, созданных в реальном времени. И требование, которое переводит выбор вендора из маркетинга в комплаенс: «алгоритмы проверки живости (liveness check) должны быть сертифицированы на соответствие международным стандартам защиты от атак на биометрическое предъявление (например, ISO/IEC 30107-3 или эквивалент)» (п. 28).
Постановление № 463 вступило в силу целиком, списка отсрочек в нём нет. Требование о сертификации действует уже сейчас.
Цифровой кодекс: только «один к одному»
Статья 48 Цифрового кодекса задаёт рамку для государственной биометрии: в Государственной системе биометрической идентификации обрабатываются изображение лица, отпечатки пальцев и подпись, а «обработка биометрических данных физических лиц в целях цифровой идентификации путём их сравнения со всеми имеющимися в базах данных биометрическими данными запрещается». Разрешена только аутентификация — сравнение человека с его собственным эталоном.
Статья 49 закрепляет Единую систему идентификации: её сервисом цифровой аутентификации могут пользоваться и юридические лица, в том числе с опорой на записи государственной биометрической системы. Банковские нормативы называют этот слой «государственными электронными сервисами» — по имени ни ЕСИ, ни «Тундук» в порядке идентификации не упоминаются.
И правительственный порядок (п. 26), и кодекс сходятся на схеме 1:1. Сличение «живого» лица с конкретным паспортом и конкретной записью госреестра — легальный контур. Поиск клиента по всей биометрической базе государства в задачу онбординга не входит и для госсистемы прямо запрещён.
Цена нарушения
Нарушение требований надлежащей проверки клиента — административный состав. Статья 355 Кодекса о правонарушениях даёт штраф 100 расчётных показателей для физических лиц и 550 для юридических (10 000 и 55 000 сомов), за нарушение хранения сведений — 140 и 590 РП соответственно.
Суммы выглядят скромно, но это нижний этаж ответственности. Верхний — статья 86 закона «О банках и банковской деятельности»: НБКР вправе вынести предписание, оштрафовать банк на сумму до десяти процентов от норматива минимального уставного капитала, оштрафовать должностное лицо на сумму до его среднего годового вознаграждения, ввести специальный режим и в пределе отозвать лицензию. Для микрофинансовых организаций и других поднадзорных Нацбанку юридических лиц та же статья задаёт другую базу расчёта: штраф «не более десяти процентов от балансовой стоимости активов». Для должностного лица штраф в годовой доход ощутимее любого административного протокола.
Чего нормы не требуют
Нормы не называют конкретную технологию liveness: пассивная проверка по одному кадру, активная с командами, гибрид — на выбор учреждения, лишь бы алгоритм был сертифицирован по ISO/IEC 30107-3 или эквиваленту и отсекал перечисленные атаки. Численный порог сходства лиц регулятор тоже не задаёт — по порядку НБКР «допустимый уровень точности используемых алгоритмов… определяется банком в соответствии с возможными рисками» (п. 46). Точность при этом остаётся процессной обязанностью: пороги рисков и допустимый уровень точности утверждает совет директоров (п. 47), а само ПО банк проверяет «с периодичностью не менее одного раза в полгода» на поддержание этого уровня (п. 48). Правительственный порядок добавил второй срок и внешнего проверяющего: платформа цифровой идентификации проверяется «с периодичностью не менее одного раза в год», а результаты оценки «должны быть подтверждены в рамках периодичного внешнего аудита информационных систем финансового учреждения» (прил. 5, п. 30). Периодичность разная, проверяющий тоже: в одном случае это внутренняя процедура банка, в другом — внешний аудит информационных систем. Доступ к Государственному реестру паспортов даёт государство в порядке, определяемом для госсервисов, и никакой вендор этот доступ «продать» не может.
ISO как организация сертификатов не выдаёт: соответствие ISO/IEC 30107-3 подтверждают испытания в аккредитованных лабораториях. Запрашивая у вендора «сертификат по 30107-3», банк на деле спрашивает протокол испытаний. На страницах Biometric.Vision опубликованы стандарт ISO 30107-3 в перечне соответствия, сертификат ISO 27001 № 760281 и результаты внутреннего тестирования атак — протоколы независимой лаборатории по 30107-3 там не выложены, и этот вопрос стоит задать нам на демо прямо.
Как требования закрывает Biometric.Vision
| Норма | Требование | Решение |
|---|---|---|
| Прил. 5, п. 28; Порядок НБКР, п. 44 | Проверка живости с защитой от подлога видеопотока | Liveness Core: пассивный режим за ~1 секунду с заявленной точностью 99,1%, активный режим с командами «повернуть голову, моргнуть, улыбнуться» для строгих сценариев. На стороне документов — сертификат соответствия ISO/IEC 30107-3:2023 № RSBV-2504-8642; достаточность документа для выполнения требования пункта 28 оценивает регулятор, а не поставщик |
| Прил. 5, п. 8, подпункт 3³ | Отсечение дипфейков, монтажа, эмуляторов камеры | Детекция четырёх классов атак, включая генеративные дипфейки и инъекции видеопотока через виртуальные веб-камеры; заявленное отражение 99,9% атак — по результатам внутреннего тестирования на 10 000+ атак |
| Прил. 5, пп. 11, 26 | Автоматическое сопоставление лица с паспортом «один-к-одному» | Face Match: сверка селфи с фото в документе за время до секунды, настраиваемый порог сходства |
| Порядок НБКР, п. 8; прил. 5, п. 11 | Фото документа, извлечение и проверка данных | Распознавание документов: 433+ типа документов, проверка MRZ и признаков ретуши |
| Прил. 5, п. 11 пп. 8 | Автоматический скрининг по санкционным перечням | AML-скрининг в том же запросе, что и верификация личности |
| Прил. 5, п. 27 | Серверы на территории КР, данные не покидают периметр | Развёртывание on-premise в контуре учреждения — данные пользователей не уходят вендору |
Кейс с оформлением кредита на «спящего» клиента у нас закрыт отдельной функцией: нейросеть определяет закрытые глаза, третьих лиц в кадре и признаки принуждения. У неё есть регуляторная изнанка, о которой стоит знать до внедрения. Статья 197 Цифрового кодекса обязывает пользователя системы искусственного интеллекта, распознающей эмоции или классифицирующей человека по биометрическим признакам, информировать клиента о её применении. Под это правило попадают и определение признаков принуждения, и определение пола и возраста. Закрывается оно текстом в согласии на обработку данных и страницей на сайте учреждения, но появиться этот текст должен раньше, чем функция.
Соседний рынок прошёл этот путь на несколько месяцев раньше: казахстанский регулятор в 2026 году ввёл сопоставимые правила биометрической аутентификации, и логика требований совпадает вплоть до пунктов про эмуляторы и подмену камеры. Как устроена сама процедура проверки клиента — в разборе KYC-идентификации.
Если ваш банк, МФО или платёжная организация сейчас сверяет процессы с ПКМ № 463 — запишитесь на демонстрацию: пройдём по пунктам 8, 26–28 приложения 5 на вашем реальном сценарии онбординга и покажем, где именно проходит проверку каждая атака из перечня регулятора.
Материал носит информационный характер, не заменяет юридическую консультацию и описывает состояние норм на 5 сентября 2026 года. Правительственную базу принимали в ноябре 2025-го, меняли в феврале и ужесточали в июле 2026-го, а в сентябре Нацбанк вынес на обсуждение новый проект — перед решением сверяйте действующие редакции в Централизованном банке данных правовой информации Минюста.
Частые вопросы
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.