Закон о ПОД/ФТ РК: структура требований и обязанности бизнеса
Практический навигатор по Закону РК № 191-IV: кто относится к СФМ, когда проводить надлежащую проверку и какие доказательства хранить.

Самая дорогая ошибка при чтении закона о ПОД/ФТ — начать со списка подозрительных операций. К этому моменту система уже должна знать, является ли организация субъектом финансового мониторинга, кто её клиент и бенефициарный собственник, какой риск присвоен отношениям и какое событие требует обновить досье. Без этой основы мониторинг выдаёт много сигналов, но организация не может объяснить, почему один был закрыт, а другой направлен в уполномоченный орган.
Основной акт — Закон Республики Казахстан № 191-IV о противодействии легализации доходов, финансированию терроризма и финансированию распространения оружия массового уничтожения. В 2026 году его нельзя читать как статичный чек-лист: конкретные процедуры зависят от категории СФМ, подзаконных требований к правилам внутреннего контроля и актуальной редакции норм.
Коротко
Сначала организация устанавливает, относится ли она к одной из категорий СФМ по статье 3.
Надлежащая проверка — это не только копия удостоверения: она включает идентификацию, проверку сведений, установление бенефициарного собственника, цель отношений и мониторинг.
Проверка обычно проводится до установления деловых отношений, но закон предусматривает специальные случаи и исключения.
Скрининг по санкциям и PEP — часть контроля, а не замена риск-профиля и анализа операций.
Аудит должен восстанавливать не только результат, но и данные, правила и ответственного, на которых он основан.
Первый вопрос — является ли организация СФМ
Статья 3 перечисляет субъектов финансового мониторинга. В перечень входят, в частности, банки и организации, осуществляющие отдельные банковские операции, страховой и фондовый сектор, микрофинансовые и платёжные организации, отдельные профессиональные участники, нотариусы, адвокаты в установленных случаях, бухгалтерские и юридические организации при определённых операциях, операторы цифровых активов и другие категории.
В актуальной редакции Закона перечень дополнен новыми участниками цифрового финансового рынка. Поэтому сходство бизнес-модели с «финтехом» само по себе ничего не решает: применимость определяется фактической деятельностью, лицензией и точным подпунктом статьи 3.
Если организация не является СФМ, из этого не следует, что ей не нужны KYC и антифрод. Они могут требоваться отраслевыми нормами, договором, управлением риском или защитой персональных данных. Но нельзя представлять добровольный контроль как исполнение всех обязанностей СФМ.
Закон образует не список, а цикл контроля
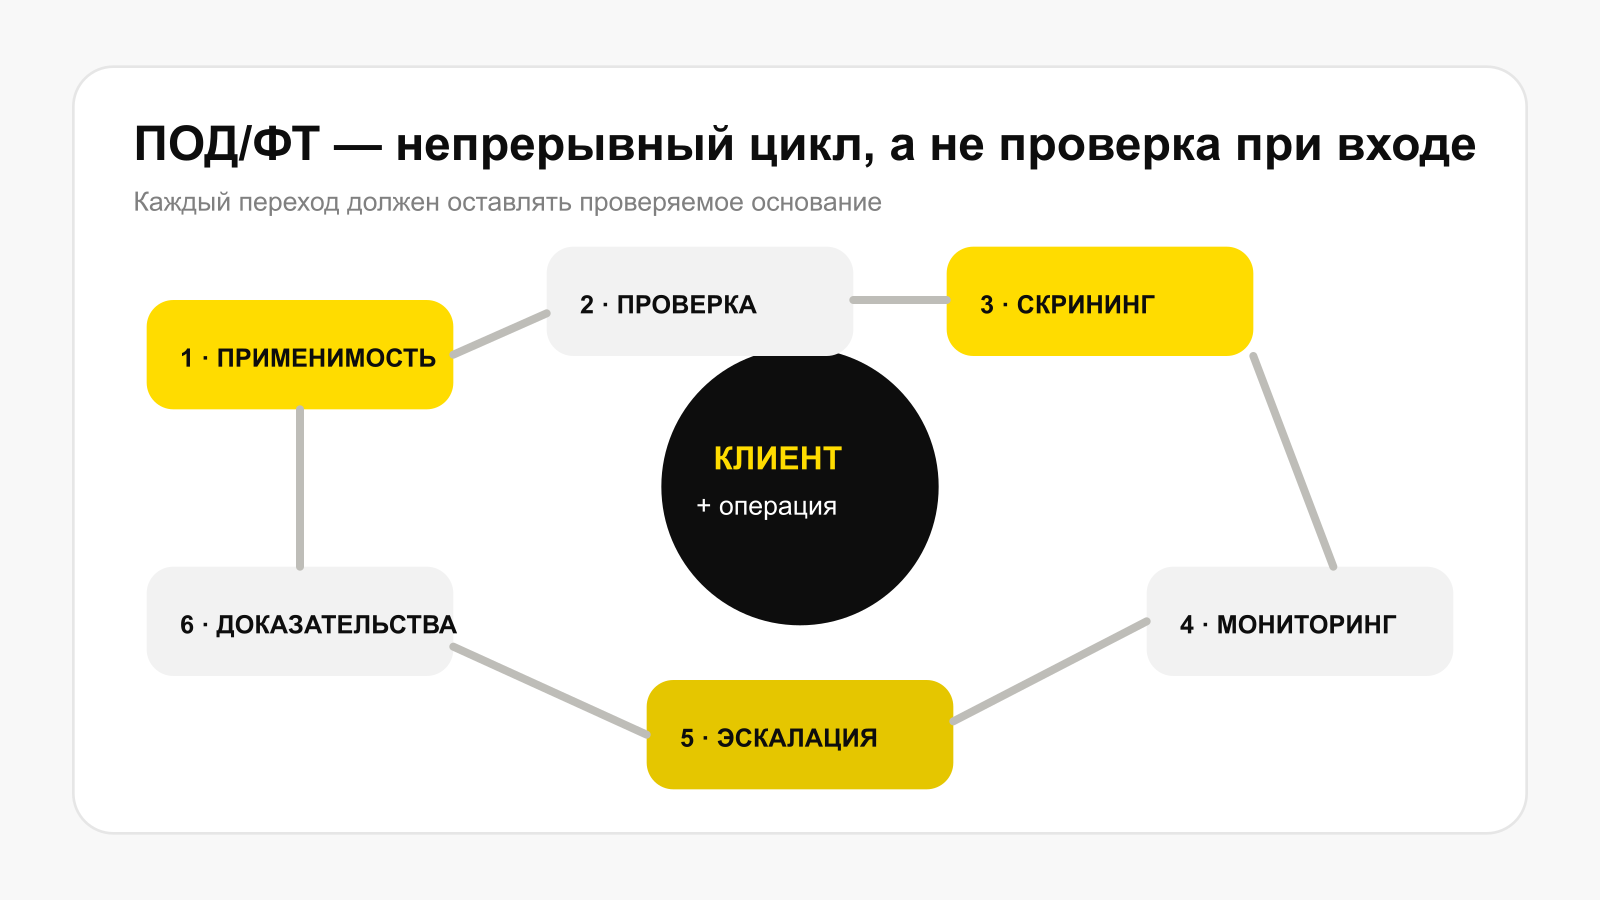
1. Классифицировать отношения и риск
До выбора процедуры нужно установить тип клиента, продукт, канал, географию, характер операции и факторы повышенного риска. Один и тот же документ может быть достаточен для получения базовых сведений, но недостаточен при сложной структуре владения или удалённом высокорисковом сценарии.
2. Провести надлежащую проверку
Статья 5 требует принимать меры в отношении клиента, его представителя и бенефициарного собственника. В состав входят фиксация необходимых сведений, проверка достоверности, выяснение предполагаемой цели и характера деловых отношений, а также постоянная проверка операций и актуальности информации.
По общему правилу ключевые меры выполняются до установления деловых отношений. Специальные режимы нужно проверять по действующей редакции статьи и профильным правилам конкретного вида СФМ, а не переносить исключение из одной отрасли в другую.
3. Выполнить целевые проверки
Сюда входят проверка по перечням, связанным с финансированием терроризма и распространения оружия массового уничтожения, санкционные и PEP-проверки, а также разрешение совпадений. Совпадение имени — кандидат, а не готовое решение: нужны дата рождения, гражданство, идентификатор, источник списка и документированный вывод.
AML Screening Biometric.Vision проверяет физических и юридических лиц по заявленным санкционным, PEP и другим спискам, поддерживает повторный мониторинг и журналирует результат. Продукт помогает автоматизировать поиск и пересмотр, но не определяет применимость закона и не заменяет решение ответственного сотрудника.
4. Мониторить операции и изменения клиента
Контроль продолжается после онбординга. Значимыми событиями могут быть изменение владельцев, директора, продукта, географии, профиля операций или появление нового списка. Поэтому «KYC пройден» не должен быть вечным статусом. Нужны дата следующего пересмотра и триггеры вне календаря.
5. Эскалировать и сообщать
Если операция отвечает установленным критериям либо выглядит подозрительной по совокупности обстоятельств, система передаёт кейс уполномоченной роли. Решение о направлении сведений должно следовать закону и правилам СФМ; технический риск-скор не является сообщением в АФМ.
6. Сохранить доказательства и обновить ПВК
Статья 11 связывает обязанности СФМ с правилами внутреннего контроля. Процесс должен быть описан, назначены ответственные, определены обучение, оценка рисков, мониторинг и хранение. Если реальная система работает иначе, красивый документ не закрывает разрыв.
Три слоя, которые часто смешивают
Слой | Что устанавливает | Типичная ошибка |
|---|---|---|
Закон № 191-IV | Базовые субъекты, обязанности и полномочия | Искать в нём все технические поля API |
Отраслевые требования и ПВК | Процедуру для конкретной категории СФМ | Копировать правила банка в нефинансовый сектор |
Информационная система | Исполнение, маршрутизацию и доказательства | Считать настройку поставщика юридическим решением |
Юридическая норма отвечает «что обязательно», внутреннее правило — «кто и когда решает», техническая система — «как событие исполнено и доказано». Экспертный процесс не подменяет один слой другим.
Как должно выглядеть доказательство проверки
Для одного решения недостаточно строки AML: pass. Воспроизводимая карточка содержит:
идентификатор клиента и версию собранных сведений;
источник и время проверки личности или регистрации компании;
установленного бенефициарного собственника и цепочку владения или контроля;
присвоенные факторы риска и версию методики;
перечни и дату обновления источников скрининга;
кандидаты совпадений, признаки разрешения и итог;
операции или изменения, вызвавшие повторную проверку;
решение, ответственную роль и основание эскалации;
срок следующего пересмотра и политику хранения.
Это рекомендуемая структура evidence trail, а не единая форма из закона. Её задача — позволить второму специалисту повторить логику без догадок.
Где биометрия помогает, а где нет
Биометрическая проверка усиливает связь между документом и человеком в дистанционном канале: liveness снижает риск предъявления фотографии или записи, Face Match сравнивает лицо с эталонным портретом. Но биометрия не раскрывает владельцев компании, не определяет источник средств и не разрешает санкционное совпадение.
В едином потоке Orchestrator Biometric.Vision может связать проверку документа, лица, живости и AML Screening. Финальное правило должно сохранять независимые результаты: identity_verified, ubo_resolved, screening_reviewed, risk_approved. Один зелёный статус для всего KYC скрывает причину допуска.
Практический старт — сопоставить каждый используемый контроль с конкретной обязанностью и владельцем. Если у шага нет основания, результата или ответственного, это либо лишний сбор данных, либо недостающий контроль. Именно такая карта превращает Закон № 191-IV из общего текста в управляемую систему ПОД/ФТ.
Источники
Закон РК № 191-IV о ПОД/ФТ/ФРОМУ, актуальная редакция.
Готовы усилить проверку клиентов?
500 проверок бесплатно каждый месяц · без карты · без контракта · без звонка от менеджера.