Утечка персональных данных: что делать компании в Казахстане
Что делать компании при утечке персональных данных в Казахстане: обязанности по закону, ответственность, технические меры DLP и MFA, чек-лист профилактики.

Дата проверки: 18 октября 2026 года.
Об утечке данных в Казахстане государственный оперативный центр кибербезопасности обязан сообщить уполномоченному органу в течение 3 часов с момента обнаружения — быстрее, чем многие компании узнают о проблеме сами. Вы руководитель или ответственный за обработку персональных данных в казахстанской компании. Вы получили сигнал, что база клиентов оказалась в открытом доступе. Что вы обязаны сделать по закону РК, где границы вашей ответственности и какие меры снижают риск — разберем по шагам.
Что такое утечка персональных данных и в чем разница с разглашением и распространением
Нарушение безопасности персональных данных включает незаконное распространение, изменение, уничтожение, удаление, несанкционированный доступ Закон РК «О персональных данных и их защите». Под утечкой в статье понимаем событие, при котором персональные данные попали к посторонним. Разглашение — действие по передаче данных лицу, у которого нет законных оснований их видеть. Распространение — сообщение данных неопределенному кругу лиц, например публикация в открытом доступе. Отдельного термина «утечка» закон не выделяет, поэтому дальше утечкой называем любой случай, когда персональные данные оказались доступны тем, кому не предназначались.
Что относить к персональным данным, определяет Закон РК №94-V. Изменения 2026 года разобраны в статье о цифровом кодексе. Российский 152-ФЗ в Казахстане не действует, здесь применяется Закон №94-V и подзаконные акты. Для законной обработки нужно согласие субъекта; подробнее об этом в статье о согласии на обработку.
Какие персональные данные нельзя разглашать и кому можно передавать
По общему правилу без согласия субъекта распространять любые персональные данные нельзя. Сбор и обработка требуют согласия субъекта или его законного представителя, но закон предусматривает исключения Закон РК «О персональных данных и их защите». Цели обработки должны быть конкретными и заранее определенными, а также законными. Обрабатывать избыточные данные запрещено. Также по общему правилу запрещен сбор и обработка бумажных копий документов, удостоверяющих личность. Исключения возникают при отсутствии интеграции с цифровыми объектами госорганов, невозможности идентификации технологическими средствами и в иных случаях, предусмотренных законами РК.
Передавать данные третьим лицам можно по общему правилу с согласия субъекта и только для заранее определенных целей. Если вы передали базу клиентов подрядчику без согласия на такую передачу — это нарушение. Разглашение возникает, когда данные получает лицо без права доступа, даже без публичной публикации. О целях обработки и согласии подробнее в статье о согласии на обработку персональных данных в РК.
Что делать компании при утечке: пошаговый порядок
Условный пример: казахстанская МФО обнаруживает базу клиентов с ФИО, ИИН и номерами телефонов на стороннем сайте. Вход кейса — публикация данных вне контура компании. Дальше — действия.
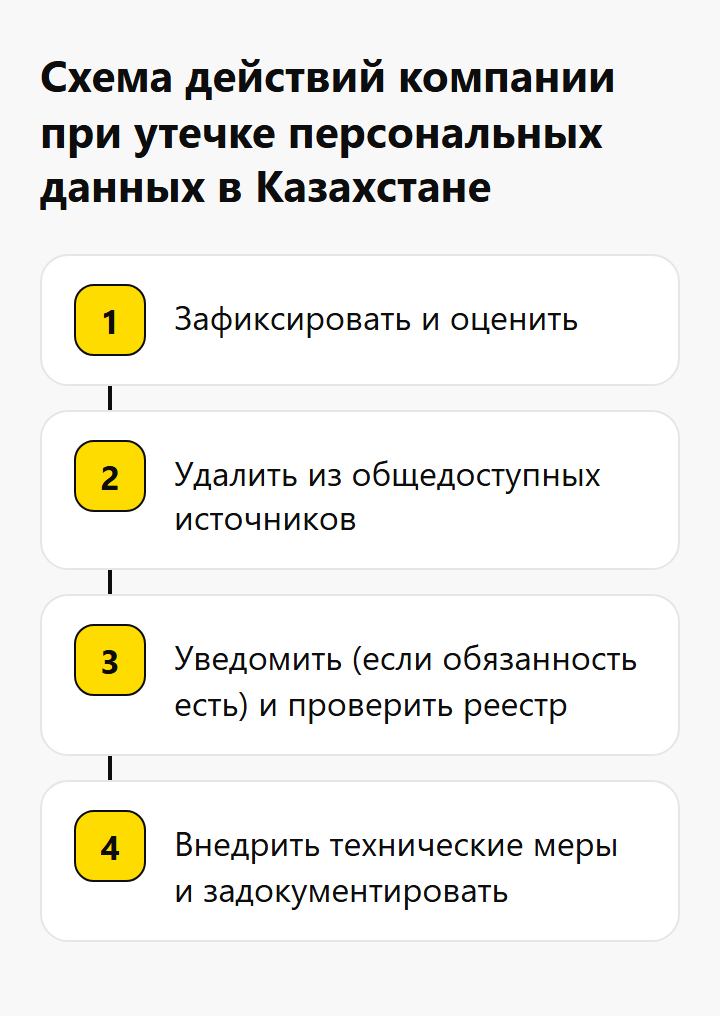
Зафиксируйте и оцените инцидент. Сохраните ссылку на ресурс, где опубликованы данные, сделайте скриншоты, запишите время обнаружения. Определите, какие именно данные попали наружу и кто их владелец. Это понадобится для внутреннего разбора и возможной проверки.
Если получено требование субъекта, его законного представителя или решение суда либо уполномоченного госоргана, удалите данные из общедоступных источников в течение одного рабочего дня. Норма требует исключить данные из таких источников за один рабочий день Закон РК «О персональных данных и их защите». На практике компании лучше начать удаление сразу после обнаружения, чтобы снизить вред. Если база размещена на внешнем сайте, вы требуете удаления и оплачиваете связанные с этим затраты, если компания выступает собственником, оператором или третьим лицом, на которое возложены расходы.
Проверьте реестр нарушений. В реестр нарушений безопасности персональных данных включаются персональные данные, безопасность которых нарушена. Проверьте, включены ли затронутые данные в этот реестр, и используйте запись при внутреннем разборе. Уведомление за 3 часа в приведенных нормах возложено на госцентры — государственный оперативный центр кибербезопасности и центр обеспечения кибербезопасности обязаны оповестить уполномоченный орган в течение 3 часов с момента обнаружения. Уполномоченный орган обрабатывает данные о нарушении и информирует субъектов через личный кабинет на egov. Собственные обязанности компании по уведомлению проверьте с юристом.
Внедрите технические меры и задокументируйте их. Какие именно — в разделе про технические меры. Выход кейса: ссылка удалена, инцидент задокументирован, запись в реестре проверена, технические меры зафиксированы в регламенте.
Что может пойти не так
Компания ждет уведомления от регулятора и оставляет данные в открытом доступе дольше рабочего дня после получения требования — это нарушение срока удаления. Или наоборот, пытается сама уведомить уполномоченный орган за 3 часа, хотя такой прямой обязанности в приведенных нормах нет. Еще одна ошибка — не сохранить доказательства: потом сложно подтвердить, какой объем данных утек и какие меры приняты. Также забывают, что расходы на удаление может нести компания, и не закладывают этот шаг в регламент реагирования.
Ответственность за разглашение и распространение: что грозит компании
В законе предусмотрен реестр нарушений безопасности персональных данных. В него включаются персональные данные, безопасность которых нарушена, а не список компаний-нарушителей. Наличие такой записи — уже негативное последствие для компании, чьи данные попали в реестр. Расходы на удаление из общедоступных источников несет собственник или оператор, поэтому инцидент всегда имеет финансовую цену.
Ответственность может быть административной или уголовной. В ряде случаев возможна и гражданская ответственность. Точные размеры штрафов и наказаний требуют проверки юристом; в статье приведены только общие нормы.
Материал информационный и не заменяет консультацию юриста.
Технические меры защиты: DLP, многофакторная аутентификация, журналирование
Защита персональных данных — это комплекс правовых, организационных и технических мер. Единые требования обязательны для государственных органов, квазигосударственного сектора, владельцев интегрируемых систем и критически важных объектов. Если ваша компания не входит в этот перечень, требования остаются ориентиром, но внедрять их выгодно.
Единые требования определяют DLP как средство защиты информации от утечек электронных ресурсов ограниченного доступа. Многофакторная аутентификация — проверка подлинности при помощи комбинации различных параметров. Журналирование событий — запись информации о программных или аппаратных событиях объекта информатизации в журнал регистрации событий. Конкретные технические каналы утечки здесь не перечисляем, но DLP и журналирование закрывают задачи предотвращения и обнаружения таких каналов.
Как снизить риск утечки — чек-лист и отказ от бумажных копий
Чек-лист профилактики для казахстанской компании:
Собирайте только данные для конкретных, заранее определенных целей. Запрашивая лишнее, вы создаете риск и нарушаете запрет на избыточные данные.
По общему правилу откажитесь от бумажных копий документов, удостоверяющих личность. Исключения — там, где нет цифровой интеграции или иных способов идентификации.
Если обработка не требуется по законодательству, при отзыве согласия прекратите ее в течение 15 рабочих дней либо дайте мотивированный отказ.
Рассмотрите распознавание документа без бумажной копии.
Платформа biometric.vision/ru/kazakhstan распознает удостоверение личности РК и паспорт, сверяет селфи с фото в документе, не требует бумажных копий и собирает только необходимые данные. Журнал проверок фиксирует решения компании. Платформа не гарантирует соответствие закону и не дает юридическое заключение; решение об обработке и мерах принимает компания.
Исключение из общедоступных источников выполняется по требованию или решению в течение одного рабочего дня. После отзыва согласия обработка прекращается, если нет законных оснований продолжать. Закон не дает перечня «общедоступных персональных данных», но есть общедоступные источники, из которых данные должны быть исключены по требованию.
Короткие ответы на частые вопросы
Что такое утечка данных? Событие, при котором персональные данные стали доступны посторонним из-за нарушения безопасности.
Что считается разглашением? Незаконная передача данных лицу, у которого нет права их видеть.
Какие персональные данные нельзя разглашать? Любые персональные данные без согласия субъекта. Также запрещены избыточные данные и по общему правилу бумажные копии документов.
Что делать, если взломали базу? Зафиксировать инцидент, удалить данные из общедоступных источников при наличии требования или решения, проверить реестр, внедрить технические меры и задокументировать их.
Какая ответственность грозит за распространение? Виды ответственности определяет юрист по обстоятельствам; точные санкции проверяет юрист.
Чем отличается 152-ФЗ? Это российский закон. В Казахстане действует Закон РК №94-V.
Кто имеет право обрабатывать персональные данные? Лица с согласием субъекта или в иных законных целях.
Что такое удаление персональных данных? Исключение из общедоступных источников по требованию или решению и прекращение обработки после отзыва согласия при отсутствии законных оснований.
Готовы усилить проверку клиентов?
500 проверок в месяц бесплатно целый год · без карты · без контракта · без звонка от менеджера.