Персональные данные в Кыргызстане: закон, согласие и реестр
Как в Кыргызстане обрабатывать персональные данные по Цифровому кодексу: основания, согласие, реестр держателей, подрядчики и трансграничная передача.

Дата проверки: 29 октября 2026 года.
Кыргызстан обновил правовой режим информации персонального характера. Цифровой кодекс определяет, какие сведения считаются персональными данными, кто получает роли владельца и обработчика и по каким основаниям можно обрабатывать информацию о гражданах.
Информация персонального характера — любые сведения о физическом лице, которое идентифицируется по ним либо с помощью иной доступной владельцу информации. Достоверность этих сведений значения не имеет. Когда такая информация зафиксирована в цифровой форме, она становится персональными данными — цифровыми данными, вокруг которых строится основной массив обязанностей¹. Кодекс предусматривает особенности и для нецифровой информации персонального характера.
Какой закон о персональных данных действует в Кыргызстане
Ранее регистрация держателей (обладателей) массивов персональных данных велась согласно Закону КР «Об информации персонального характера» и постановлению КМ КР № 638 от 18.11.2022 г. С 5 февраля 2026 года применяется Цифровой кодекс КР от 31 июля 2025 года № 178, и регистрация по прежним правилам прекращена². Закон КР «Об информации персонального характера» от 14 апреля 2008 года № 58 утратил силу.
Таблица ниже показывает, что изменилось на уровне ролей и реестра. До полного приведения законодательства в соответствие с Кодексом прежние нормативные правовые акты применяются в части, не противоречащей Цифровому кодексу.
Критерий | Прежний режим (до 2026) | Действующий режим (с 2026) |
|---|---|---|
Основной акт | Закон «Об информации персонального характера» № 58 (утратил силу) | Цифровой кодекс КР от 31 июля 2025 г. № 178 |
Роли и термины | Держатель (обладатель) массива персональных данных | Владелец (определяет цели и способы) и обработчик (обрабатывает по поручению) |
Обязательная регистрация | Реестр держателей персональных данных, подача уведомлений | Прежний реестр прекращен; сведения, сформированные до остановки регистрации, сохраняются в открытом доступе и носят информационный характер |
Цифровой кодекс действует для всех, кто обрабатывает персональные данные, кроме личных или семейных дел физического лица (статья 77 Кодекса). Именно он задает роли: владелец решает, зачем и как обрабатывать данные, а обработчик выполняет это по его поручению.
Когда нужно согласие на обработку данных
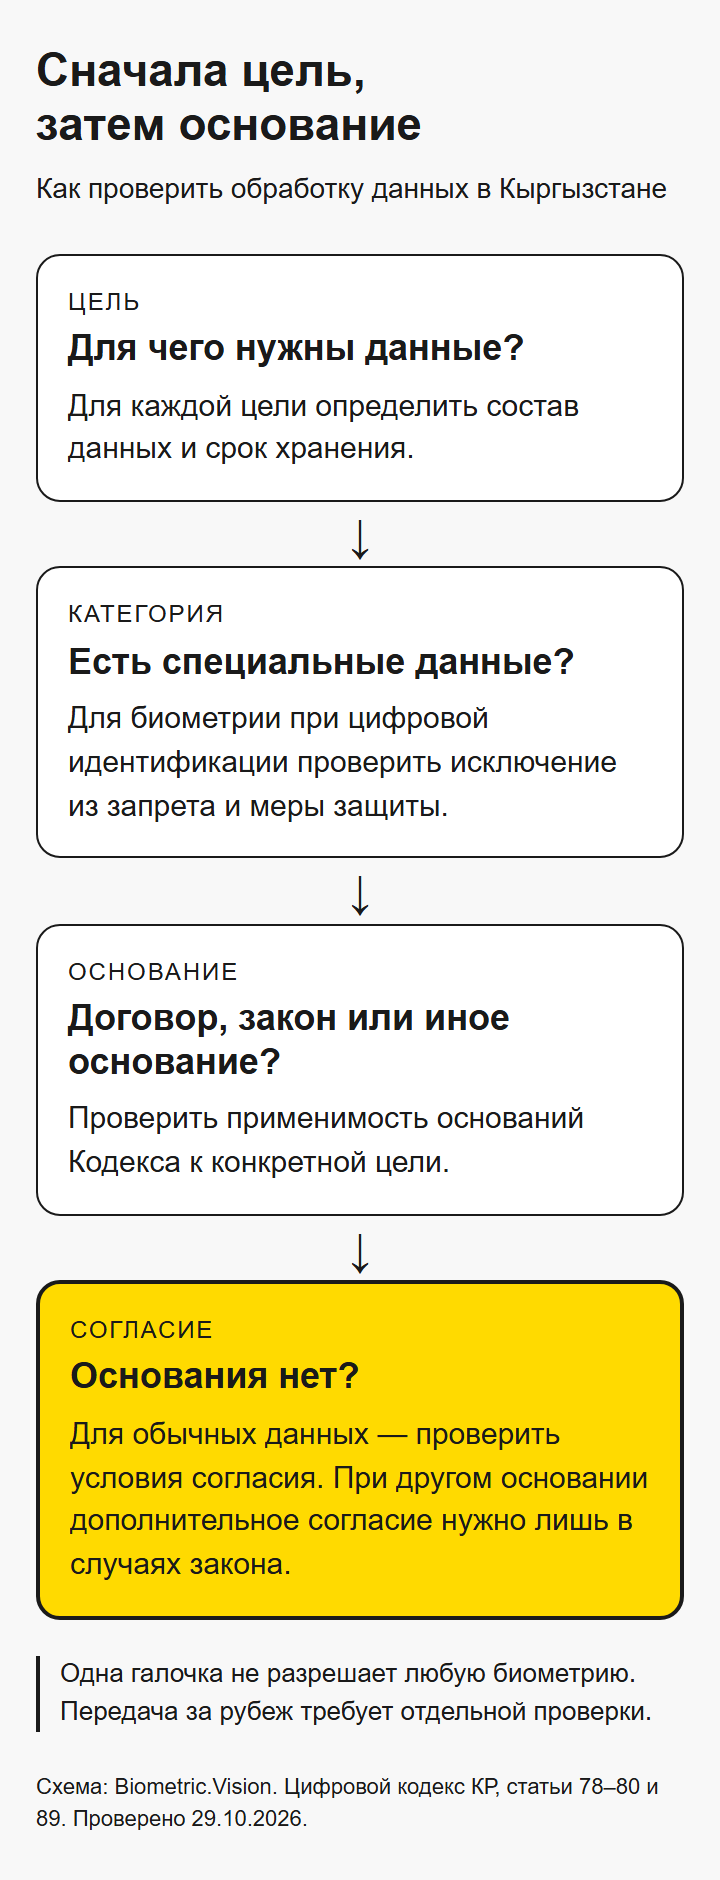
Согласие на обработку персональных данных в КР — не универсальный ключ к любым данным. Кодекс сначала предлагает проверить, есть ли у обработки самостоятельное законное основание. Перечень таких оснований в части 1 статьи 79: исполнение договора с клиентом или преддоговорные меры, обязанность, установленная законами, жизненно важные интересы, публичные задачи и законный интерес при условии, что он не нарушает права граждан. Если подходящее основание уже существует, дополнительное согласие требуется только в случаях, прямо оговоренных законом. Сбор согласия «на всякий случай», когда цель уже покрыта другими основаниями, делает его юридически ничтожным (ч.3 ст.79).
Там, где ни одно из перечисленных оснований не подходит, необходимо согласие. Оно на конкретные цели, добровольное, информированное и сознательное, а его форма дает возможность подтвердить получение (ч.4 ст.79). Организации нужно обеспечить путь отзыва согласия, который не более обременителен, чем путь его предоставления.
Разобранный пример: договор и маркетинг в одном сервисе
Условный сервис продает товары через сайт. При оформлении заказа клиент оставляет имя, телефон, адрес доставки и состав покупки. Цель — выполнить договор купли-продажи. Под эту цель подходит основание «исполнение договора или преддоговорные меры». Согласие здесь не нужно, достаточно информировать клиента перед оформлением.
Теперь сервис хочет отправлять тому же клиенту рекламную рассылку. Такая цель выходит за рамки прямого договора, и основания из пунктов 1–5 части 1 статьи 79 для нее нет. Значит, требуется отдельное согласие на маркетинговую коммуникацию. В интерфейсе заказа это выглядит как два самостоятельных блока: в первом сообщается, что контактные данные нужны для доставки (основание — договор), во втором клиент сам проставляет галочку «Хочу получать новости и специальные предложения». Если галочка лишь подтверждает ознакомление с информацией, ее не следует считать согласием на отдельную цель. Вторая галочка — это согласие, и на практике ее лучше не предзаполнять, чтобы согласие было сознательным и его можно было подтвердить.
Путь проверки: сначала цель → категория данных (обычные или специальные) → поиск подходящего основания в ч.1 ст.79. Если основание найдено, собираем согласие только когда этого прямо требует закон. Если нет — запрашиваем конкретное, информированное, подтверждаемое согласие. Для биометрии, используемой в целях цифровой идентификации, действуют особые запреты и исключения статьи 80 Кодекса — одного согласия недостаточно, нужны законодательно закрепленные меры защиты³.
Что изменилось в реестре держателей данных
Кодекс предусматривает ведение регулятором реестра владельцев записей. Новый реестр фиксирует инциденты, результаты проверок, обязательные для исполнения решения и сведения о привлечении к ответственности (ст.90 ч.4–5 Кодекса). Порядок его ведения определяет уполномоченный регулятор в сфере персональных данных.
Условный пример: салон использует облачную CRM для записи клиентов. Он остается владельцем, разработчик CRM — обработчиком. Роли распределены, а вопрос о внесении в новый реестр решается по актуальным актам регулятора. Актуальный порядок, по которому владельцы вносятся в реестр, уточняйте на сайте уполномоченного органа.
Как организовать обработку и защиту данных
Базовые принципы статьи 78: собирать только те данные, которые действительно нужны под заявленную цель, не хранить их дольше необходимого, поддерживать точность и принимать меры безопасности. Это работает для любого бизнеса, независимо от размера.
Защита персональных данных закладывается на этапе проектирования. Требуется вести учет операций обработки, а при штате более десяти работников — назначить ответственного за защиту данных (внутреннего или по договору). Меньший штат снимает только обязанность формально назначить ответственного, но не освобождает от защиты данных.
Карточка операции: клиентский заказ в интернет-магазине
Один из способов проверить полноту требований — разобрать одну операцию до конца. В таблице ниже показан пример для обработки заказа.
Параметр | Содержание | Пояснение |
|---|---|---|
Цель обработки | Исполнение договора — принять заказ, доставить товар, связаться при необходимости | Не включает маркетинг: для него нужна отдельная операция |
Данные | Имя, контактный телефон, адрес доставки, состав заказа | Телефон нужен для связи по заказу; дата рождения для этой цели не обоснована |
Откуда получены | От клиента при заполнении формы заказа | Досбор из открытых источников под договорную цель не проводится |
Основание | Договор или преддоговорные меры (ст.79 ч.1 п.1 Кодекса) | Согласие не требуется |
Кто имеет доступ | Сотрудники магазина, обрабатывающие заказы; курьерская служба как обработчик | Курьер получает только имя, адрес и контакт — не всю историю клиента |
Передача | Курьерской службе на основании договора поручения (ст.86) | Договор фиксирует цель, период, тип данных и категории субъектов, обязанность исполнять письменные распоряжения владельца, процедуры исправления и удаления, учет операций |
Срок хранения | Период, который организация определяет по необходимости исполнения договора и обязательным учетным правилам, если они применяются | Конкретный срок зависит от отрасли и обязательств компании |
Триггер удаления | Исполнение заказа, истечение срока хранения, отзыв согласия при отсутствии иного законного основания | При маркетинговом согласии — отдельный срок и отдельный триггер |
Как клиент узнает | Перед оформлением короткий текст со ссылкой на полную политику обработки | В тексте выделены цель, владелец, получатели, сроки и права |
Куда адресовать запрос | Адрес владельца или контакты ответственного, указанные в политике обработки | Этот же адрес принимает запросы на доступ, исправление и отзыв согласия |
Карточка показывает, где заканчивается договорная необходимость и начинается избыточный сбор, и помогает определить объем данных, нужный для передачи курьеру или рекламному подрядчику. Этот же подход можно применить к другим операциям — от работы службы поддержки до аналитики, а ограничение доступа реализуется отдельными настройками системы и правами работников.
Когда курьер получает наряд, в приложении или на бумажном листе отображаются имя клиента, адрес и контактный телефон. Это урезанная копия той записи, которая хранится в системе магазина. Полная карточка заказа со списком всех покупок, историей обращений и предыдущими адресами курьеру не передается — именно так выглядит минимизация объема под конкретную задачу доставки. Ограничение доступа здесь работает на уровне передаваемой копии: у получателя просто нет остальных полей, чтобы с ними что-то сделать.
Внутри компании сотрудник поддержки видит заказ по внутреннему идентификатору — например, номеру из CRM. Этот ID сам по себе не содержит имени или телефона, но в служебной таблице он жестко связан с клиентским профилем. Если сотрудник авторизован и входит в группу «Обработка заказов», система подтягивает контактные данные; если его роль ограничена аналитикой — возвращает только обезличенную статистику. Таблица сопоставления ID и клиентских реквизитов существует как минимум в одной базе, поэтому сама по себе она не делает запись анонимной: любой администратор с правами чтения этой таблицы восстановит связь с конкретным человеком. Именно отсюда вытекает связь защиты персональных данных с объемом копии: ограничение доступа к полям на стороне получателя снижает поверхность, которую придется защищать, но не отменяет организационные и технические меры на основном контуре владельца.
Когда договор с курьерской службой заканчивается, владелец направляет обработчику письменное распоряжение прекратить обработку и удалить ранее переданные копии. Прекращение доступа к приложению таксиста — это ограничение, а не удаление: запись в бэкенде службы доставки может оставаться до истечения заданного договором срока или до отдельной команды. Карточку операции при этом стоит дополнить строкой «Прекращение обработки обработчиком» и зафиксировать подтверждение от курьерской службы.
Если компания переходит на другую CRM, нужно сверить, не осталась ли у прежнего оператора платформы таблица сопоставления внутренних ID с клиентскими профилями. Пока такая таблица существует и прежний оператор технически может к ней обратиться, данные могут оставаться связанными с идентифицируемым лицом, если владелец способен сопоставить их с доступной ему дополнительной информацией. Карточку операции дополняют полем «Переход прав или прекращение обработки при смене системы» и письменно фиксируют момент, с которого старый обработчик больше не вправе восстанавливать связь ID с физическим лицом.
Никакая техническая настройка ролей не дает автоматического соблюдения принципов статьи 78. Владелец должен быть способен подтвердить, кому, в каком составе и на какой срок он передал копию, а при отзыве согласия или истечении срока — документально показать, что обработчик действительно удалил запись. Владельцу необходимо выяснить у провайдера состав хранимых копий, предусмотренный договором порядок исполнения удаления и сроки такой операции, а также проверить остаточный доступ к данным до полного завершения процедуры.
Что проверить перед трансграничной передачей
Облачная CRM, зарубежный хостинг или SaaS-аналитика — все эти сервисы могут означать трансграничную передачу персональных данных. Кодекс в статье 89 задает несколько рубежей проверки.
Первый шаг — определить, куда фактически попадают данные. Если серверы расположены вне Кыргызстана, нужно проверить, входит ли страна назначения в перечень государств с адекватной защитой данных. Такой перечень ведет регулятор. Актуальный перечень государств нужно проверять на сайте уполномоченного органа.
Если страны в перечне нет, передача все равно возможна, но потребуется другое основание. Часть 4 статьи 89 перечисляет допустимые варианты. Для бизнеса могут использоваться:
прямое согласие субъекта именно на трансграничную передачу (не общее согласие на обработку);
передача, необходимая для заключения или исполнения договора, стороной или выгодоприобретателем по которому является сам гражданин;
договорные гарантии между владельцами либо между владельцем и обработчиком, соответствующие условиям, которые вправе определить регулятор.
Третий вариант означает, что простого договора с зарубежным SaaS-провайдером может быть недостаточно. Стандартная оферта не всегда содержит необходимые гарантийные условия — их нужно сверять с требованиями регулятора. Общая законность обработки и требования к специальным данным при этом проверяются отдельно: трансграничное основание не заменяет их.
Чек-лист: что выяснить у зарубежного провайдера
Перед активацией передачи запросите письменные ответы и отметьте пункты, по которым контрагент дал достаточные гарантии:
Страна серверов. В какой стране (странах) физически находятся серверы, обрабатывающие данные?
Субобработчики. Привлекает ли провайдер субподрядчиков-обработчиков? Если да — какой механизм получения разрешения владельца он предлагает?
Договорные гарантии. Готов ли провайдер заключить отдельный договор с гарантиями по модели, принятой регулятором Кыргызстана?
Процедуры прав субъекта. Какие процедуры исправления, удаления и ограничения обработки он поддерживает по запросу владельца?
Учет операций. Ведется ли учет операций обработки и может ли владелец получить его результаты?
Сопоставив ответы с требованиями статьи 89, вместе с юристом можно определить достаточное основание для передачи.
Как гражданину узнать о своих данных и отозвать согласие
Права физического лица закреплены в Кодексе как работающий механизм. До начала сбора данных владелец обязан предоставить информацию: цели, основания, свое наименование и место нахождения, места обработки, получателей, сроки хранения или порядок их определения, права субъекта, последствия отказа предоставить данные и сведения об автоматических решениях, если они используются (ст.73 Кодекса). Именно этот объем должен быть понятен из уведомления перед тем, как гражданин нажмет «отправить».
Если гражданин хочет получить доступ к своим данным или их копию, он направляет запрос владельцу. Срок ответа — семь рабочих дней. Такой же семидневный срок действует для уведомления о том, что данные получены из других источников.
Отзыв согласия происходит по схожей логике. Гражданин обращается к владельцу с требованием прекратить обработку, основанную на согласии. Пример такого требования: «Прошу прекратить обработку моих персональных данных на основании согласия, если для нее нет иного законного основания. Номер договора...». Организация обязана сделать это сразу, если для обработки не осталось другого законного основания. Однако отзыв не означает автоматического стирания всех записей — часть данных может храниться для бухгалтерских целей или защиты от претензий (ст.83 Кодекса).
Пример запроса на доступ: «Прошу предоставить информацию о том, какие мои персональные данные обрабатываются, с какой целью, кому передавались и какой срок хранения установлен. Ответ прошу направить на электронную почту... Номер договора...». Если владелец не отвечает в срок или отказывает без оснований, гражданин вправе обратиться к уполномоченному регулятору (https://dpa.gov.kg/).
Материал информационный и не заменяет консультацию юриста.
[¹] Цифровой кодекс Кыргызской Республики от 31 июля 2025 года № 178 — текст на портале reestr.dpa.gov.kg
[²] Уведомление о прекращении регистрации — registry.dpa.gov.kg, статус проверен 29.10.2026
[³] Цифровой кодекс КР, статья 80 — текст на портале reestr.dpa.gov.kg
Готовы усилить проверку клиентов?
500 проверок в месяц бесплатно целый год · без карты · без контракта · без звонка от менеджера.