Закон о персональных данных РК: что обязана компания
Что требует от компании Закон РК №94-V о персональных данных: цели и состав данных, согласие, хранение в Казахстане, передача за рубеж и меры защиты.

Дата проверки: 18 октября 2026 года.
Закон о персональных данных РК — Закон от 21 мая 2013 года №94-V «О персональных данных и их защите». В 2026 году компания должна определить необходимые ей данные и цели, организовать законный сбор и обработку, обеспечить защиту, хранение в Казахстане и исполнение прав человека. Для юридического лица предусмотрено назначение ответственного за организацию обработки. Обязанность уведомить регулятора о начале и прекращении обработки зависит от категории оператора. Статьи 7–12, 25 и 25-1 закона в «Әділет».
Запросы «закон о защите персональных данных» и «ЗРК о персональных данных» обычно ведут к этому же акту. Законодательство о персональных данных включает и другие нормативные акты: например, правила мер защиты, а для цифровой среды — Цифровой кодекс. Поэтому одного согласия клиента для всей системы работы с данными недостаточно. Ниже — карта основных требований для компании. Статья 4 закона, Цифровой кодекс.
Что компания должна организовать по закону
Работа с персональными данными начинается с цели: что компания делает для человека и какие сведения для этого действительно нужны. Статья 25 требует утвердить необходимый и достаточный перечень персональных данных, если иное не предусмотрено законами, а также документы, определяющие политику оператора. Практически у каждого поля анкеты должен быть ответ на вопрос «зачем». Статьи 7 и 25.
Обязанность | Основание | Что проверить в процессе |
|---|---|---|
Определить цели и достаточный состав данных | Ст.7, 12, 25 | Утвержденный перечень; необходимость каждого объекта |
Получить подтверждаемое согласие либо установить применимое исключение | Ст.7–9 | Условия основания и доказательство его применения к человеку и операции |
Ограничить доступ и защитить данные | Ст.11, 20–23 | Роли сотрудников, журналы, защищенная передача и меры по категории |
Организовать хранение в Казахстане | Ст.12; п.16, 18 правил №179 | Фактические системы хранения и обработки, подрядчики, резервные копии |
Определить сроки и завершение обработки | Ст.12, 18, 25 | Достижение цели, специальные сроки по закону, процедура уничтожения/удаления |
Обрабатывать обращения и нарушения безопасности | Ст.24–25 | Канал обращения, ответственный, основания решения и сроки |
Определить категорию и необходимость уведомления регулятора | Ст.10-1, 25-1 | Уникальные субъекты по всем системам; данные ограниченного доступа |
Таблица сопоставляет нормы с рабочими проверками; конкретные названия внутренних документов — организационный выбор компании. Подробный порядок мер задают правила, утвержденные приказом №179/НҚ, а не только общий текст закона.
Определение, состав и примеры персональных данных в РК
По определению закона, персональные данные состоят из сведений или совокупности сведений о субъекте, дополненных одним или несколькими идентификаторами персональных данных. Эта информация позволяет связать сведения с человеком. Субъект персональных данных — физическое лицо, к которому относятся сведения; оператор собирает, обрабатывает и защищает их. Собственник реализует права владения, пользования и распоряжения базой на бумажном носителе и/или цифровым объектом. Роли определяют по действиям и правам, а не по названию отдела. Статья 1.
Идентификаторы персональных данных перечислены в статье 6: ФИО в совокупности, ИИН, изображение лица, биометрический вектор лица или его производные, которые можно восстановить до первоначального значения. Является ли ФИО персональными данными? Да, когда оно относится к человеку; паспортные данные в клиентском деле также позволяют связать сведения с ним. Можно ли рассматривать поле отдельно от связей? Нет: номер заказа с привязкой к карточке покупателя следует оценивать вместе с этой связью, а не как отдельную случайную строку. Статьи 1 и 6.
Перечень персональных данных компании не равен единому списку «все, что бывает о человеке». Примеры — данные документа клиента, кадровые сведения работника, запись об обучении студента или ребенка в школе. Сведения о судимости, привязанные к человеку, также требуют оценки цели и законного основания запроса; общая обязанность компании собирать их из закона о ПД не следует. Состав личных сведений определяют для своей задачи: перечень показывает, что входит в данные конкретного процесса. Статьи 7, 12 и 25.
Обозначение ПДн — сокращение слов «персональные данные»; в рабочих документах встречается и ПД. В Казахстане персональные данные граждан, иностранцев, сотрудников и клиентов рассматривают по применимости закона и конкретной операции. В школе или СДО — системе дистанционного обучения — меняется контекст, а не исчезают требования к цели, основанию и защите. Для данных ребенка учитывают участие законного представителя и применимые специальные нормы; взрослое согласие нельзя автоматически копировать в детский сценарий. Статьи 3, 7–8.
Cookie на сайте сами по себе не названы отдельным видом персональных данных в этом законе. Проверять нужно, какие сведения содержит файл и можно ли связать их с субъектом через идентификаторы. Это оценка конкретной настройки сайта, а не правило «все cookie всегда персональные» или разрешение собирать любые идентификаторы без проверки. Определения статьи 1.
Общедоступные и конфиденциальные персональные данные в РК
Виды и типы персональных данных по доступности — общедоступные и ограниченного доступа. Закон не предлагает вместо этого деления универсальную таблицу «общие, специальные, личные»: для отраслевых сведений могут действовать дополнительные нормы. Персональные данные ограниченного доступа относятся к конфиденциальной информации. Их конфиденциальность должны обеспечивать получившие доступ собственник, оператор и третьи лица; сотрудники также связаны этой обязанностью. Статьи 6 и 11.
Общедоступными персональными данными являются сведения, для которых по законам не требуется конфиденциальность и доступ свободен с согласия субъекта. Пример — данные о специалисте, размещенные для открытого доступа при выполнении этих условий. Найденная в интернете фотография не дает автоматического разрешения включать ее в свою базу: статья 7 возлагает подтверждение законности дальнейшей обработки самораскрытых данных на каждого обработчика, предусматривает специальные условия последующей обработки опубликованных данных и запрещает нецелевое извлечение для создания или расширения баз. Статья 6; пункты 3–5 и 11 статьи 7.
Отдельные решения по сбору, обработке и согласию
Сбор персональных данных — их получение. В обработку персональных данных входят накопление, хранение, изменение, дополнение, использование, распространение, обезличивание, анонимизацию, блокирование, уничтожение и удаление. Поэтому обработка продолжается после закрытия формы: сохраненная анкета и доступ поддержки остаются частью процесса. Использование допускается только для ранее заявленных целей сбора. Статьи 1 и 14.
Цели обработки персональных данных должны быть конкретными, заранее определенными и законными. Закон прямо устанавливает: «Не подлежат обработке персональные данные, содержание и объем которых являются избыточными по отношению к целям их обработки». Сбор и обработка персональных данных в РК по общему правилу опираются на согласие субъекта или законного представителя, с исключениями пункта 5 статьи 7 и статьи 9. Исключения привязаны к предусмотренным законом случаям: например, деятельности правоохранительных органов или государственной статистике. Это не свободный выбор удобного основания для любой коммерческой анкеты. Статьи 7–9.
Согласие оформляют способом, позволяющим подтвердить его получение. В него включают сведения о собственнике и/или операторе и субъекте, срок или период действия, передачу третьим лицам, трансграничную передачу, возможность распространения в общедоступных источниках и перечень собираемых данных. Для данных из государственных цифровых объектов действует правило о государственном сервисе; взаимодействие с такими объектами имеет условия интеграции и исключения статьи 8-1. Обычная галочка на сайте не доказывает выполнение этих специальных требований. Статьи 8 и 8-1.
Передача персональных данных третьим лицам и предоставление доступа требуют проверки основания и условий согласия с учетом предусмотренных законом исключений. Кто может запрашивать персональные данные? Не только госорган: компания тоже может обратиться к человеку, но сам факт запроса не создает обязанности их предоставить. Статья 24 возлагает на субъекта такую обязанность в случаях, установленных законами. Проверка персональных данных клиента поэтому начинается с вопроса, вправе ли организация получать именно эти сведения. Пункт 6 статьи 7; статьи 10, 15 и 24.
Хранение в Казахстане и передача за рубеж
Сбор и хранение персональных данных нужно связать с целью и сроком. Статья 12 требует хранить данные в базе и/или цифровом объекте на территории Казахстана; срок определяется достижением целей сбора и обработки, если законодательство не предусматривает иное. Единого срока «для всех данных компании» закон не устанавливает. Статья 12.
Трансграничная передача персональных данных регулируется отдельно. Статья 16 предусматривает передачу в государства, обеспечивающие защиту данных, и перечисляет случаи передачи в государства, ее не обеспечивающие, включая согласие на такую передачу. Иные законы могут запрещать или ограничивать передачу; для служебной информации об абонентах и пользователях связи есть специальная отсылка к Закону «О связи». Согласие на зарубежного подрядчика не отменяет требования к хранению в Казахстане. Статья 16.
Правила №179 уточняют: сбор и обработка данных ограниченного доступа осуществляются через цифровые объекты, размещенные в Казахстане; хранение цифровых данных — в серверном помещении или ЦОД на территории страны. Поэтому карта инфраструктуры должна показывать фактические места обработки и хранения. Проверить резервные копии и удаленный доступ поддержки — практическая рекомендация для выявления получателей и возможной трансграничной передачи. Пункты 16 и 18 правил.
Обязанность уведомления в реестр операторов зависит от категории
Реестр операторов персональных данных — распространенное название; в законе это реестр лиц, осуществляющих сбор и/или обработку персональных данных. Статья 10-1 требует до начала и прекращения обработки уведомлять уполномоченный орган, но разрешает малым и средним собственникам, операторам и третьим лицам работать без такого уведомления. Не следует путать этот реестр с реестром нарушений безопасности из статьи 23-2: у них разные задачи. Статьи 1, 10-1 и 23-2.
Категория для обработки данных определяется не выручкой и не привычным статусом малого бизнеса. Статья 25-1 учитывает общее количество уникальных субъектов по одной или нескольким цифровым системам. Текст называет малой категорию до десяти тысяч субъектов включительно, средней — от десяти тысяч до пятисот тысяч, крупной — пятьсот тысяч и более; при данных ограниченного доступа категория повышается на один уровень. Границы сформулированы с пересечением, поэтому пограничные значения десять и пятьсот тысяч требуют уточнения применимой категории перед решением об уведомлении и мерах. Статья 25-1, пункты 8–11, 17 правил №179.
Уведомление об обработке персональных данных регулятору содержит сведения об обработчике, мерах защиты, дате начала, составе данных, возможности либо отсутствии возможности передачи третьим лицам, трансграничной передаче, распространении и месте базы/цифрового объекта. Это отдельная процедура от уведомления клиента о передаче его данных. Последнее регулируется статьей 19: при наличии условия об уведомлении — в течение десяти рабочих дней, если закон не предусматривает иное; статья содержит исключения для перечисленных в ней случаев. Статьи 10-1 и 19.
Какие меры защиты персональных данных нужны компании
Защита персональных данных в Казахстане охватывает правовые, организационные и технические меры. Ее цель — сохранить целостность и конфиденциальность, обеспечить права человека, в том числе право доступа к данным, и предотвратить незаконный сбор и обработку. Статья 22 требует предотвращать несанкционированный доступ, обнаруживать его и минимизировать последствия. Обязанности защиты возникают с момента сбора и продолжаются до предусмотренного законом завершения жизненного цикла данных. Статьи 20–23.
Правила защиты персональных данных №179 в редакции приказа №534/НҚ от 3 сентября 2026 года устанавливают меры по категориям. Для малой категории названы, в частности, перечни данных и допущенных лиц, цели, внутренние документы, разграничение доступа, идентификация и аутентификация пользователей, регистрация действий, резервное копирование, защита от вредоносного ПО и защищенные каналы. Средняя категория выполняет эти требования и дополнительные: ролевой доступ, MFA для пользователей с доступом к данным ограниченного доступа, события кибербезопасности, реагирование, обучение, анализ уязвимостей и внутренний контроль. Для крупной добавляются оценка защищенности, независимый аудит, мониторинг и другие меры пункта 14. Пункты 12–14 правил.
При данных ограниченного доступа дополнительно действует пункт 15 правил, в том числе требования к журналам, целостности и криптографической защите с указанными там условиями и исключением для трансграничной передачи. Цифровая защита персональных данных не сводится к установке антивируса; подбор средств требует чтения всего применимого набора требований, а также статьи 23 о маскировании и хешировании. Пункт 15 правил, статья 23.
Для защиты персональных данных работника следует определить кадровые цели, перечень допущенных сотрудников и способ прекращения доступа при смене обязанностей. Это применение общих требований к кадровому процессу; дополнительные основания и сроки проверяют по трудовому и иному применимому законодательству. Ответственный за обработку обеспечивает внутренний контроль, информирование работников и контроль обращений, но его назначение само по себе не заменяет технические меры. Статьи 11 и 25.
Обращение человека и нарушение безопасности
Запрос персональных данных от самого субъекта — отдельный рабочий сценарий. Человек вправе узнать о данных, целях, источниках, способах и сроках обработки, требовать изменения, а в предусмотренных случаях — блокирования, анонимизации, уничтожения или удаления. Компания должна организовать прием обращений и мотивированный ответ при отказе; статья 25 также перечисляет действия, для которых установлен срок в один рабочий день. Статьи 24–25.
Проверка операторов персональных данных в рамках государственного контроля по общему правилу проводится в форме внеплановой проверки по Предпринимательскому кодексу. Для государственных органов контроль осуществляется по закону о персональных данных, а для Национального Банка и его организаций — по Предпринимательскому кодексу, закону о персональных данных и Закону «О Национальном Банке Республики Казахстан». Это отдельный режим контроля, а не порядок ответа компании на обращение клиента. Статья 27-2.
Отзыв согласия не означает безусловное немедленное удаление всего. Статья 8 ограничивает отзыв, если он противоречит законам или остается неисполненное обязательство. В течение пятнадцати рабочих дней после уведомления об отзыве обработку требуется прекратить, если хранение или обработка не нужны по законодательству, либо представить мотивированный отказ. Статья 18 отсылает к исключениям пункта 4 статьи 41 Цифрового кодекса, например к необходимости сохранения для правосудия и прямо установленного законом публичного интереса. При обязательных сроках хранения кодекс отдельно регулирует ограничение доступа и приостановление обработки с исключениями. Статьи 8 и 18 закона, статья 41 кодекса.
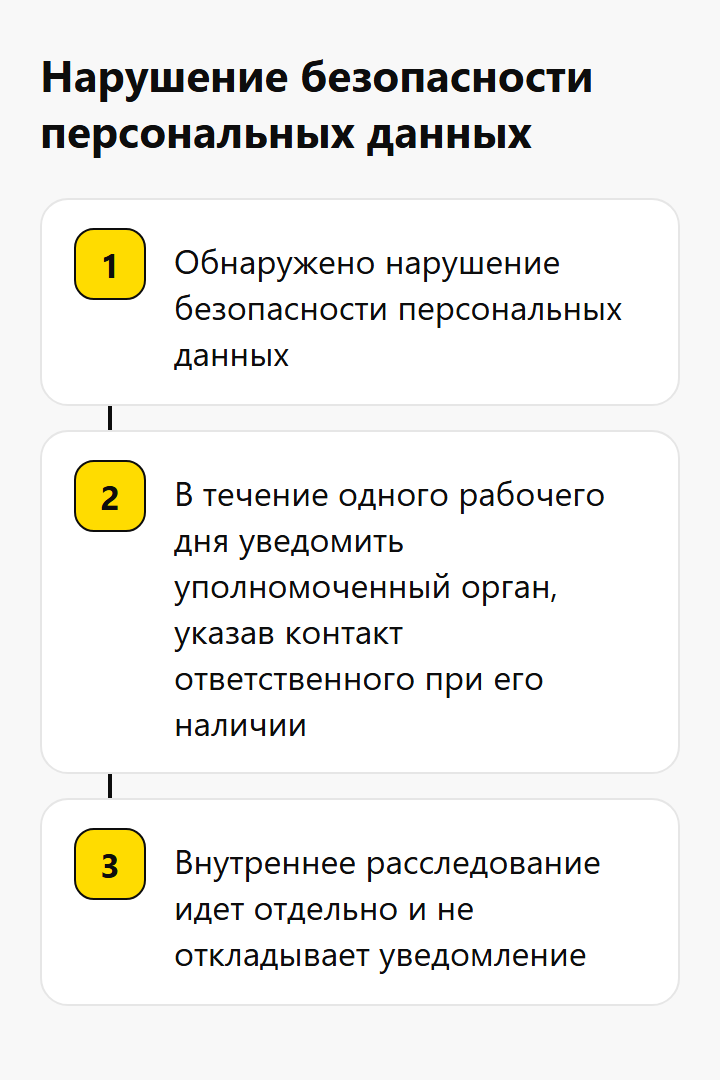
При обнаружении нарушения безопасности персональных данных собственник, оператор или третье лицо должны уведомить уполномоченный орган в течение одного рабочего дня с момента обнаружения, указав контакт ответственного при его наличии. Это нельзя подменять обычным ответом клиенту или откладывать до окончания внутреннего расследования. Подпункт 8 пункта 2 статьи 25, пункт 23 правил.
Разберите одну сессию удаленной идентификации
Учебный пример: клиент начал проверку личности, загрузил документ и селфи, но не завершил заявку. У компании могут остаться разные объекты: снимок, извлеченные сведения, вектор лица, результат сопоставления и технический журнал. Этот перечень иллюстрирует возможную архитектуру, а не описывает конкретный продукт. Для каждого объекта следует определить цель, основание, место обработки, получателя и событие завершения хранения.
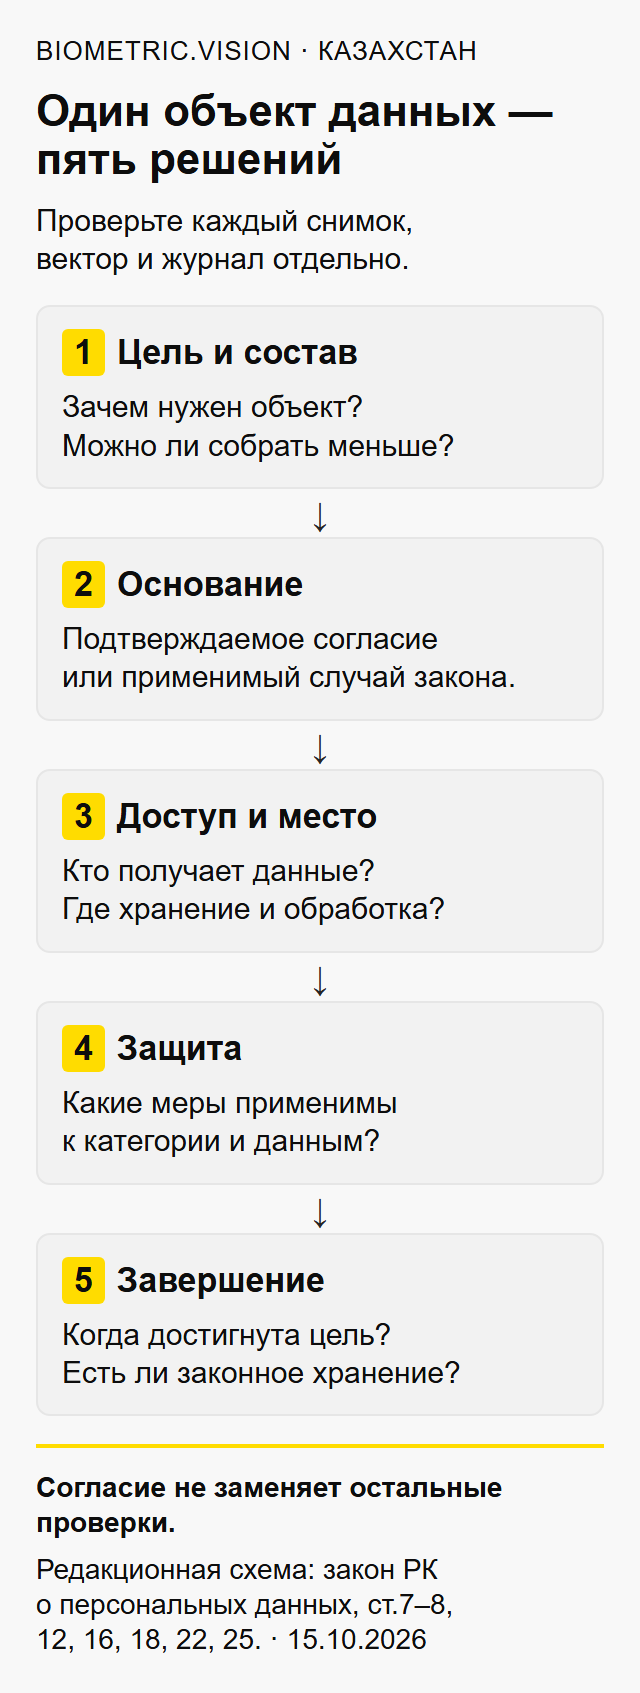
Смысл схемы в тексте: сначала определить необходимый объект и цель, затем законное основание, получателей и географию, применимые меры защиты и условие завершения обработки. Эти решения связаны; согласие не заменяет остальные проверки.
Объект учебной сессии | Вопрос к владельцу процесса |
|---|---|
Снимок документа | Какие поля нужны и почему нельзя обойтись меньшим составом? |
Селфи и вектор лица | Нужны ли оба объекта после результата и как ограничен доступ подрядчика? |
Итог и технический журнал | Что необходимо для разбора ошибки, какие сведения избыточны? |
Копия для поддержки | Где она находится, кто получает доступ и когда копия удаляется? |
Контрпример: прекращение заявки не доказывает, что закон разрешает сразу уничтожить любую связанную запись. Могут сохраняться законные обязанности или основания для разбора спора. Обратная ошибка — хранить все без срока «на всякий случай»: это не объясняет необходимость каждого объекта по статье 7. Карту полезно проверить на прерванной заявке, жалобе и смене подрядчика; такой тест процесса — редакционная рекомендация, а не доказательство соответствия закону.
Если автоматизированная обработка приводит к возникновению, изменению или прекращению прав и законных интересов человека, статья 19-1 устанавливает запрет с исключением для согласия или случаев, предусмотренных законами. Также предусмотрены объяснение порядка и последствий, возможность возражения и его рассмотрение в течение трех рабочих дней. Поэтому результат сравнения лица и решение об услуге стоит разделить в проектировании процесса. Общий закон не устанавливает универсальный технический сценарий идентификации для каждой отрасли. Статья 19-1.
Изменения 2025–2026 годов и ответственность
Изменения в законе о персональных данных нужно проверять вместе с датами введения. Закон №231-VIII от 17 ноября 2025 года добавил, в частности, требования к автоматизированной обработке; Закон №256-VIII от 9 января 2026 года изменил цифровую терминологию. Закон №326-VIII от 24 июня 2026 года ввел реестр обработчиков, категории и ряд правил жизненного цикла данных; относящийся к закону о ПД пункт 37 вводится по общему правилу статьи 2 — после шестидесяти календарных дней от первого официального опубликования. Нельзя переносить на него отсрочки 2027 года, установленные для других пунктов этого же акта. Закон №231, Закон №256, Закон №326, пункт 37 статьи 1 и статья 2.
В 2026 году проверять только старую памятку о персональных данных недостаточно: правила мер защиты №179 изложены в новой редакции приказом №534/НҚ, официально опубликованным 10 сентября 2026 года и вводимым после десяти календарных дней от первого официального опубликования. Здесь используются нормы, проверенные на 15 октября 2026 года. Приказ №534/НҚ.
Статья 29 закона отсылает к ответственности по законам РК. Статья 79 КоАП отдельно различает незаконный сбор/обработку и несоблюдение мер защиты, а также составы с дополнительными обстоятельствами; размер санкции зависит от состава и адресата. Статья 147 УК предусматривает уголовную ответственность при указанных в ней условиях, в том числе существенном вреде для ряда составов. Не каждая ошибка автоматически становится уголовным делом, а единая сумма штрафа для всех компаний была бы неточной. Статья 79 КоАП, статья 147 УК.
Начать можно с одной реальной формы, анкеты или сессии проверки: связать каждое поле и производный файл с целью, основанием, получателем, местом хранения и правилом завершения. Затем сопоставить карту с категорией компании по закону о ПД и мерами защиты. Неясные основания, пограничную категорию и отраслевые сроки передают ответственному специалисту до изменения процесса.
Материал информационный и не заменяет консультацию юриста.
Готовы усилить проверку клиентов?
500 проверок в месяц бесплатно целый год · без карты · без контракта · без звонка от менеджера.